Par CryptoTotem Research. Données mises à jour au 29 septembre 2026.
Qui a réalisé cette recherche. CryptoTotem.com est une plateforme d'information sur les projets crypto et les prestataires de services. Cette recherche a été préparée par CryptoTotem Research pour SpazioCrypto, sur un corpus défini de documentation publique. CryptoTotem déclare ne percevoir aucun paiement, aucune commission d'affiliation ni entretenir aucune relation commerciale avec les fournisseurs inclus dans l'étude. La rédaction de SpazioCrypto a vérifié les données et les sources.
Une entreprise crypto européenne peut aujourd'hui acheter sur une seule plateforme la vérification d'identité, le filtrage des sanctions, l'analyse blockchain et un logiciel de Travel Rule. Mais acquérir des outils de KYC et AML pour les CASP, autrement dit pour l'identification des clients et la lutte contre le blanchiment, laisse ouverte une question bien plus difficile: l'équipe compliance est-elle capable de reconstituer comment un client ou un virement particulier a été évalué, quels services externes ont contribué à cette évaluation et pourquoi le résultat a été validé?
CryptoTotem Research a examiné un échantillon de 19 fournisseurs de conformité ayant un lien avec l'Union européenne, en codifiant sept fonctions et cinq domaines d'information publique. Les catégories les plus représentées sont le monitoring des transactions et l'analyse blockchain, décrites ou déclarées par 12 fournisseurs chacune. La Travel Rule apparaît dans sept profils. Pourtant, selon les documents analysés par CryptoTotem Research, seuls deux fournisseurs présentaient des informations détaillées sur l'export des preuves, et un seul sur le traitement des données.
Ces résultats concernent un ensemble délimité de documents: ils ne mesurent ni les parts de marché, ni l'efficacité des produits, ni la conformité réglementaire. Leur valeur pratique est de montrer où la description d'un produit cesse de répondre aux questions de l'acheteur, et où doivent commencer une démonstration, un contrat ou un test opérationnel.
Pour les prestataires de services sur crypto-actifs européens, les CASP, cette distinction compte dès maintenant. La période transitoire maximale prévue par le règlement MiCA s'est fermée, tandis que les prochaines échéances européennes en matière de lutte contre le blanchiment approchent. Les acheteurs doivent vérifier la configuration proposée au regard des obligations actuelles et identifier les modifications nécessaires pour les prochaines dates d'application.
Le calendrier européen
MiCA, le règlement européen sur les marchés de crypto-actifs, s'applique de manière générale depuis le 30 décembre 2024; les règles relatives aux jetons adossés à des actifs et aux jetons de monnaie électronique étaient déjà en vigueur auparavant. La période transitoire maximale pour les CASP a pris fin le 1er juillet 2026, les États membres ayant la possibilité de la raccourcir ou de ne pas l'appliquer (article 149 MiCA; article 143). La réalité de cette échéance est d'ailleurs illustrée par les vérifications engagées par plusieurs régulateurs européens concernant les services que Binance continue de proposer à des clients de l'UE sans licence MiCA.
Autorisation MiCA et conformité anti-blanchiment répondent toutefois à des questions distinctes. L'autorisation porte sur le droit de fournir certains services sur crypto-actifs, avec un parcours spécifique pour certains intermédiaires déjà supervisés (article 60). La vérification diligente de la clientèle, le monitoring et les déclarations restent quant à eux des processus continus. La présence d'un fournisseur de logiciel dans cette étude ne renseigne en rien sur le fait que ce fournisseur soit lui-même autorisé à fournir des services réglementés sur crypto-actifs (article 59 MiCA).
Le règlement sur les transferts de fonds (TFR) introduit un ensemble distinct d'obligations d'information pour les transferts de crypto-actifs, applicables également depuis le 30 décembre 2024. Les acheteurs doivent distinguer l'échange d'informations sur le donneur d'ordre et le bénéficiaire de l'analyse du risque blockchain: la délivrance d'un message ne démontre pas que le risque du transfert a été évalué (Règlement (UE) 2023/1113, articles 14-17 et 40). Hors d'Europe, la même logique conduit à des exigences encore plus intrusives: au Brésil, par exemple, Binance demandera l'objet et la contrepartie de chaque transfert crypto avec l'étranger.
Le règlement européen anti-blanchiment (AMLR) s'applique de manière générale à partir du 10 juillet 2027, y compris aux CASP. L'Autorité de lutte contre le blanchiment de capitaux (AMLA) est l'organe de supervision de l'Union, et sa feuille de route est distincte de la date d'application de l'AMLR. La première procédure de sélection pour la supervision directe est prévue entre juillet et décembre 2027, avec un démarrage de la supervision directe en 2028. Elle concernera jusqu'à 40 institutions ou groupes financiers de l'ensemble du secteur, et non 40 entreprises crypto ni l'ensemble des CASP (AMLR, article 90; note AMLA sur la supervision directe).
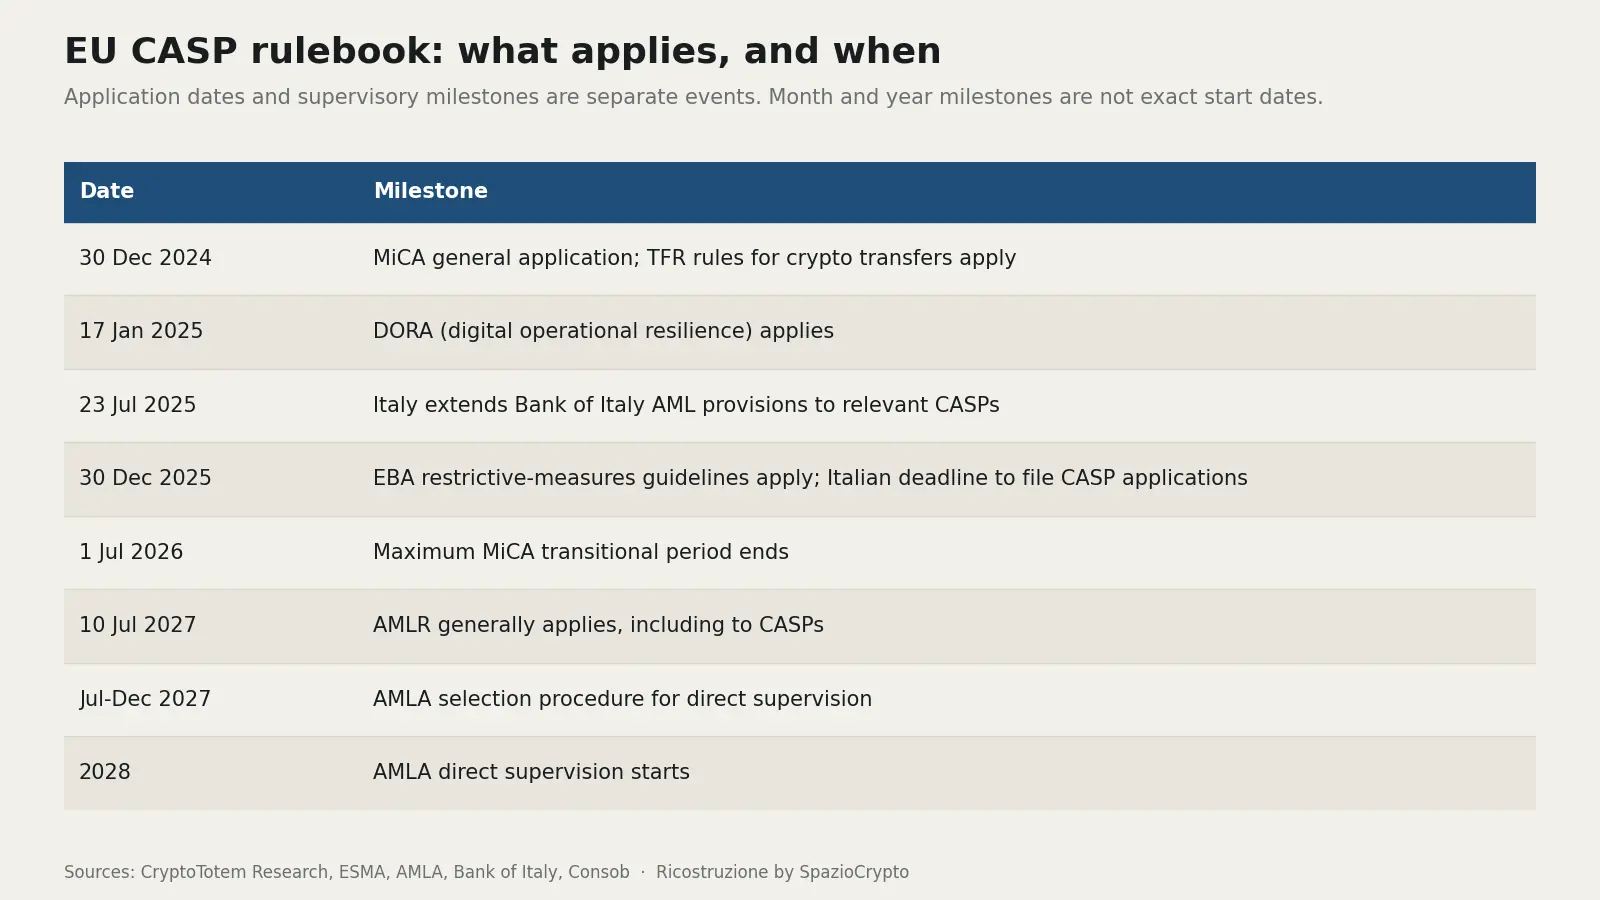
Les dates d'application et les étapes de supervision sont des événements distincts. Les étapes indiquées par mois ou par année ne sont pas des dates de démarrage précises. Sources: CryptoTotem Research, ESMA, AMLA, AMF, Banque de France.
Pour les acheteurs, la question utile est la suivante: quels contrôles configurés fonctionnent avec les obligations actuelles, et qui prend en charge le travail nécessaire pour la prochaine modification? Une entrée dans une feuille de route et un processus testé en production devraient figurer dans des colonnes distinctes de cette évaluation.
Ce que mesure l'échantillon
La recherche est partie de 25 candidats: sept issus de la liste initiale de CryptoTotem et 18 ajoutés lors de l'analyse documentaire. Dix-neuf satisfont au critère de lien avec l'UE: un avec un cas client européen cité nommément, 12 avec une offre explicitement orientée vers l'Europe et six avec un lien indirect documenté via une intégration nommée. Le cas client est historique et ne démontre pas l'existence d'un contrat en cours.
Six candidats ont été exclus parce que les documents examinés ne démontraient pas le lien européen requis. Cette exclusion constitue une limite de la recherche, non un jugement sur leur disponibilité en Europe.
Chaque marque incluse a été codifiée selon sept fonctions: vérification d'identité; vérification des entreprises (KYB) et du bénéficiaire effectif; filtrage des noms et des sanctions; monitoring des transactions et gestion des dossiers; analyse blockchain; services Travel Rule; orchestration des flux de travail. Un fournisseur peut apparaître dans plusieurs catégories. Le dénominateur reste 19, de sorte que les pourcentages ne s'additionnent pas à 100.
La codification distingue un produit sous marque propre décrit de manière opérationnelle, une implémentation explicite via partenaire, une déclaration peu détaillée et une donnée inconnue. «Sous marque propre» ne signifie pas posséder chaque base de données sous-jacente. Aucune fonction n'a été codifiée comme absente confirmée: les cas non résolus sont signalés comme inconnus.
Il s'agit d'un échantillon documentaire raisonné, non d'un recensement. Il ne contient pas de tests comparatifs des produits ni de recherche systématique dans l'ensemble de la documentation de chaque fournisseur. Le périmètre européen est celui des 27 États membres: un siège hors de l'UE n'exclut pas automatiquement une entreprise, et les normes européennes ne s'étendent pas automatiquement à chaque pays de l'Espace économique européen.
Fonctions des fournisseurs et preuves à l'appui
Le monitoring des transactions et l'analyse blockchain apparaissent chacun dans 12 profils sur 19, soit 63,2% selon les données de CryptoTotem Research. Le filtrage des noms et des sanctions figure dans dix profils, la vérification d'identité dans huit, la Travel Rule et l'orchestration dans sept chacun, la vérification des entreprises et des bénéficiaires effectifs dans cinq.
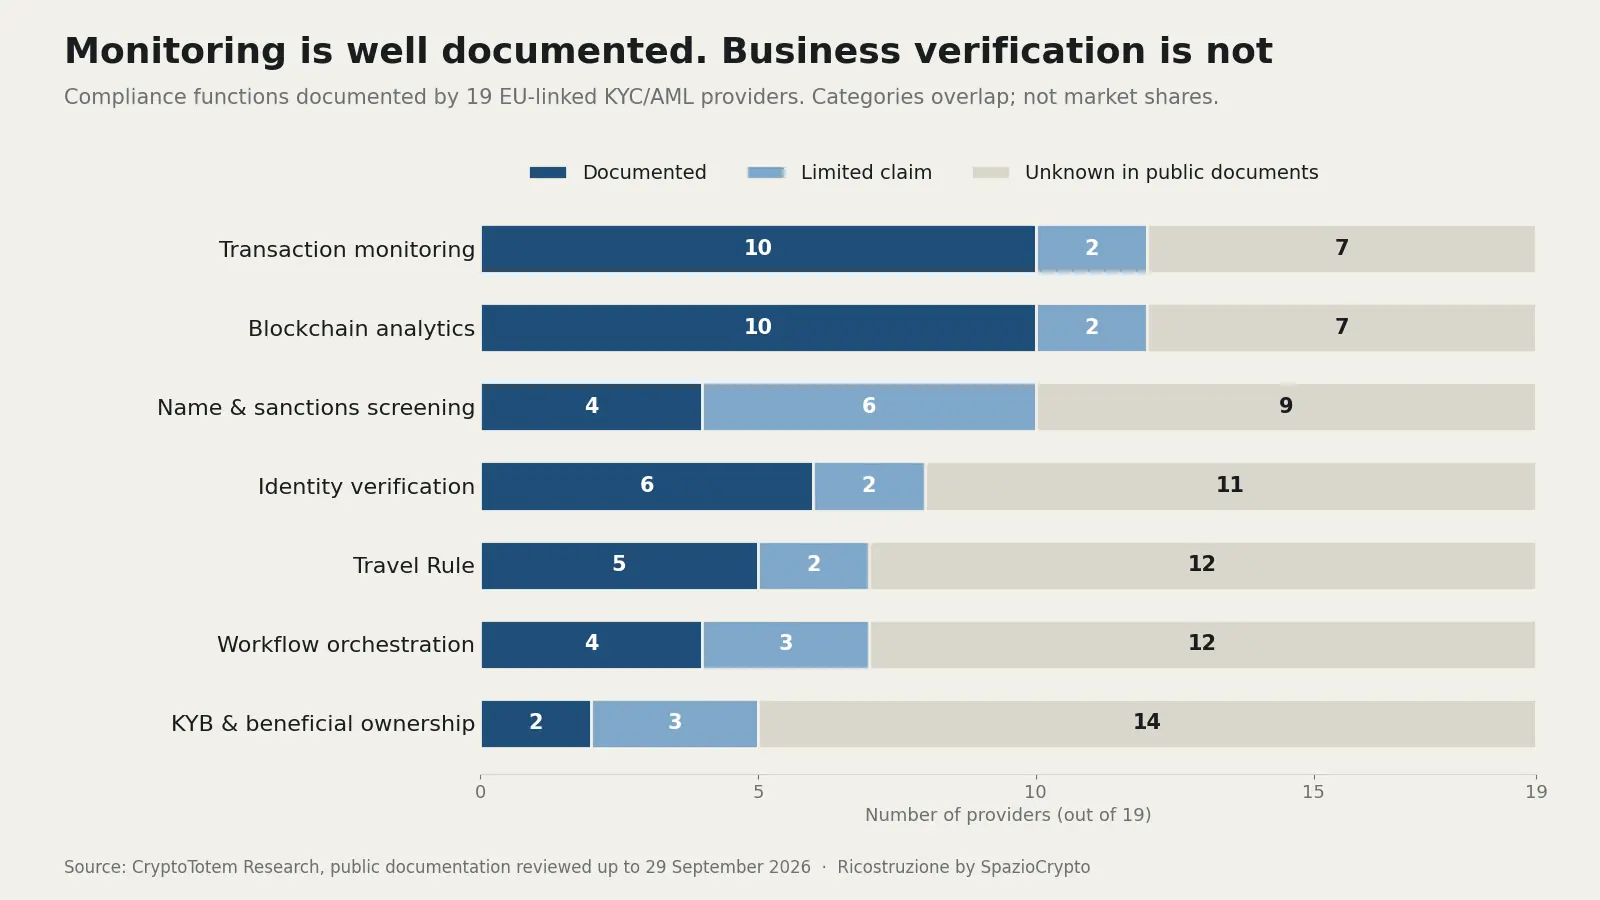
Fonctions de conformité documentées par 19 prestataires KYC/AML s'adressant aux CASP européens. Les catégories se recoupent et ne représentent pas des parts de marché. La mention «inconnu» indique une donnée absente de la documentation publique, non une absence confirmée. Source: CryptoTotem Research, documentation publique consultée jusqu'au 29 septembre 2026.
Le graphique sépare les descriptions opérationnelles des déclarations moins détaillées et intègre quatre révisions de codification issues d'une seconde vérification ciblée. Les totaux globaux restent inchangés.
La concentration d'entrées sur le monitoring et l'analyse blockchain reflète la composition de l'échantillon sélectionné, sans pour autant démontrer que ces catégories dominent l'ensemble du marché européen. De même, cinq entrées sur le KYB ne prouvent pas que la vérification des entreprises soit commercialement rare: une cellule «inconnue» peut simplement signaler une recherche incomplète.
Trois profils décrivent ou déclarent les sept fonctions. C'est une invitation à vérifier comment les composants s'articulent entre eux, pas la preuve que trois plateformes puissent remplacer un modèle opérationnel de conformité complet. Un même total peut combiner un flux opérationnel détaillé, une intégration partenaire et une brève déclaration produit.
Ce point compte lorsqu'on compare des listes de fonctionnalités apparemment similaires. La vérification d'identité cherche à établir qui est une personne; le KYB et l'analyse du bénéficiaire effectif examinent une entreprise et les personnes qui la détiennent ou la contrôlent. Le filtrage des noms et le filtrage des adresses blockchain portent sur des objets et des preuves distincts, comme l'illustre l'affaire des portefeuilles sanctionnés pour l'Iran ayant utilisé l'USDT. La messagerie Travel Rule transmet des informations entre parties. Une unique coche verte libellée «AML» efface toutes ces distinctions avant même que l'achat ait vraiment commencé.
Ce que couvrent réellement les partenariats entre prestataires
Une intégration nommée peut constituer une information précieuse, mais elle ne révèle pas à elle seule quelle société gère l'ensemble du flux ou signe le contrat avec le client.
L'annonce de septembre 2026 entre Sardine et Notabene en est un exemple concret: elle décrit l'intégration des fonctions Travel Rule et d'autorisation des transactions de Notabene dans la plateforme Sardine. La direction compte. Cette annonce ne doit pas être transformée en affirmation selon laquelle Notabene fournirait de façon autonome chaque composant de vérification d'identité ou d'entreprise de l'offre combinée. Dans la matrice, ces fonctions sont signalées comme des implémentations via partenaire (offre conjointe décrite par Notabene).
Les dépendances de données méritent également une rubrique distincte. La documentation de filtrage de Sumsub décrit un flux utilisant des données anti-blanchiment de tiers, avec ComplyAdvantage comme fournisseur par défaut: dans la configuration standard, les correspondances sont traitées par les algorithmes de ComplyAdvantage et de Sumsub, tandis que d'autres fournisseurs sont accessibles via des intégrations bring-your-own-key. La codification révisée enregistre le produit décrit séparément de ces dépendances; autrement, une seule étiquette confondrait la propriété du produit avec celle des données en amont (configuration du filtrage Sumsub).
La conséquence pour l'acheteur est précise: demander quel acteur fournit chaque donnée d'entrée, ce qui se passe en cas d'indisponibilité et comment une modification remonte jusqu'aux contrôles de l'acheteur. Le logo d'un partenaire ne répond pas à ces questions, et le nombre d'actifs pris en charge par un produit de messagerie ne prouve pas la couverture de ses données de risque blockchain. La question des dépendances envers des fournisseurs externes est d'ailleurs la même que celle soulevée par les autorités européennes concernant l'utilisation d'IA non européennes dans la finance de l'Union.
Comment une meilleure documentation a modifié quatre classifications
La seconde vérification a mis en évidence, pour Sumsub, une documentation opérationnelle plus détaillée que la source initialement référencée sur les flux de vérification d'identité sans documents et de vérification des entreprises. Ces deux flux sont passés de «déclaration avec peu de détails» à «produit en marque propre documenté». La cellule de filtrage a également été mise à jour, en maintenant explicite la dépendance aux données externes (flux de vérification d'identité; flux de vérification des entreprises).
La quatrième révision concerne l'API de traitement des transactions de ComplyAdvantage, qui décrit l'exécution configurable du filtrage et du monitoring ainsi que les résultats des transactions: suffisant pour un code d'orchestration documentée dans ce périmètre, pas pour une orchestration étendue à chaque système d'onboarding ou tiers (API de traitement des transactions).
Ces modifications illustrent une limite inhérente à la recherche documentaire: les résultats dépendent de ce qui a été trouvé et de la rigueur avec laquelle on l'a lu. Les modifications sont enregistrées, non écrasées en silence. Elles restent une amélioration ciblée, pas une révision indépendante avec un second codificateur ni un audit technique de même profondeur portant sur les 19 prestataires.
Les totaux par catégorie restent utiles comme cartographie de ce corpus, mais ne doivent pas devenir un classement. Avant d'utiliser une seule cellule pour sélectionner un prestataire, l'acheteur devrait demander la documentation à jour et tester le flux qu'il envisage d'utiliser.
Ce que les informations publiques laissent sans réponse
La première analyse a examiné cinq champs selon une grille définie: inconnu, partiel ou générique, détaillé au niveau opérationnel. Des informations détaillées sur la couverture apparaissent pour 4 prestataires sur 19, sur les dépendances nommées pour trois, sur l'unité de prix pour trois, sur l'export des preuves pour deux et sur le traitement des données pour un seul.
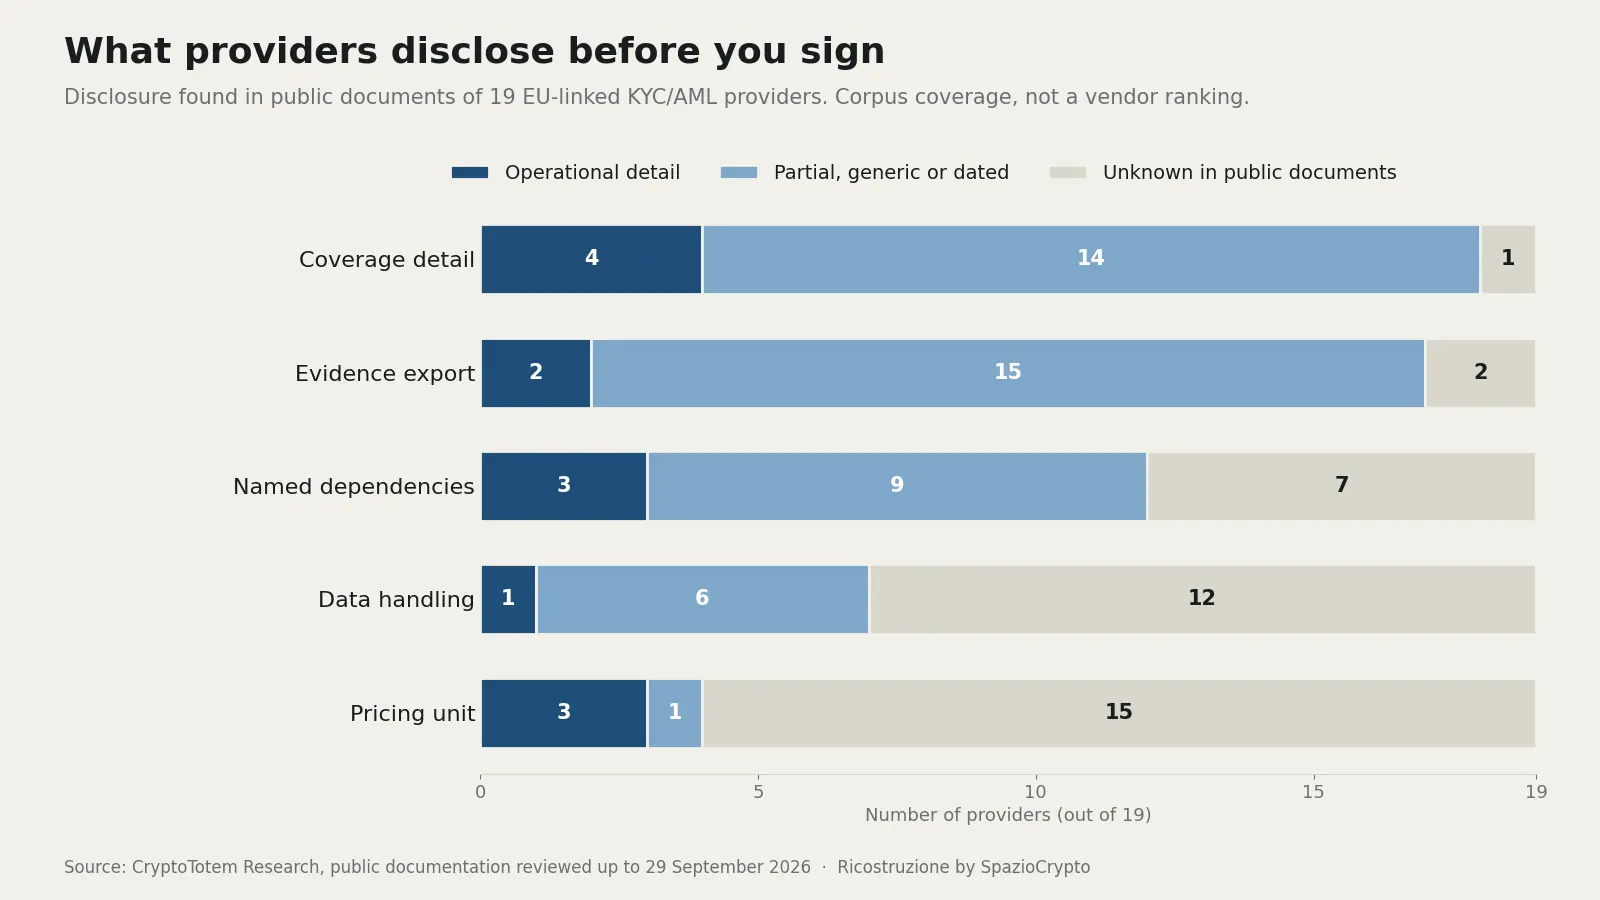
Informations trouvées dans la documentation publique des mêmes 19 prestataires sur la couverture, l'export des preuves, les dépendances envers des tiers, le traitement des données et l'unité de prix. Il s'agit d'une mesure de la transparence des documents publics, non d'un classement des prestataires.
Le graphique conserve le corpus original: la vérification ciblée ultérieure sur les fonctions n'a pas mis à jour systématiquement ces cinq champs pour chaque prestataire. Des chiffres faibles ne prouvent pas que les autres sociétés sont dépourvues de contrats, d'exports ou de protections de la vie privée. Certaines informations peuvent figurer dans des documents extérieurs au corpus, être disponibles sur demande ou dépendre d'une configuration négociée. En pratique, l'équipe de recherche n'a pas pu résoudre ces questions avec le matériel codifié à ce stade.
Même une information détaillée a ses limites. Un prix public par vérification peut ne pas inclure les répétitions, le travail manuel, les minimums garantis et les autres modules. Une page sur la vie privée n'équivaut pas à une analyse du sujet contractant, de la configuration ou du flux de données. Un rapport type montre comment les preuves sont présentées, sans démontrer que les décisions passées restent reconstituables après une modification de la configuration.
L'acheteur peut utiliser ces inconnues pour structurer ses demandes: un export type d'un dossier, la description du service applicable, la liste des dépendances et le tarif pour la configuration proposée, à conserver avec les hypothèses dans lesquelles la démonstration a été réalisée.
Ce que cela signifie pour les CASP en Italie
L'Italie offre un exemple concret de la différence entre autorisation et contrôles continus. Le décret législatif 129/2024, qui a aligné le droit national sur MiCA, a désigné la Consob et la Banque d'Italie comme autorités compétentes pour l'autorisation des CASP: l'autorisation est délivrée par la Consob, en coordination avec la Banque d'Italie pour les aspects relevant de sa compétence (Banque d'Italie, page CASP). Avant MiCA, les opérateurs en monnaies virtuelles (VASP) étaient inscrits dans un registre tenu par l'OAM, l'Organismo Agenti e Mediatori.
Le régime transitoire national, prorogé par le décret-loi 95/2025, permettait aux VASP inscrits au registre OAM au 27 décembre 2024 de poursuivre leur activité, à condition d'avoir déposé une demande d'autorisation en tant que CASP, en Italie ou dans un autre État membre, avant le 30 décembre 2025, jusqu'à l'octroi ou au refus de l'autorisation, et en tout état de cause au plus tard le 30 juin 2026 (avis conjoint Consob-Banque d'Italie du 2 juillet 2025). À la clôture de cette période, le communiqué conjoint du 30 juin 2026 a recensé 9 entités habilitées en Italie: 8 CASP autorisés par la Consob, en étroite coordination avec la Banque d'Italie, auxquels s'ajoute un intermédiaire bancaire notifié. Les entités n'ayant pas obtenu l'autorisation dans au moins un pays de l'UE devaient cesser leur activité, en se limitant à la clôture ordonnée des relations dans le respect des obligations anti-blanchiment (communiqué conjoint du 30 juin 2026). Sur le front de la surveillance, la Consob reste active contre les opérateurs non autorisés, comme en témoignent les sites crypto bloqués ces dernières années.
La lutte contre le blanchiment suit un axe parallèle. Les FAQ de la Banque d'Italie sur les CASP précisent qu'une mesure du 23 juillet 2025 a étendu aux CASP concernés les dispositions relatives à la vigilance de la clientèle ainsi qu'à l'organisation et aux contrôles internes. Pour une entreprise italienne, la vérification pratique doit donc relier la configuration du produit aux procédures anti-blanchiment nationales applicables, en plus du cadre européen (FAQ CASP de la Banque d'Italie).
L'article 73 de MiCA dispose que les CASP qui externalisent des fonctions demeurent pleinement responsables de l'ensemble de leurs obligations, et encadre les ressources, l'accès à l'information et les accords écrits nécessaires pour superviser les fonctions externalisées (article 73 MiCA). Tout acquéreur doit donc être en mesure d'identifier ses propres responsables des décisions aux côtés des prestataires. Qui résout une correspondance de screening? Qui approuve une modification de politique? Qui vérifie que les transactions attendues ont bien été soumises au monitoring et traitées selon les règles prévues? Ce sont des responsabilités qui doivent résister aux changements de personnel comme aux changements de prestataire.
Des erreurs de configuration peuvent laisser des transactions surveillées de façon incomplète, comme le montre l'accord transactionnel conclu entre la Banque centrale d'Irlande et Coinbase Europe. La Banque centrale a identifié environ 30 millions de transactions, entre le 23 avril 2021 et le 29 avril 2022, représentant environ 31 % des transactions de Coinbase Europe sur cette période, qui n'avaient pas été soumises aux règles de monitoring concernées en raison d'erreurs de configuration, selon l'avis de la Banque centrale d'Irlande. La sanction finale s'est élevée à 21 464 734 euros, et 2 708 déclarations d'opérations suspectes ont finalement été transmises. Le chiffre d'environ 176 milliards d'euros décrit la valeur des transactions concernées, non un constat que ces fonds constituaient des produits d'infractions. Ce cas illustre la nécessité de valider la configuration et la couverture du monitoring; il ne constitue pas une évaluation des prestataires de cette étude (avis de la Banque centrale d'Irlande, paragraphes 14 et 18).
Ce qu'il faut demander avant la démonstration d'un prestataire
Les demandes qui suivent traduisent la recherche en vérification pratique. Ce sont des tests d'achat proposés, non une liste de contrôle juridique exhaustive. Ceux qui construisent une première sélection de candidats peuvent utiliser le guide CryptoTotem sur les prestataires KYC et AML pour identifier les catégories de prestataires, puis appliquer ces contrôles à la configuration envisagée. Ce guide est une ressource de navigation distincte, non le jeu de données de l'étude.
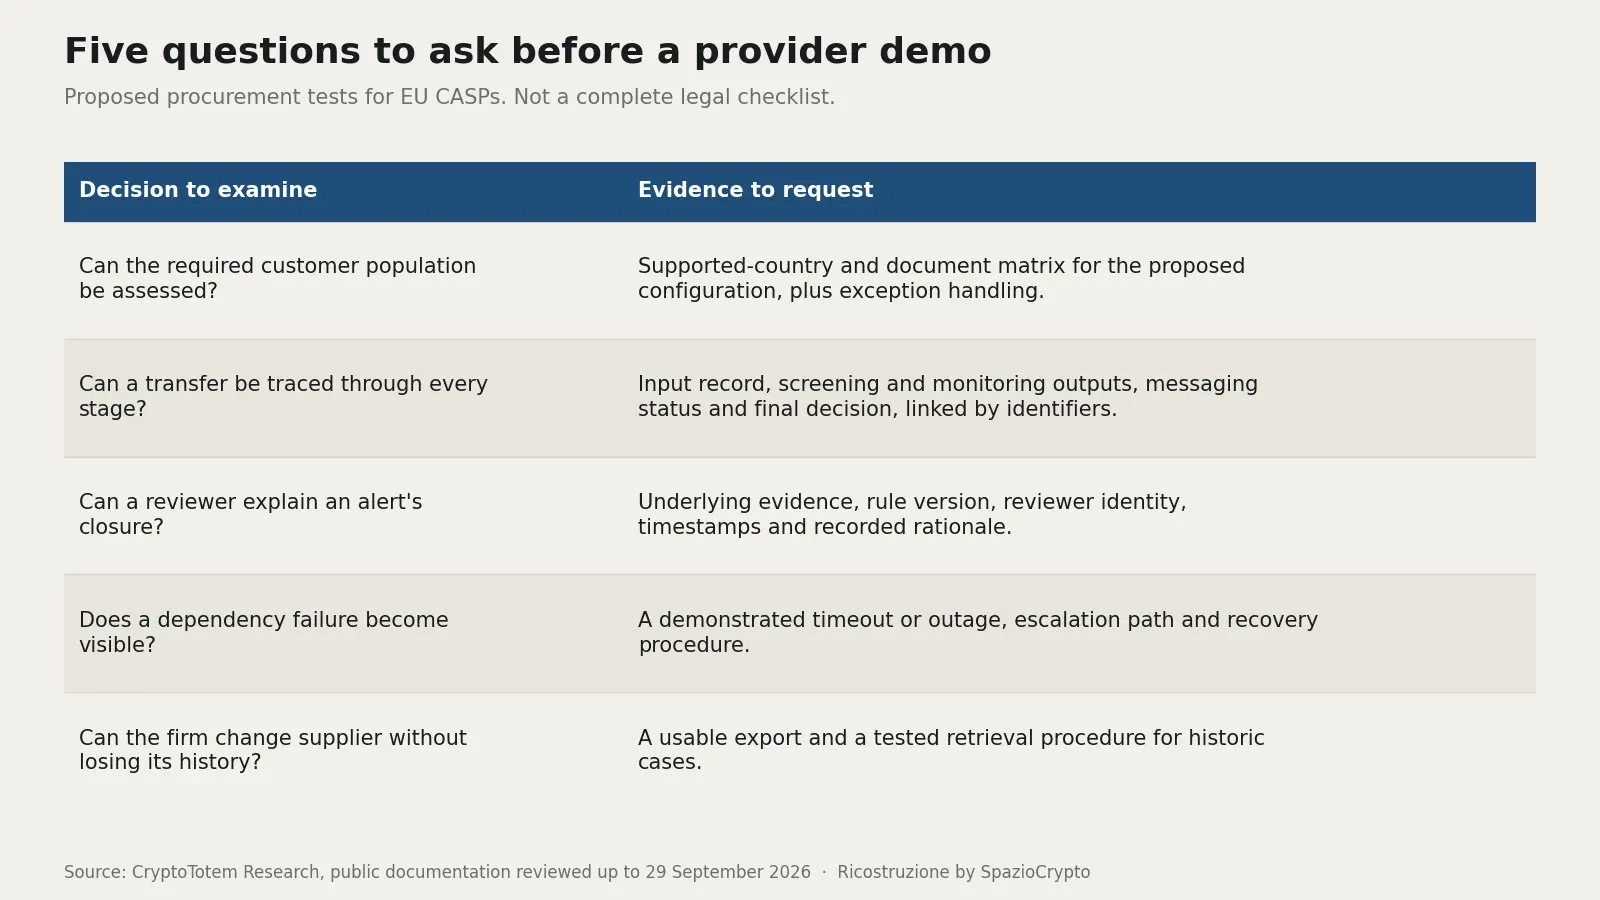
Une démonstration simple peut révéler davantage qu'un long tour d'horizon des fonctionnalités. On soumet au prestataire un client entreprise fictif présentant une divergence non résolue sur la propriété; on introduit ensuite une alerte de screening et un virement avec des informations incomplètes sur la contrepartie. On demande à l'équipe de montrer où le processus s'arrête, qui peut résoudre chaque problème et ce que contient le dossier final. Ce sont des conditions de test illustratives, non des résultats portant sur un prestataire spécifique.
La continuité opérationnelle fait partie de la même conversation. Le règlement DORA sur la résilience opérationnelle numérique s'applique depuis le 17 janvier 2025 et encadre le risque informatique, y compris les dépendances vis-à-vis de tiers, pour les entités dans son périmètre. La vérification pratique devrait inclure une interruption de service et un test de reprise: une déclaration commerciale sur la résilience ne vaut pas le résultat d'un test (fiche ESMA sur DORA).
L'étape la plus solide reste une simulation documentée de son propre processus. La recherche indique où poser des questions plus précises; les réponses doivent provenir de la configuration, des preuves et des responsabilités qui soutiendront réellement l'activité en Europe.
Méthodologie et transparence
Les documents de support contiennent l'échantillon, les sources au niveau de chaque cellule, les définitions de codage, les quatre révisions des fonctions et les données des graphiques. Le graphique sur les informations publiques utilise le corpus original; les décomptes des fonctions utilisent la révision 2. Les déclarations des prestataires restent des déclarations de prestataires: aucun test comparatif de performance ni aucune révision juridique indépendante n'ont été réalisés.
CryptoTotem est une plateforme d'information sur les projets crypto et les prestataires de services. Cette recherche a été préparée pour SpazioCrypto. CryptoTotem déclare n'avoir aucun placement payant, commission d'affiliation ou autre relation commerciale avec les prestataires inclus. L'étude ne recommande aucun prestataire et ne certifie pas la conformité; la partie réglementaire se limite aux sources et au périmètre indiqués.
Annexe: matrice des fonctions des prestataires
La matrice enregistre les preuves trouvées dans les documents examinés pour l'ensemble des 19 prestataires inclus. Elle ne classe ni leur qualité ni leurs performances: chaque cellule indique la documentation publique trouvée, non la capacité du prestataire.
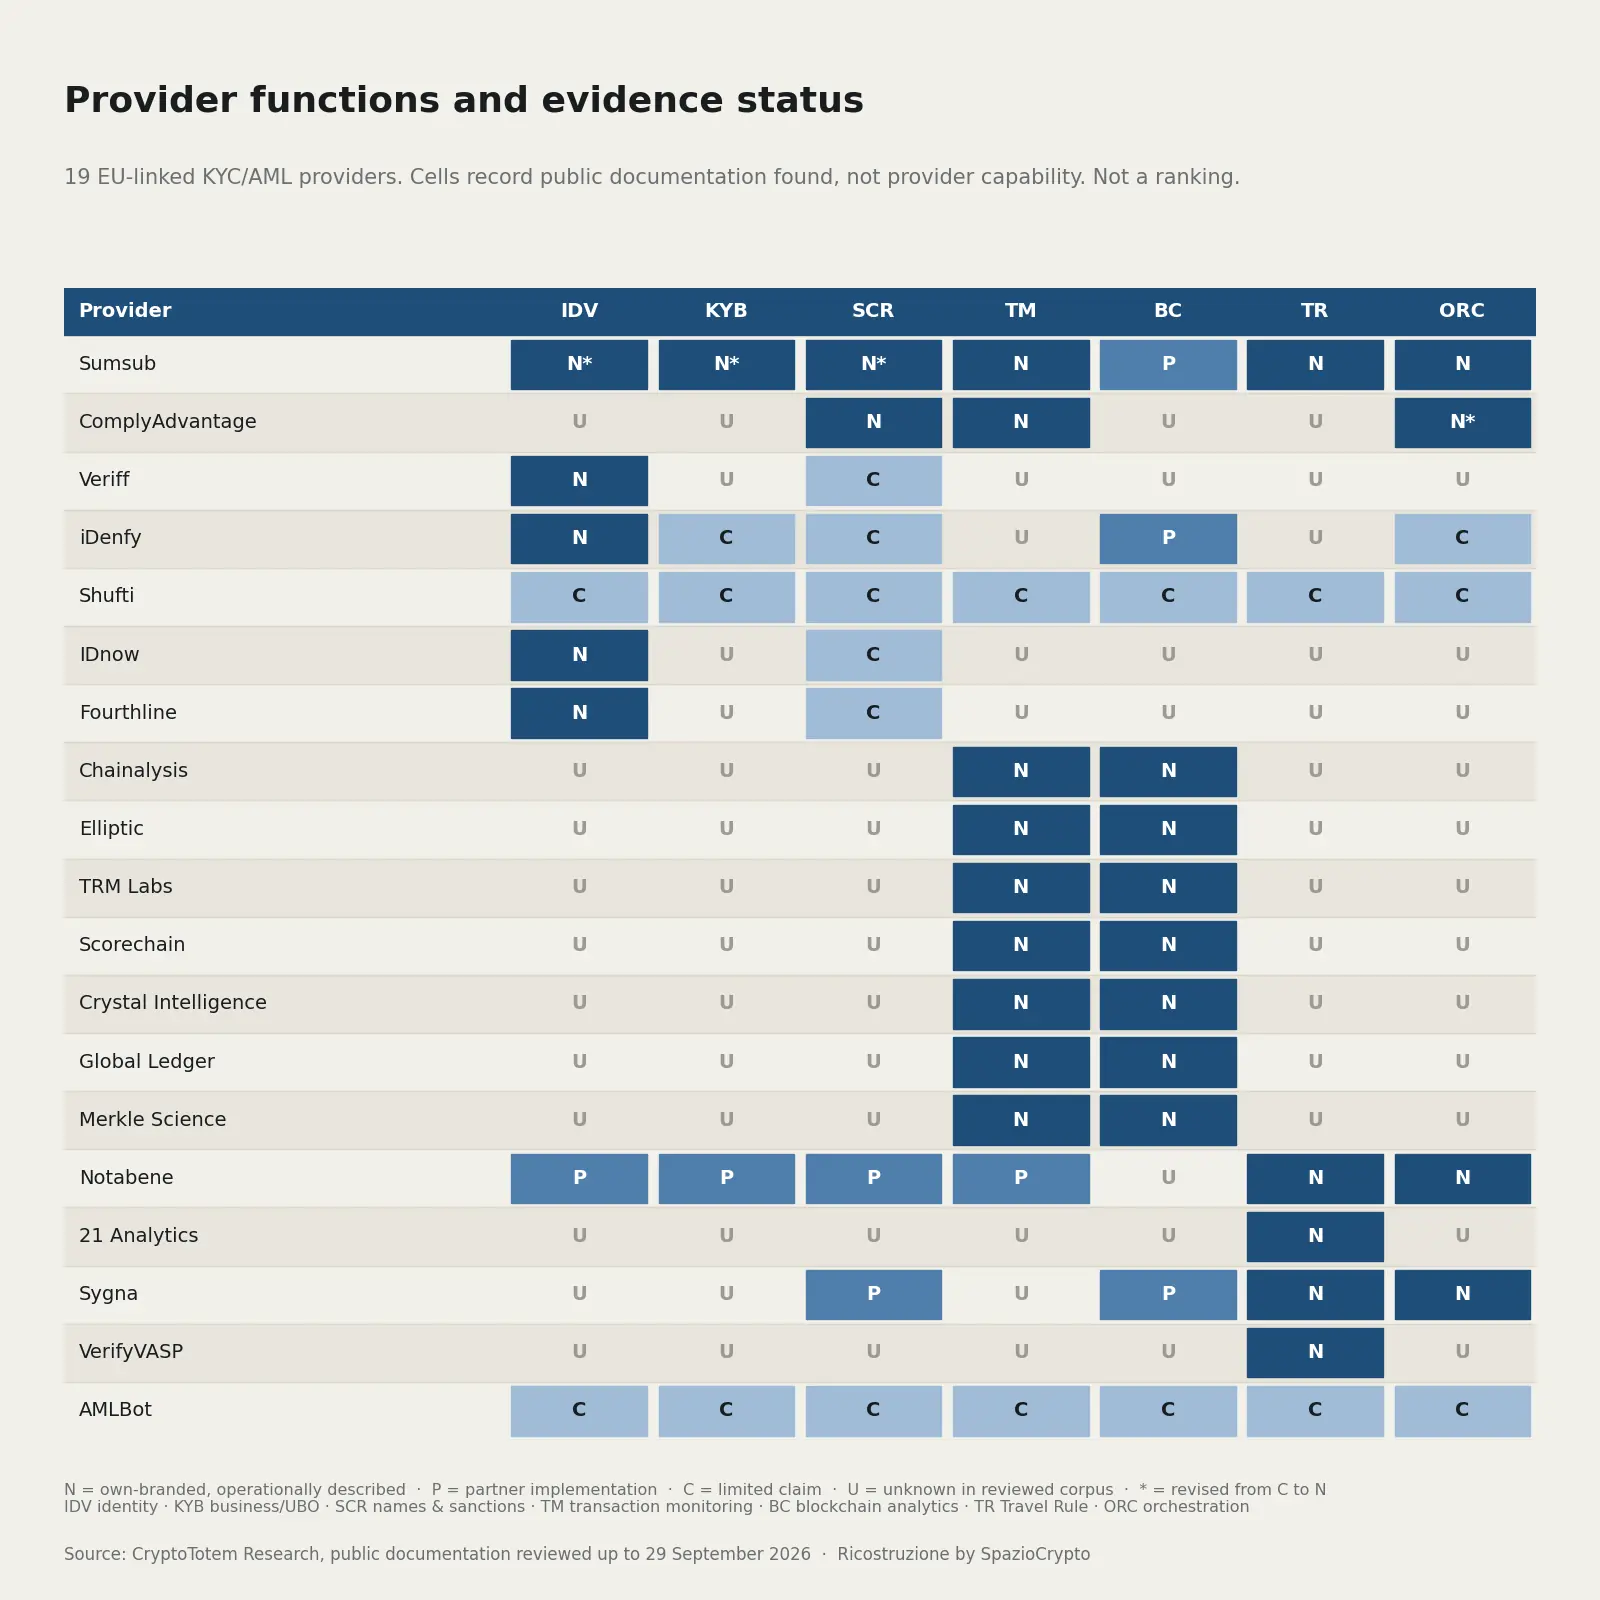
Codage des fonctions, révision 2. Les astérisques indiquent les quatre révisions ciblées; les autres codes sont ceux du corpus original. Source: CryptoTotem Research, données mises à jour au 29 septembre 2026.
IDV = vérification d'identité; KYB = vérification des entreprises et des bénéficiaires effectifs; SCR = criblage des noms et des sanctions; TM = surveillance des transactions et gestion des dossiers; BC = analyse blockchain; TR = Travel Rule; ORC = orchestration des flux. N = produit en marque propre décrit de manière opérationnelle; P = mise en œuvre explicite via un partenaire ou une offre conjointe; C = déclaration avec peu de détails; U = inconnu dans le corpus examiné. Aucune fonction n'est codée comme absente confirmée. N n'implique pas la détention de toutes les données en amont. Les cellules P de Notabene se rapportent à l'offre conjointe avec Sardine: le périmètre contractuel et la disponibilité doivent être confirmés.