La Banque d'Italie accueille ce 6 octobre, à Rome, la conférence annuelle Financial Cryptography in Rome (FCiR26), organisée avec l'association De Cifris et consacrée aux techniques cryptographiques appliquées au secteur financier. Parmi les thèmes annoncés figurent la transition vers la cryptographie post-quantique, les risques quantiques pour les blockchains publiques et les techniques de chiffrement protégeant la vie privée dans le secteur public. Ce sujet concerne directement nos lecteurs, mais il faut le lire pour ce qu'il est: l'annonce d'une conférence scientifique, et non une nouvelle position officielle de la banque centrale sur Bitcoin ou sur les crypto-actifs.

Ce qui a été annoncé, et ce qui ne l'a pas été
La source est la page publiée par la Banque d'Italie le 30 septembre. Elle précise la date, les organisateurs et l'objectif: réunir chercheurs, universitaires et experts de banques centrales ainsi que d'institutions nationales et internationales pour présenter les récents développements de la cryptographie appliquée à la finance. L'événement se tient au Centro Carlo Azeglio Ciampi. Au moment de la rédaction de cet article, ni le programme, ni les intervenants, ni les supports de présentation ne sont encore publiés. Aucune déclaration de la banque centrale sur Bitcoin ou sur d'autres actifs numériques n'a été formulée.
Il convient de distinguer ce que l'on sait de ce qui serait une interprétation forcée. On sait que la cryptographie post-quantique et les risques pour les réseaux publics sont bien à l'ordre du jour. On ne sait pas encore ce qui sera dit, par qui, ni si des recommandations opérationnelles émergeront: une conférence scientifique sert à confronter des travaux de recherche, pas à fixer des règles.
Une conférence récurrente, avec un fil rouge sur la vie privée
FCiR est un rendez-vous annuel. L'édition 2025 s'est tenue le 1er octobre au même Centro Ciampi, avec le discours de bienvenue du Directeur général pour l'informatique de la Banque d'Italie, Giuseppe Zingrillo, publié le jour même sur le site de l'institution. La présidence était assurée par Michela Iezzi pour la Banque d'Italie, et par Massimiliano Sala pour De Cifris. Le comité scientifique de cette édition comprenait également des experts de Ripple, J.P. Morgan, BNP Paribas et Offchain Labs. L'édition 2024, quant à elle, avait pris la forme d'un atelier conjoint intégré au congrès CIFRIS24, à Frascati. De Cifris, dont le nom complet est De Componendis Cifris, est une association scientifique italienne à but non lucratif dédiée à la diffusion de la cryptographie. La veille se tenait à Roma Tre la quatrième conférence nationale CIFRIS26, avec parmi les présidents de session un représentant de l'Agence nationale pour la cybersécurité.
Le thème de la vie privée n'est pas nouveau pour la via Nazionale. Le 29 septembre, la Banque d'Italie a publié l'étude n. 93 consacrée à la confidentialité et à la vérifiabilité dans les paiements numériques, que nous avons analysée dans notre dossier sur les preuves à divulgation nulle de connaissance. Parmi les auteurs figurent Matteo Nardelli, Francesco De Sclavis et Michela Iezzi: Iezzi présidait FCiR25 et Nardelli faisait partie de son comité scientifique. On ignore si les deux travaux sont liés dans le programme de ce jour; ce que l'on sait, c'est que certains noms de la recherche en cryptographie appliquée à la finance sont les mêmes.
Pourquoi le risque quantique concerne les blockchains
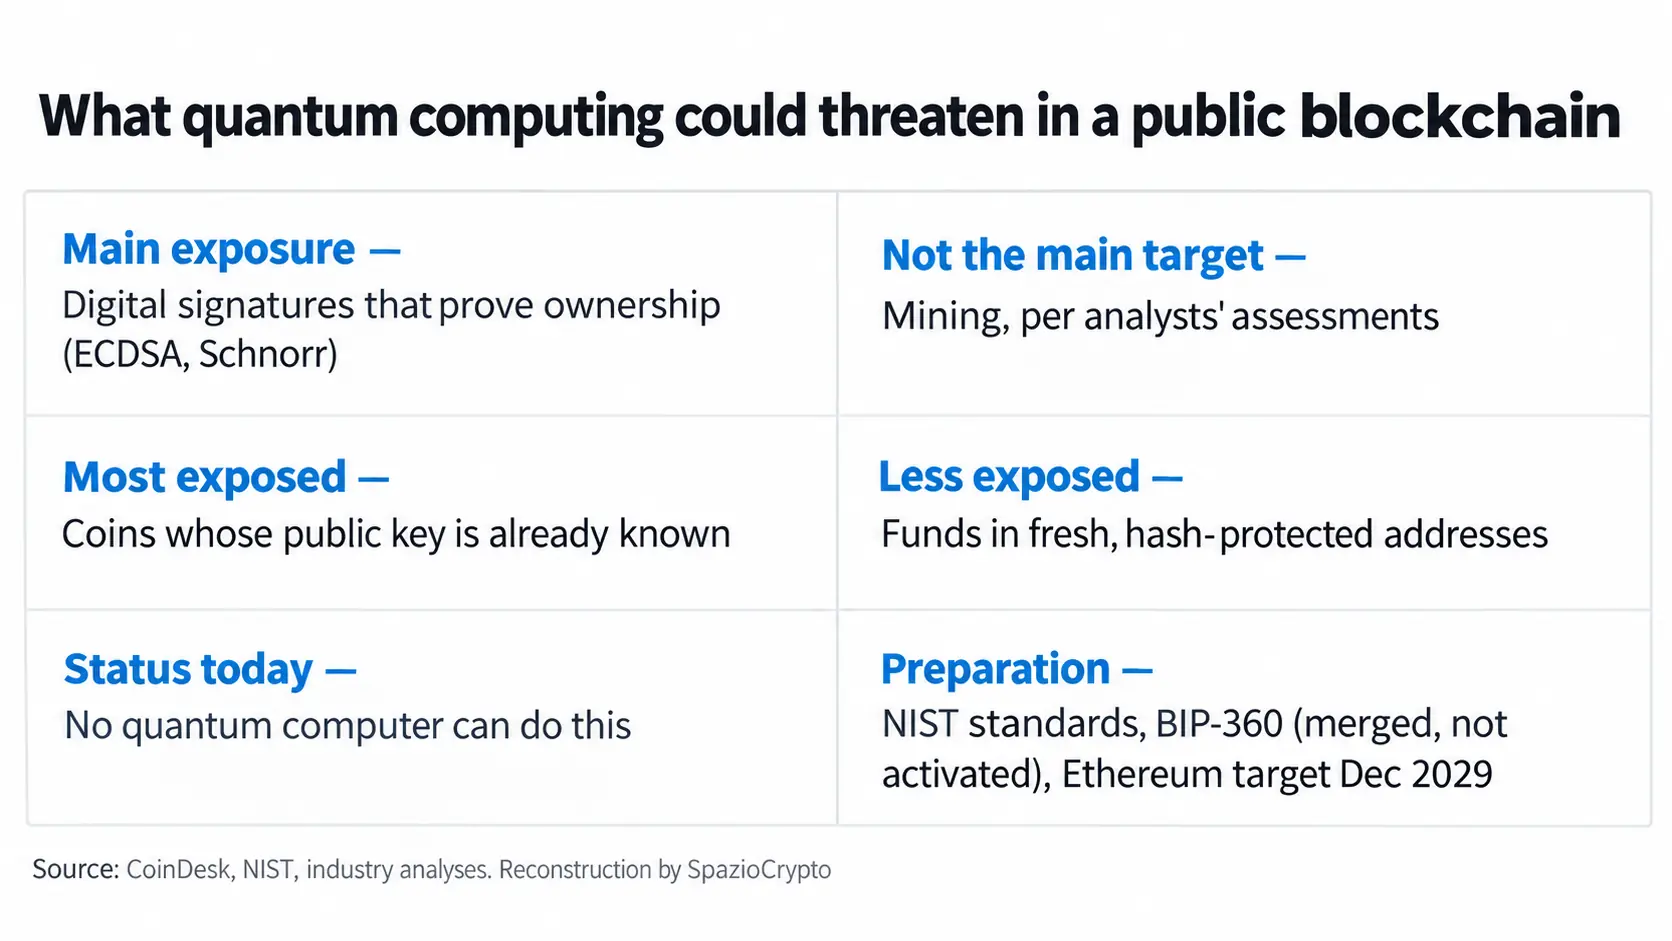
La menace, telle que la décrivent les spécialistes, n'est pas qu'un ordinateur quantique vienne briser le minage: c'est qu'il parvienne à falsifier les signatures numériques qui attestent la propriété des fonds. Sur Bitcoin, ce sont les signatures à courbe elliptique ECDSA et Schnorr; sur Ethereum, des schémas comparables. L'exposition concerne avant tout les monnaies dont la clé publique est déjà connue. Aucun ordinateur quantique n'est aujourd'hui capable de mener une telle attaque, et les estimations quant au moment où cela pourrait se produire varient considérablement selon les sources.
 Banca d'Italia
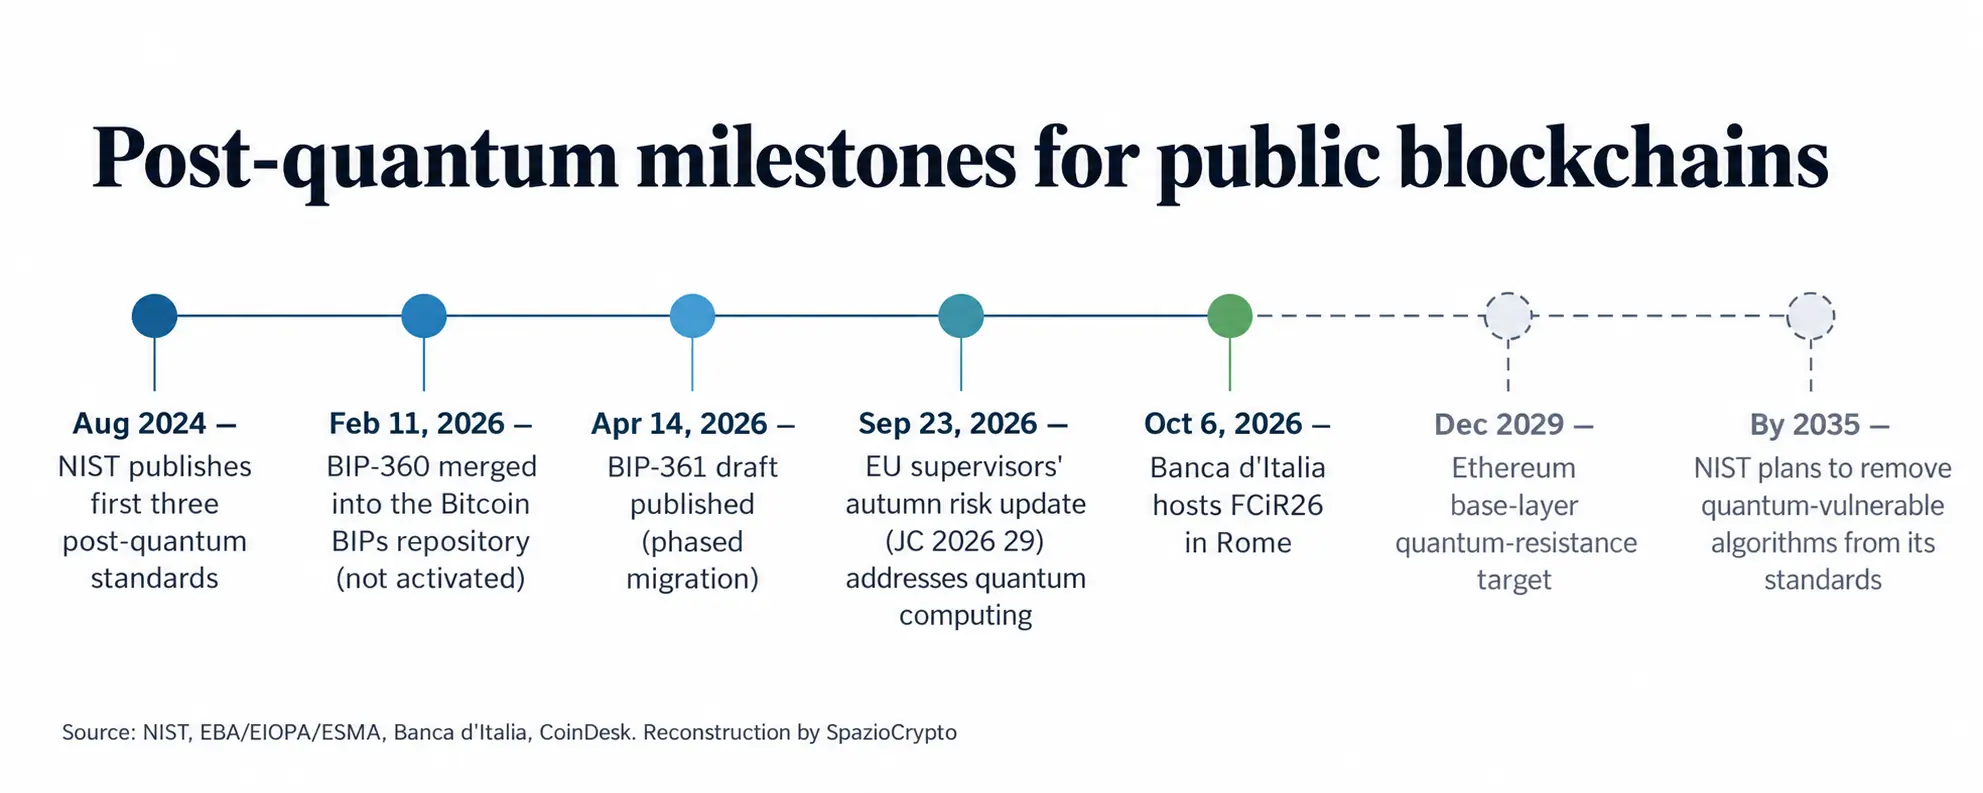
Sur le plan des standards, le NIST a publié en août 2024 ses trois premiers algorithmes de cryptographie post-quantique. Selon son plan de transition, les algorithmes vulnérables aux ordinateurs quantiques devront être retirés des standards d'ici 2035, les systèmes les plus exposés devant migrer bien avant cette échéance. Côté réseaux, Bitcoin dispose de la proposition BIP-360, intégrée au dépôt officiel des BIP le 11 février 2026 mais pas encore activée: elle introduit un type de sortie résistant aux ordinateurs quantiques. La proposition BIP-361, publiée le 14 avril, trace quant à elle une migration par étapes vers de nouveaux mécanismes de signature. Bitcoin ne fixe pas de délai contraignant à l'échelle du réseau. Ethereum a annoncé décembre 2029 comme objectif pour rendre sa couche de base résistante aux attaques quantiques. CoinDesk précise cependant qu'il ne faut pas déduire de ces échéances qu'un ordinateur quantique capable de voler des bitcoins ou des ethers sera opérationnel d'ici là: la migration des portefeuilles et des clés déjà exposées pourrait prendre plusieurs années.
Le cadre européen: le rapport des autorités de supervision
Le sujet a désormais pénétré les documents des superviseurs financiers. Le 23 septembre, les trois autorités européennes de surveillance financière, EBA, EIOPA et ESMA, ont publié leur mise à jour automnale sur les risques et vulnérabilités du système financier de l'Union (document JC 2026 29), le même rapport à l'origine de l'alerte sur la dépendance vis-à-vis de fournisseurs numériques extra-UE que nous avions analysée. Dans la section consacrée aux cyberrisques, aux modèles d'intelligence artificielle et au calcul quantique, les autorités écrivent que le calcul quantique offre des opportunités, mais que les menaces potentielles justifient des interventions précoces sur les systèmes existants. Selon la synthèse de CoinDesk, le rapport avertit qu'un ordinateur quantique avancé pourrait compromettre les systèmes cryptographiques largement utilisés pour protéger communications, transactions, bases de données et blockchains, et que ces menaces pourraient se matérialiser avant toute application commerciale utile.
[GRAPHIQUE 2, voir indication ci-dessous]
FCiR26
Ce qui est confirmé et ce qui ne l'est pas. Source: Banca d'Italia, 30 septembre 2026
- Confirmé: conférence le 6 octobre, Banca d'Italia avec De Cifris; thèmes: cryptographie post-quantique, risques quantiques pour les blockchains publiques, vie privée dans le secteur public.
- Non disponible: programme, intervenants et documents non publiés au moment de la rédaction.
- Ce n'est pas: une position officielle de la banque centrale sur Bitcoin ou les cryptoactifs.
Une lecture d'ensemble
En quelques mois à peine, le risque quantique a quitté les forums de développeurs pour s'inscrire dans les listes de risques des superviseurs, dans les agendas des organismes de normalisation et, désormais, dans le programme d'une conférence accueillie par une banque centrale. Que ce soit la Banca d'Italia qui place le sujet à l'agenda, aux côtés d'une association scientifique, révèle une posture: celle d'une institution qui aborde la technologie comme objet de recherche avant d'en faire un objet de régulation.
Pour l'observateur, deux enseignements se dégagent. D'abord, dissocier le sujet du calendrier: aucun ordinateur quantique ne peut aujourd'hui briser ces signatures, et les objectifs les plus proches, comme celui d'Ethereum pour 2029, portent sur la préparation et non sur une menace imminente. Ensuite, constater que le débat bascule du «si» vers le «comment»: avec des standards déjà publiés, des propositions concrètes telles que la BIP-360 et des superviseurs qui citent explicitement le sujet, la question devient celle de savoir qui migre, à quel moment et à quel coût, notamment en termes de signatures beaucoup plus volumineuses. Nous suivrons de près d'éventuels documents ou interventions que la Banca d'Italia pourrait publier à l'issue de cette journée.