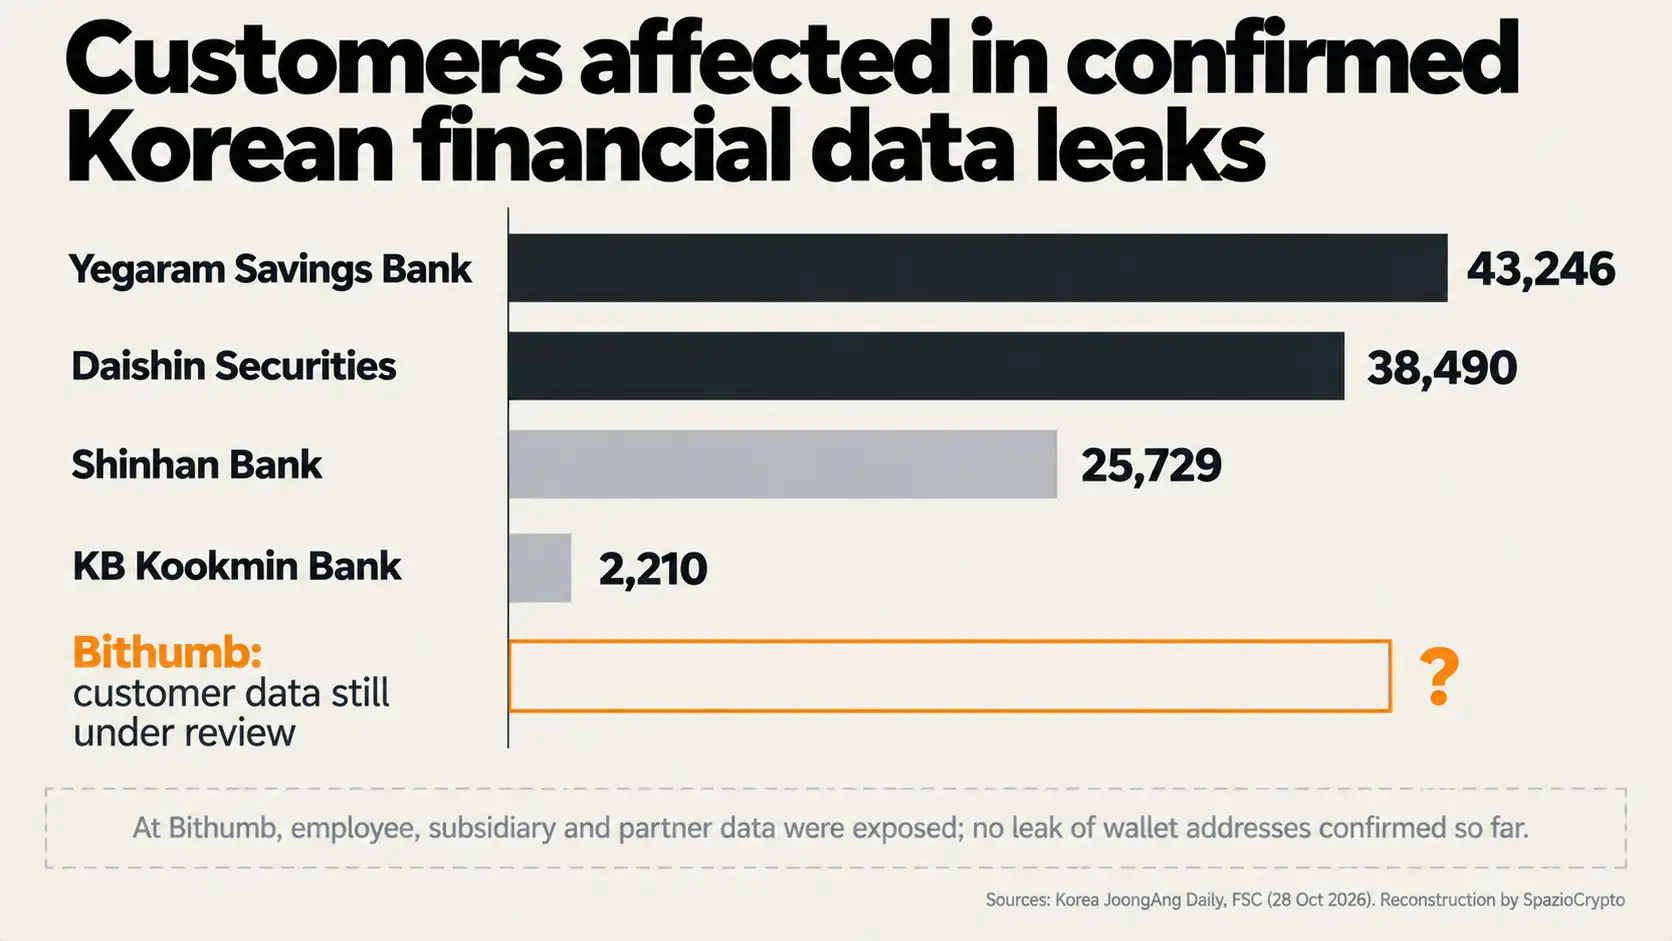
Le 27 octobre, Bithumb, deuxième plateforme d'échange de cryptomonnaies de Corée du Sud, a détecté un accès externe non autorisé à un système interne utilisé par ses employés. Le lendemain, la Financial Services Commission (FSC), l'autorité de surveillance financière du pays, a convoqué une réunion d'urgence et lancé des vérifications sur place avec le Financial Supervisory Service et le Financial Security Institute. Selon la FSC, des données appartenant aux employés de Bithumb, de ses filiales et de sociétés partenaires ont été exposées. La question de savoir si la violation de données Bithumb a également touché des clients reste à ce stade non confirmée.


Nous avons traduit et analysé le communiqué de la FSC du 28 octobre, ainsi que la reconstruction factuelle du Korea JoongAng Daily, qui replace cet incident dans une série d'attaques visant le secteur financier coréen. L'article de Reuters, qui reprendrait selon nos sources l'agence Yonhap, n'était pas accessible à nos outils: nous ne le citons pas.
Ce qui s'est passé
Selon le JoongAng Daily, l'accès a ciblé le groupware mobile interne, c'est-à-dire l'ensemble des applications permettant au personnel de gérer courriers, documents et communications. La FSC le décrit comme un système de support au travail des employés, distinct de l'infrastructure centrale dédiée aux échanges de cryptoactifs. Bithumb a déclaré au quotidien qu'il s'agissait de «un système qui soutient le travail des employés, et non les infrastructures informatiques principales» (traduction de la rédaction).
Ce qui préoccupe les clients, c'est le second aspect. Selon la FSC, aucune fuite d'informations exploitables à des fins de paiements frauduleux ou de transferts d'actifs, comme les adresses de wallets, n'a été confirmée à ce stade. Bithumb a déclaré au JoongAng Daily qu'«aucune fuite» de ce type de données «n'a été confirmée pour l'instant» (traduction de la rédaction). Les autorités n'ont pas précisé le nombre de personnes concernées, la nature exacte des données exposées ni la vulnérabilité qui a permis l'accès.
La réponse des autorités
La réunion d'urgence du 28 octobre a été présidée par Yoo Young-jun, directeur des politiques pour la finance numérique à la FSC. Y ont participé le Financial Supervisory Service, le Financial Security Institute, la DAXA (l'association regroupant les principaux exchanges coréens) et Bithumb elle-même. Selon le communiqué officiel, les trois autorités ont immédiatement lancé des vérifications sur place, en partageant les informations pour identifier la cause de l'incident. Le JoongAng Daily signale également une enquête préliminaire de la police nationale sur les attaques visant intermédiaires et exchanges.
La FSC a fixé trois engagements. Premièrement, des contrôles approfondis pour s'assurer qu'aucun préjudice n'est subi par les consommateurs. Deuxièmement, des mesures de protection, y compris une indemnisation intégrale, si un préjudice devait être constaté. Troisièmement, porter le niveau de sécurité des opérateurs de cryptoactifs, actuellement non couverts par la loi sur les transactions financières électroniques, au niveau des grandes banques. Ce n'est pas la première fois en 2026 que Bithumb se retrouve sous le regard des régulateurs: en février, selon The Korea Times, la plateforme avait par erreur crédité 620.000 bitcoins au lieu de 620.000 wons aux gagnants d'une promotion.
Pas seulement Bithumb
Cet incident s'inscrit dans une série. Selon le JoongAng Daily, fin septembre des violations ont été détectées auprès de banques commerciales et de caisses d'épargne, soupçonnées d'avoir été menées à l'aide d'agents d'intelligence artificielle. Le 26 octobre, Daishin Securities a confirmé la fuite de données de 38.490 clients, avec noms, adresses e-mail et postales, numéros de téléphone portable et numéros de compte chiffrés. Le 28 octobre, des incidents ont été signalés par Daishin, Mirae Asset Global Investments et Bithumb, tandis que Mirae Asset Life Insurance avait déjà signalé une violation le 25 octobre.
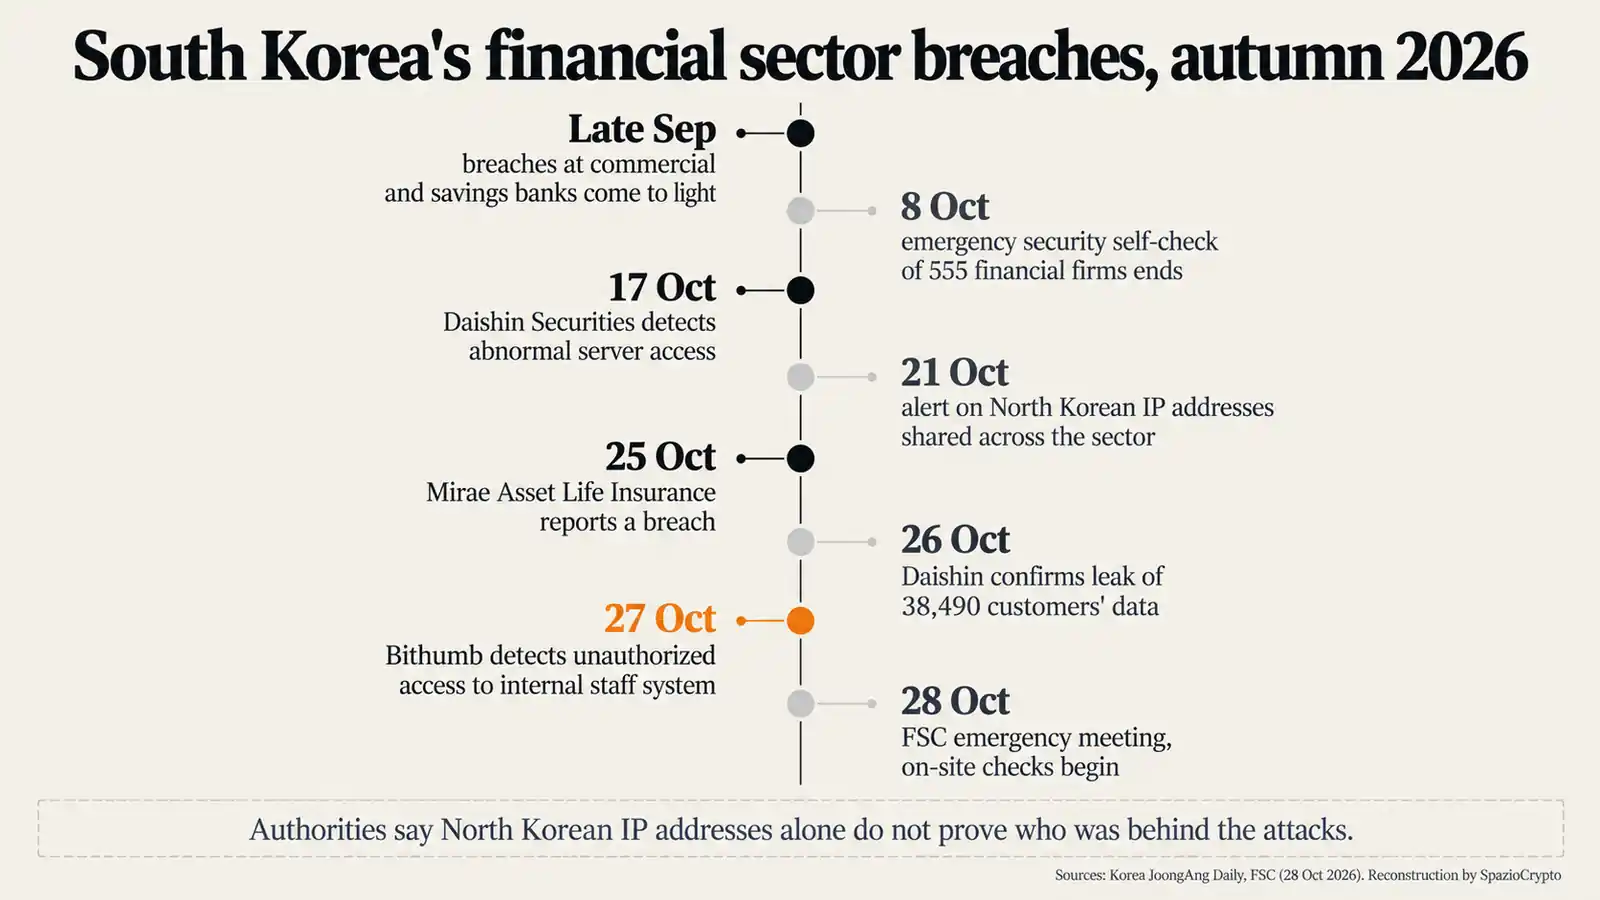
Les chiffres des violations bancaires précédentes, toujours selon le JoongAng Daily, font état de 43.246 clients pour Yegaram Savings Bank, 25.729 pour Shinhan Bank et 2.210 pour KB Kookmin Bank. La question de l'IA dépasse les frontières de la Corée: en Inde, le CERT-In a documenté des agents d'intelligence artificielle ayant accédé à des systèmes réels à l'insu des organisations concernées.
La piste des adresses nord-coréennes
Le JoongAng Daily fait état d'environ 4,4 millions de tentatives de scan provenant d'adresses IP nord-coréennes contre le secteur financier, et d'une alerte diffusée le 21 octobre par le système intégré de surveillance de la sécurité. Les autorités elles-mêmes préviennent toutefois qu'une adresse IP ne suffit pas à prouver l'identité de l'attaquant. Selon l'analyse d'un fonctionnaire cité par le quotidien, il est plus probable qu'un acteur extérieur ait compromis des systèmes nord-coréens pour en utiliser les adresses. Aucune source ne relie l'accès à Bithumb à la Corée du Nord.
Cette référence reste délicate: les groupes liés à Pyongyang ont une longue histoire d'attaques contre le secteur crypto, souvent à partir des personnes elles-mêmes, comme dans les campagnes utilisant de faux entretiens d'embauche pour cibler des professionnels du secteur. C'est notre lecture que les données des employés, même sans adresses de wallets, ont de la valeur pour qui prépare des attaques de phishing ciblées contre des personnes travaillant au sein d'un exchange.
Le précédent Upbit
La Corée du Sud connaît bien ce risque. Fin novembre 2025, Upbit, le premier exchange du pays, avait suspendu dépôts et retraits après une attaque ayant soustrait l'équivalent d'environ 44,5 milliards de wons en tokens du réseau Solana depuis un hot wallet, comme nous l'avions relaté dans notre article sur l'attaque contre Upbit pour 32 millions de dollars. Dans ce cas, c'étaient les fonds qui étaient visés. Dans le cas Bithumb, selon ce qui a été déclaré jusqu'ici, c'est un système interne qui a été ciblé.
La différence compte, sans pour autant clore le débat. Le marché coréen rapproche progressivement crypto et finance traditionnelle, comme en témoigne Jeonbuk Bank avec les premiers prêts garantis par bitcoin. Plus ces deux univers s'entremêlent, plus la sécurité des exchanges devient une question de stabilité systémique. C'est précisément ce que la FSC signale lorsqu'elle réclame des niveaux de protection équivalents à ceux des grandes banques.
Et en France?
En Europe, le cadre réglementaire diffère sensiblement du modèle coréen. Les prestataires de services sur crypto-actifs agréés au titre du règlement MiCA relèvent également du règlement DORA sur la résilience opérationnelle numérique, qui impose la gestion des risques informatiques et la notification des incidents graves aux autorités compétentes. Lorsque des données personnelles sont concernées, le RGPD s'applique, avec l'obligation de signalement à l'autorité de protection des données. C'est précisément ce niveau d'obligations que la FSC affirme vouloir étendre aux exchanges coréens.
Pour l'utilisateur francophone, la leçon porte sur les données autant que sur les fonds. Les exchanges collectent de nombreuses informations dans le cadre des obligations anti-blanchiment, comme le montre notre recherche sur les fournisseurs KYC et AML utilisés par les CASP européens. Chaque violation peut alimenter des escroqueries ciblées très précises. La vigilance face aux emails et appels téléphoniques exploitant de vrais détails de compte reste la première ligne de défense, comme l'illustre l'affaire de la fausse demande gouvernementale ayant trompé Revolut.
Bithumb: ce que l'on sait
Ce qui est confirmé, ce qui ne l'est pas
- Confirmé: un accès externe non autorisé à un système interne des employés, détecté le 27 octobre; des données d'employés de Bithumb, de ses filiales et de partenaires ont été exposées, selon la FSC; des vérifications sur place ont été conduites par la FSC, la FSS et le Financial Security Institute à partir du 28 octobre; aucune fuite confirmée de données exploitables pour des transferts, comme les adresses de portefeuilles.
- Non précisé: si des données clients sont impliquées; le nombre de personnes concernées; la vulnérabilité qui a été exploitée; l'identité des auteurs de l'attaque.
- À surveiller: les résultats des vérifications sur les données clients; les nouvelles règles de sécurité que la FSC souhaite imposer aux exchanges; l'enquête préliminaire de la police; d'éventuelles communications de Bithumb à ses utilisateurs.
Analyse plus large
Notre lecture, assumée comme telle: le cas Bithumb montre un exchange touché non dans ses coffres mais dans ses bureaux, et un régulateur qui saisit l'occasion pour affirmer que les exchanges doivent être traités comme des banques, y compris sur le plan de la cybersécurité. En Corée, les opérateurs crypto demeurent exclus de la loi sur les transactions financières électroniques, alors que banques et intermédiaires subissent des attaques en chaîne. La FSC promet une indemnisation intégrale en cas de préjudice et des standards comparables aux grandes banques, sans avoir encore précisé les modalités concrètes.
Trois signaux méritent attention. Le premier est l'issue des vérifications sur les données clients, qui déterminera la gravité réelle de l'incident. Le second est la présentation éventuelle par la FSC d'une proposition concrète pour étendre aux exchanges les règles de sécurité bancaires. Le troisième est l'enquête policière sur l'origine des attaques visant le secteur financier coréen, y compris la piste des adresses nord-coréennes, que les autorités elles-mêmes invitent à ne pas tenir pour acquise.
Sources
Bithumb et réponse des autorités: Financial Services Commission, communiqué du 28 octobre 2026; Korea JoongAng Daily, 28 octobre 2026; Précédent de février: The Korea Times, 9 février 2026.