Quiconque utilise Electrum et tente d'accélérer une transaction Bitcoin en attente risque, sans le savoir, de signer un paiement vers un escroc. C'est le scénario décrit le 24 octobre par les développeurs du portefeuille dans l'avis de sécurité accompagnant la version 4.8.3. Un serveur malveillant peut faire disparaître une transaction récemment envoyée et en afficher une fausse, dirigée vers l'attaquant, en espérant que l'utilisateur en augmente les frais via Replace-by-Fee. Ce n'est pas un risque théorique: les développeurs ont reçu deux signalements, dont un faisant état d'une perte effective. La vulnérabilité d'Electrum corrigée dans la version 4.8.3 concerne toutes les versions antérieures, et la première défense reste de mettre à jour sans attendre.
New release: Electrum 4.8.3. This release fixes a critical security issue, so we urge all users to upgrade. A description of the vulnerability will be published later today. (note: Windows Defender may show a warning about ZXing.dll, ignore that, it is a false positive)
, Electrum (@ElectrumWallet) October 24, 2026
Nous avons analysé l'avis GHSA-6jp4-8v48-cc5v publié sur GitHub par le développeur SomberNight, la page officielle d'Electrum et sa foire aux questions, ainsi que les reconstitutions de The Defiant et The Crypto Basic. L'avis ne précise ni le montant perdu ni le nombre de serveurs impliqués.
Comment fonctionne l'attaque?
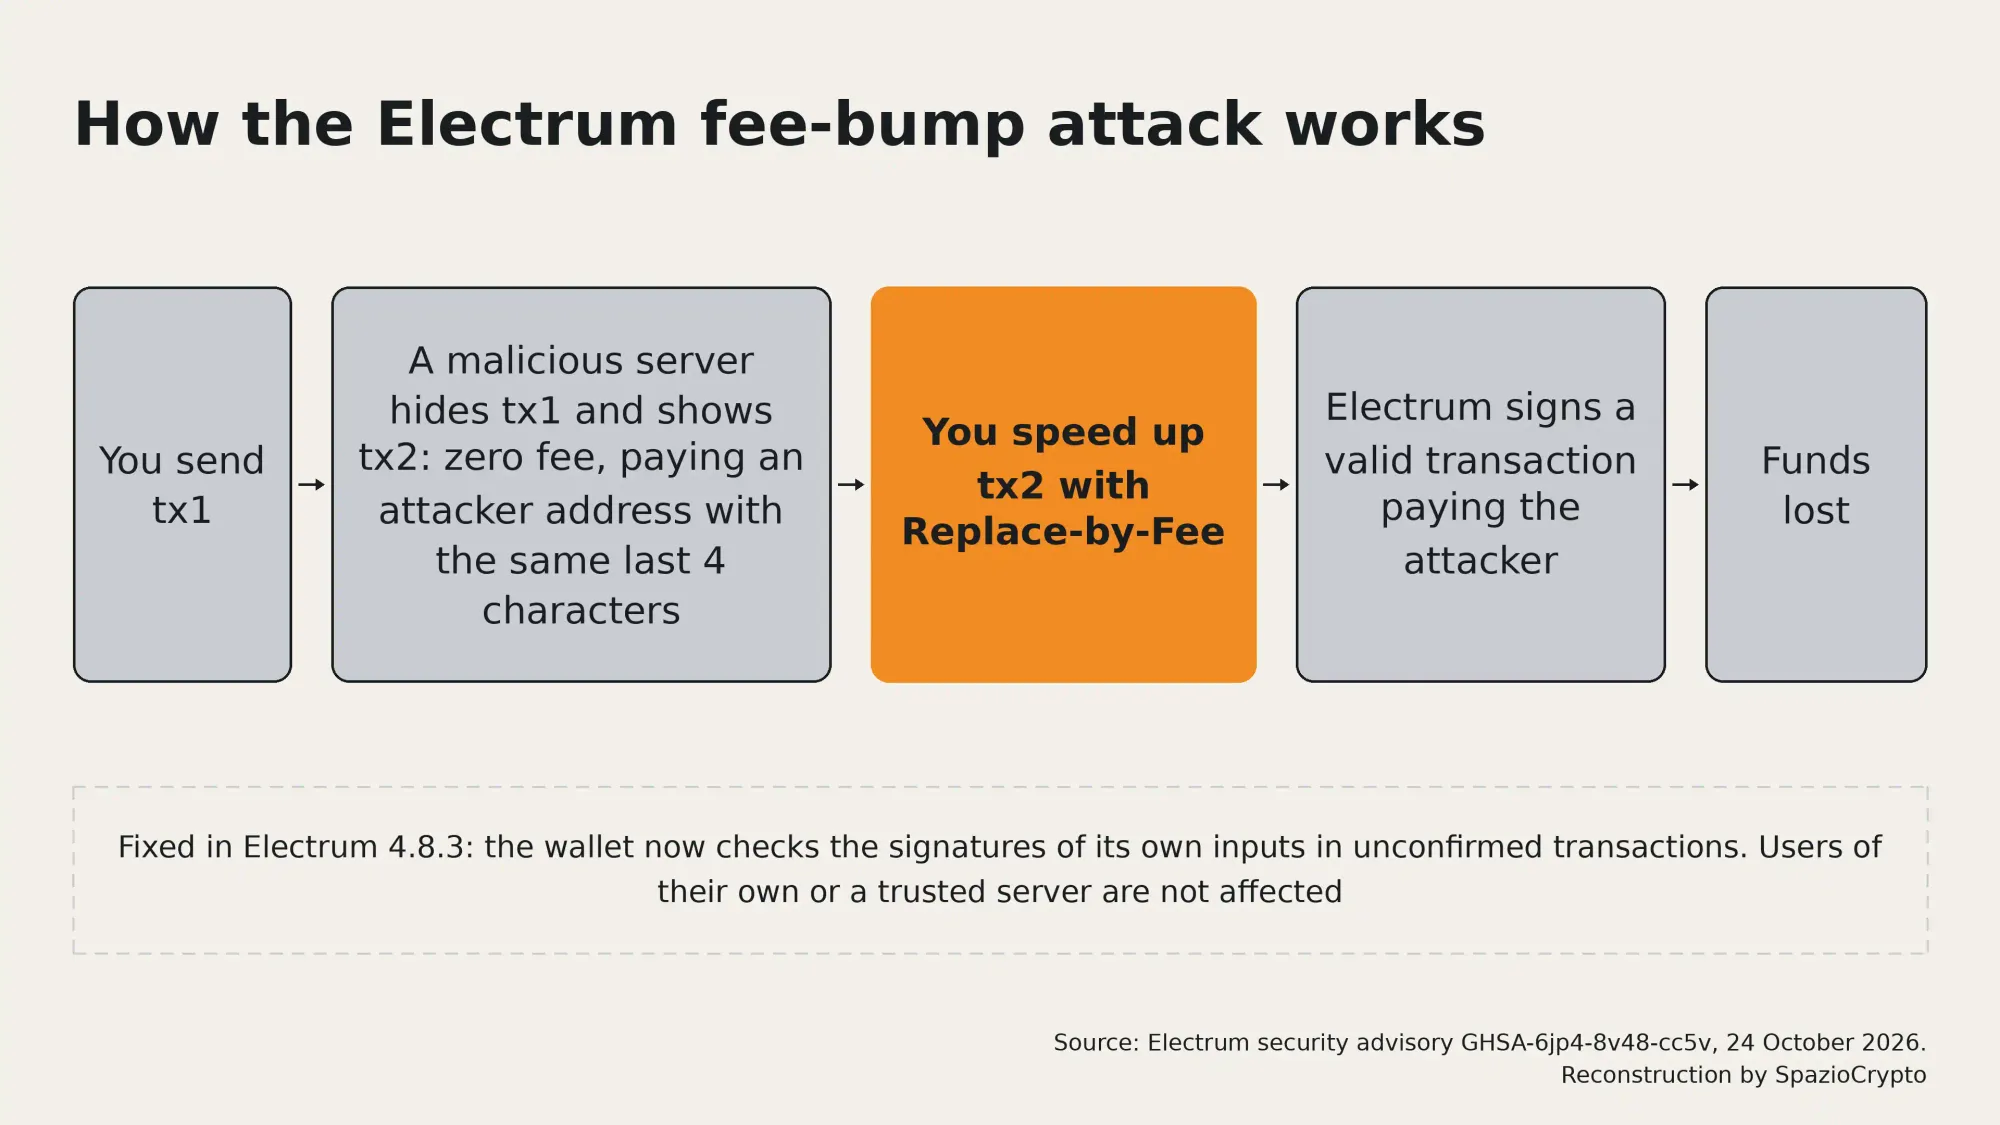
Electrum est un portefeuille en self-custody dit «léger»: les clés restent chez l'utilisateur, mais pour connaître le solde et l'historique, le logiciel s'appuie sur des serveurs externes au lieu de télécharger l'intégralité de la blockchain. Lorsque l'utilisateur envoie une transaction, appelée tx1 dans l'avis, un serveur malveillant peut ne pas la transmettre au réseau et mettre à jour l'historique du portefeuille avec une transaction différente, tx2, qui dépense les mêmes fonds mais paie une adresse contrôlée par l'attaquant. Le portefeuille affiche tx2 comme non confirmée et ne montre plus tx1. Les signatures de tx2 ne sont pas vérifiées: c'est une conséquence du fonctionnement des clients légers, explique l'avis.
Le piège se déclenche ensuite. Selon l'avis, tx2 avait des frais nuls, ce qui la maintenait bloquée et incitait l'utilisateur à l'accélérer. Replace-by-Fee est la fonction qui remplace une transaction non confirmée par une copie assortie de frais plus élevés: en l'utilisant, Electrum signe une nouvelle transaction valide avec les mêmes destinataires que tx2, et le paiement vers l'attaquant part réellement. C'est comme si un bureau de poste faisait disparaître la lettre qu'on vient d'envoyer, plaçait dans son archive une copie avec un autre destinataire, puis attendait que l'expéditeur paie lui-même le supplément pour envoi urgent.