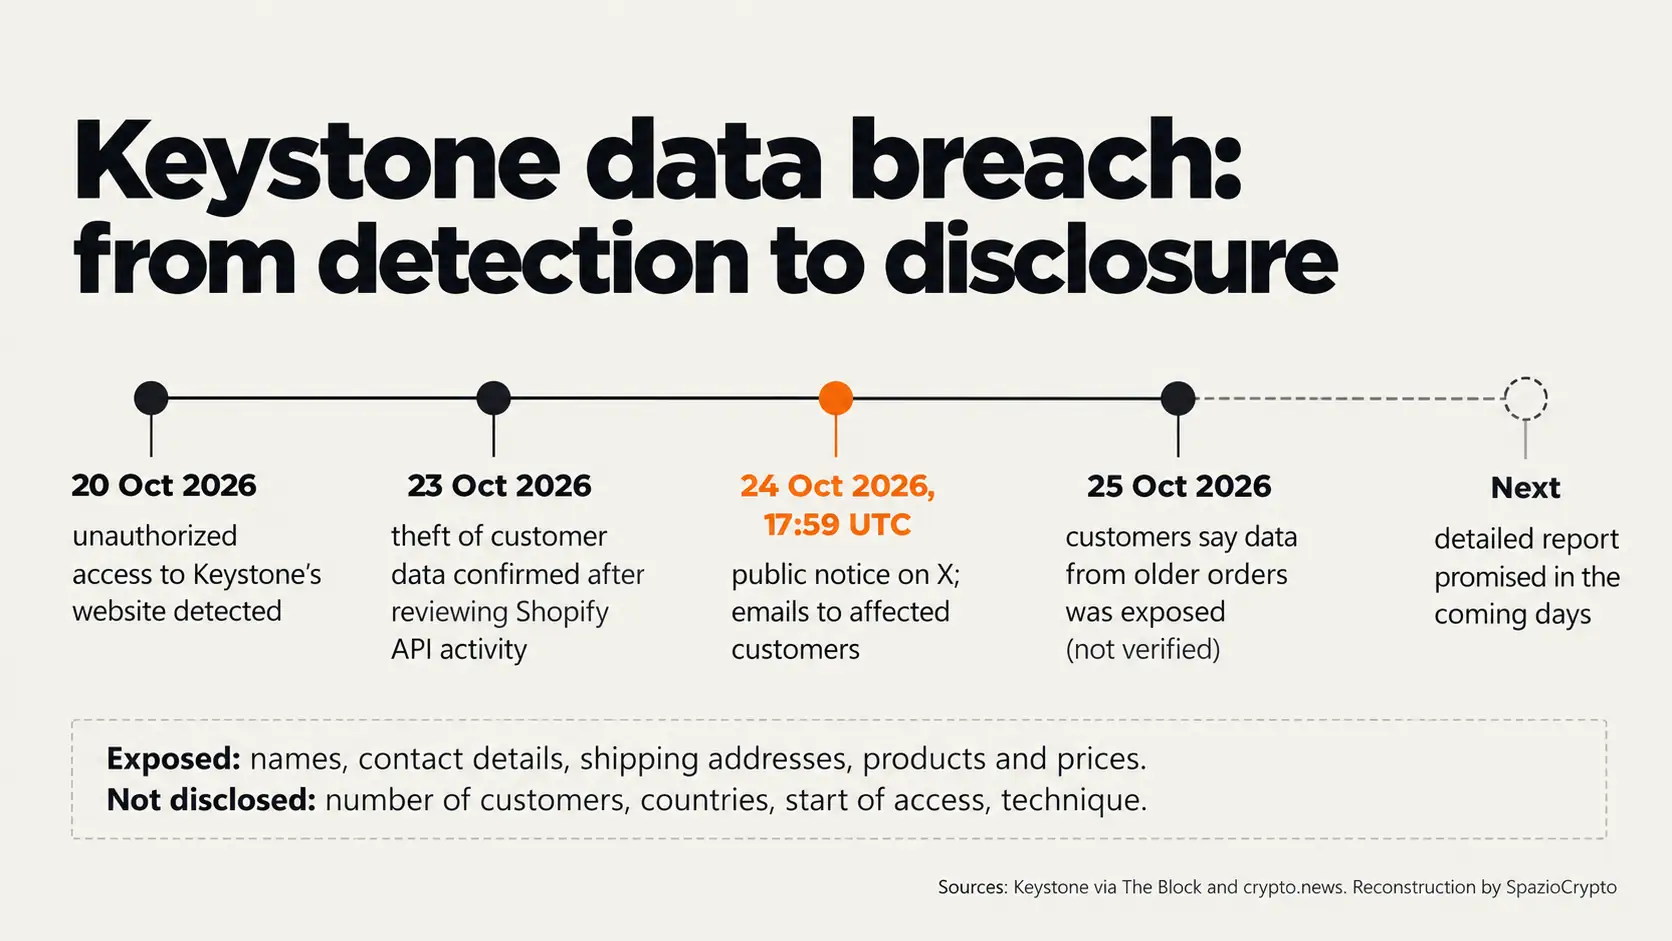
Nom, coordonnées, adresse de livraison, produit acheté et prix payé: voilà l'ensemble des données qu'un tiers a obtenu depuis la boutique en ligne de Keystone, fabricant de hardware wallets, selon la communication publiée par l'entreprise le 24 octobre. La fuite de données Keystone a été détectée le 20 octobre et confirmée le 23. Selon l'entreprise, aucune donnée de paiement, mot de passe de portefeuille, clé privée ni phrase de récupération n'a été exposée. Mais une adresse liée à l'achat d'un hardware wallet indique avec une forte probabilité qui conserve des cryptomonnaies à domicile, et Keystone n'a pas précisé combien de clients sont concernés.
Le post de Keystone sur X et celui de la chercheuse Taylor Monahan n'ont pas pu être ouverts directement: nous les citons via The Block et crypto.news, qui en rapportent le contenu. Il en va de même pour les pages de confidentialité du site Keystone, également citées via The Block.
We owe you an apology.
, Keystone Hardware Wallet (@KeystoneWallet) October 24, 2026
On October 20, we detected unauthorized access to our official website. After verifying API activity with Shopify, we confirmed on October 23 that a third party obtained customer shipping information. You trusted us with those details, and we're sorry we…
Ce qui a fuité, ce qui n'a pas fuité
La liste des données exposées, selon The Block et crypto.news, comprend noms, coordonnées, adresses de livraison et détails des commandes, c'est-à-dire produits et prix. Restent hors de portée, toujours selon Keystone, les données bancaires et de carte, les phrases de récupération, les clés privées et les mots de passe de portefeuille. L'entreprise indique avoir bloqué l'accès, corrigé la vulnérabilité, ouvert une enquête et commencé à contacter les clients concernés, avec un rapport détaillé promis «dans les prochains jours».
Les chiffres nécessaires pour évaluer l'ampleur de l'incident font défaut. Keystone n'a pas communiqué combien de clients sont touchés, dans quels pays, depuis combien de temps l'accès était actif, comment il s'est produit ni si l'auteur a été identifié. Selon crypto.news, la plateforme Shopify sur laquelle fonctionne la boutique ne semble pas compromise. «Vous nous aviez confié ces données et nous sommes désolés de ne pas les avoir protégées», a écrit l'entreprise.
Quatre jours, puis l'avertissement
La chronologie reconstituée par The Block débute le 20 octobre, quand Keystone détecte un accès non autorisé à son site officiel. Le 23, après avoir examiné avec Shopify l'activité des interfaces de programmation de la boutique, l'entreprise confirme qu'un tiers a obtenu des données clients. L'avis public est diffusé le 24 octobre à 19h59, heure française. Le 25, The Block publie les signalements de clients contestant un point précis: leurs données, affirment-ils, auraient déjà dû être supprimées.
La promesse des 180 jours
Keystone a présenté la suppression des données de livraison comme une garantie pour ses clients, mais avec des formulations différentes selon les supports. La page «Privacy Promise», citée par The Block, indique que toutes les informations de livraison sont supprimées automatiquement 180 jours après la commande. Des posts sur X de janvier, mars et août répètent la même promesse: «Nous supprimons vos données de livraison dans un délai maximum de 180 jours.» La politique de confidentialité, mise à jour en mai 2021, applique une règle différente: elle supprime les données de commande des clients n'ayant pas effectué d'achat au cours des 180 derniers jours. Le centre d'aide précise en outre que la ville et le pays ne sont pas supprimés, et que la suppression finale est gérée par Shopify.
Les signalements recueillis par The Block contredisent cette promesse. Un client affirme avoir reçu la notification pour un achat datant de plus de deux ans. Un autre indique que 214 jours s'étaient écoulés entre sa dernière commande et la violation. The Block n'a pas pu vérifier ces témoignages, et Keystone n'a pas répondu publiquement à la question de savoir si la règle avait été respectée.
Pourquoi une adresse vaut plus qu'un mot de passe
Un mot de passe se change, une adresse personnelle non. Selon crypto.news, Taylor Monahan a averti que les données de livraison peuvent exposer les acheteurs à des menaces physiques telles que des cambriolages et des séquestrations, les fameux «wrench attacks», où la victime est contrainte de céder l'accès à ses cryptomonnaies. Aucune attaque physique directement liée à cette fuite de données n'a été signalée à ce stade. Le contexte reste néanmoins préoccupant. Selon le rapport de Chainalysis repris par Cointelegraph, jusqu'à fin juin 2026, 46 épisodes violents documentés ont été recensés, avec plus de 30 millions de dollars dérobés sur le semestre. Les victimes, écrit Chainalysis, sont souvent identifiées via des fuites de données.
Le risque le plus immédiat est le hameçonnage ciblé. Keystone avertit que des escrocs peuvent se présenter en son nom par téléphone, message, e-mail ou courrier postal, en proposant des remboursements, des échanges ou des «corrections». L'entreprise recommande de ne jamais saisir la phrase de récupération sur un appareil que l'on n'a pas commandé soi-même. Un client a raconté à The Block, sans vérification indépendante possible, avoir reçu un appel d'un faux numéro de la police de Montréal, avec des détails correspondant à une commande Keystone de 2024. Le mécanisme rappelle celui de Revolut trompé par une fausse demande gouvernementale: des données réelles utilisées pour construire une demande crédible.
Pas un cas isolé en 2026
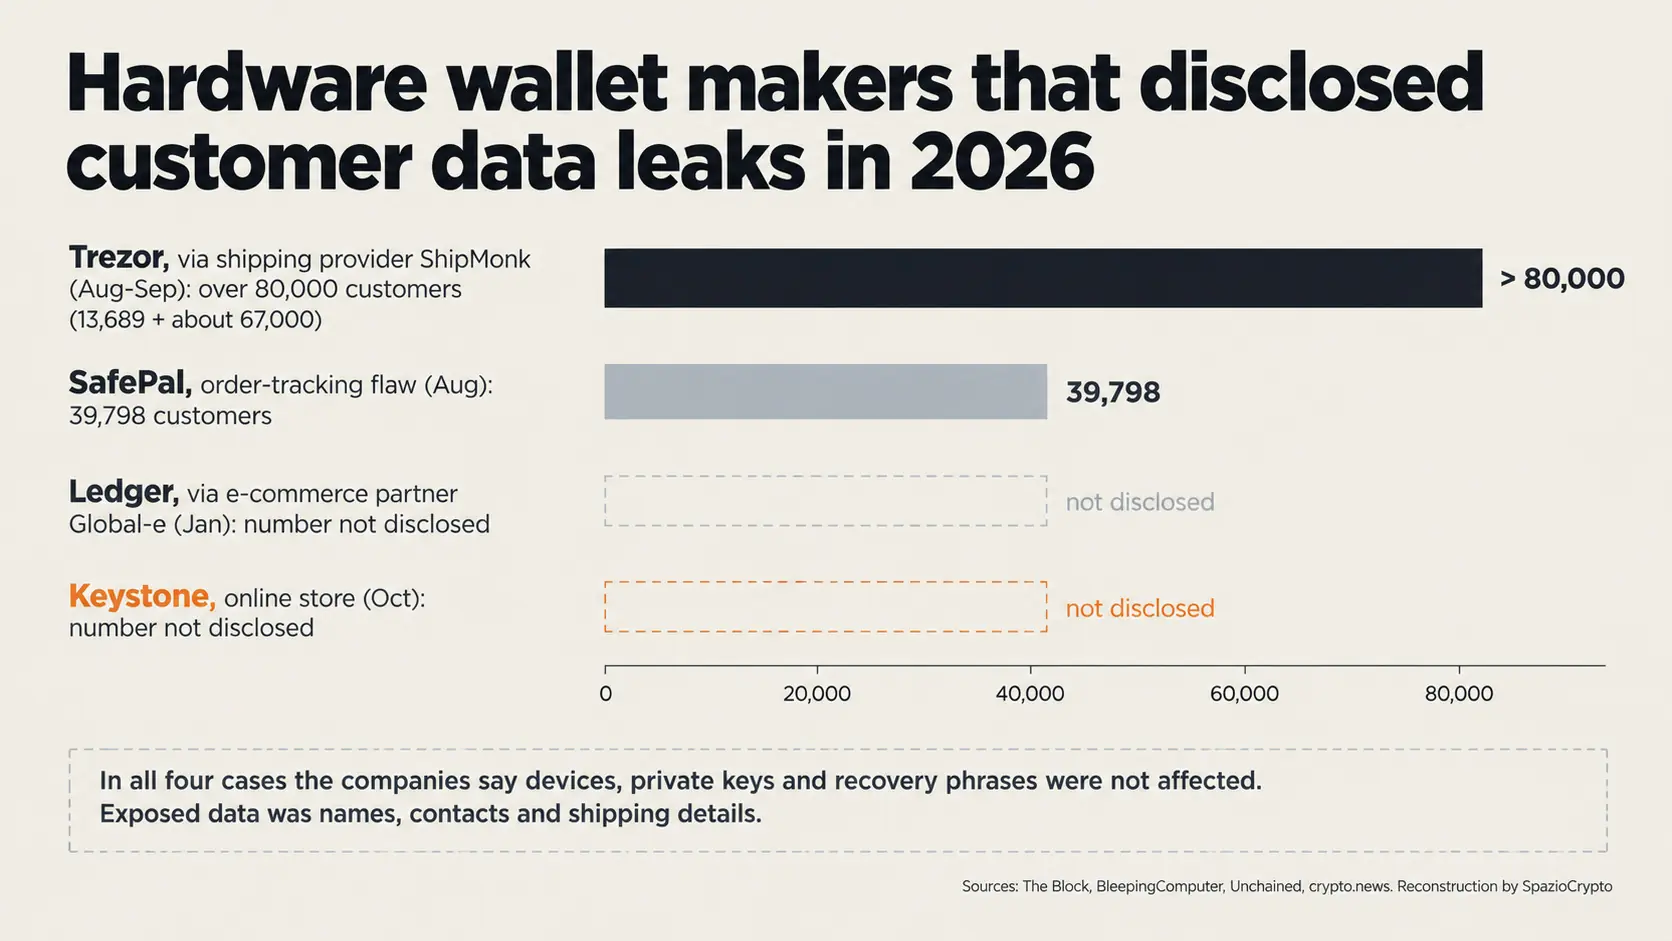
Keystone s'ajoute à au moins trois autres fabricants de hardware wallets qui ont signalé des fuites de données clients cette année, selon les cas reconstituées par The Block. En janvier, Ledger a signalé un accès non autorisé aux données de commandes via Global-e, son partenaire e-commerce, sans préciser le nombre de clients concernés. En août, Trezor a communiqué l'exposition de 13 689 clients via le prestataire logistique ShipMonk, un chiffre porté à environ 67 000 clients américains en septembre, pour un total de plus de 80 000. ShipMonk avait pourtant garanti par écrit avoir supprimé ces données. Toujours en août, SafePal a révélé qu'un défaut du système de suivi des commandes avait exposé 39 798 clients.
Le point commun n'est pas le dispositif lui-même, qui n'a été compromis dans aucun de ces cas, mais la chaîne commerciale qui l'entoure: boutique en ligne, plateforme de paiement, entrepôt, transporteur. Sur le front matériel, l'année 2026 a également vu l'affaire des Ledger falsifiés vendus par un revendeur tiers, qui concerne des appareils altérés et non des données personnelles.
Et en France?
Keystone n'a pas précisé dans quels pays résident les clients concernés, ce qui ne permet pas de savoir si des acheteurs français sont touchés. Dans l'affaire Trezor d'août, selon BleepingComputer, la France figurait parmi les six pays du premier groupe de clients exposés. Pour les résidents de l'Union européenne, le cadre applicable est le RGPD, qui s'impose aussi aux entreprises non européennes vendant à des personnes dans l'Union. Le règlement prévoit en principe la notification d'une violation à l'autorité de contrôle dans les 72 heures, ainsi que la communication aux personnes concernées lorsque le risque pour elles est élevé. Rien n'indique que Keystone ait notifié l'incident à une autorité européenne. Toute personne en France qui pense être concernée peut s'adresser à la CNIL.
 Sergiu Gatlan
Que faire si vous êtes client Keystone
Keystone formule deux recommandations: se méfier de tout contact effectué en son nom proposant remboursements, échanges ou mises à jour, et ne jamais partager sa phrase de récupération ni ses clés privées. Ce schéma est identique à celui des arnaques imitant exchanges et autorités. Il convient également de ne pas ouvrir les pièces jointes ni installer les prétendus correctifs reçus par e-mail, car une fausse mise à jour peut embarquer un malware qui substitue les adresses copiées.
Pour ceux qui craignent un risque physique, la mesure la plus efficace reste de ne pas associer son identité au montant de cryptos détenues. Éviter d'évoquer publiquement ses avoirs et envisager, pour les prochains achats, une adresse de livraison distincte de son domicile sont des précautions simples à adopter. Les hardware wallets doivent être achetés uniquement sur le site du fabricant ou chez des revendeurs agréés, et configurés en suivant les règles de base pour ouvrir et protéger un crypto wallet.
Keystone
Ce qui est confirmé, ce qui ne l'est pas
- Confirmé: accès non autorisé détecté le 20 octobre, soustraction de données confirmée le 23; noms, coordonnées, adresses de livraison, produits et prix exposés; selon Keystone, aucune donnée de paiement, clé privée, phrase de récupération ou mot de passe de wallet n'est concerné; accès bloqué et vulnérabilité corrigée.
- Non précisé: nombre et pays des clients touchés, date de début de l'accès, technique utilisée, identité de l'auteur, respect de la règle des 180 jours, éventuelles notifications aux autorités.
- À surveiller: le rapport détaillé promis par Keystone, la réponse sur les signalements de données non supprimées, et tout nouveau tentative de phishing ou contact physique lié à la fuite.
Une tendance plus large à surveiller
L'année 2026 déplace le maillon faible de la self-custody du dispositif vers la logistique. Ledger, Trezor, SafePal et désormais Keystone ont tous déclaré que leurs wallets n'ont pas été compromis, et dans chaque cas les données exposées étaient celles nécessaires à l'expédition d'un colis. L'affaire Keystone ajoute un élément supplémentaire: l'écart entre une promesse de suppression utilisée comme argument commercial et des règles rédigées différemment dans la politique de confidentialité.
Trois signaux méritent d'être suivis de près. Le premier est le rapport promis par Keystone, qui devra préciser le nombre de clients concernés et les dates d'accès. Le deuxième porte sur la règle des 180 jours: la réponse indiquera si les données d'anciennes commandes auraient réellement dû être conservées. Le troisième concerne d'éventuelles confirmations de contacts frauduleux ou d'incidents physiques liés à la fuite. Pour quiconque achète un hardware wallet, la leçon pratique est claire: la sécurité des clés commence avant même d'ouvrir la boîte, au moment où l'on renseigne l'adresse de livraison.