Binance a confirmé ce que les données on-chain révélaient depuis plusieurs heures: une cyberattaque contre Binance entre la soirée du 29 octobre et la nuit du 30 octobre 2026 a généré des retraits non autorisés pour un impact estimé à environ 6,3 milliards de dollars, selon le communiqué officiel de la plateforme.
La confirmation est arrivée avec un communiqué officiel publié le 30 octobre à 02:23 UTC, dans lequel la plus grande bourse au monde par volumes déclare avoir gelé environ 3 milliards de dollars on-chain avec l'aide de partenaires blockchain, avoir suspendu temporairement dépôts et retraits, et vouloir couvrir intégralement les pertes avec le fonds SAFU et des ressources propres. Si les chiffres venaient à être confirmés par l'enquête, il s'agirait du plus grand vol de l'histoire des cryptomonnaies, plus de quatre fois supérieur au hack de Bybit de février 2025.
User funds are safe!
, CZ 🔶 BNB (@cz_binance) October 29, 2026
It does look like a hack on Binance. Appreciate the quick freeze from Tether (~$971m) and Circle (~$823m).
I don't manage Binance (.com) anymore, but as a shareholder, I expect all user funds will be fully covered. https://t.co/oufpyNChxI
Ce que dit Binance dans le communiqué du 30 octobre
Le texte publié par l'équipe de Binance est bref et mesuré. L'enquête préliminaire suggère que l'incident aurait pu partir de l'ordinateur portable compromis d'un ingénieur DevOps, ce qui aurait permis à un attaquant d'accéder à un conteneur de service et d'envoyer des transactions de retrait non autorisées. Binance précise n'avoir trouvé aucune preuve d'une fuite des clés privées des portefeuilles et promet une analyse post-mortem technique détaillée une fois tous les faits vérifiés.
Tether froze more than 1.567B USDT related to a potential Binance exchange hack.
, Paolo Ardoino 🤖 (@paoloardoino) October 29, 2026
Protecting the industry and our partners is our main priority.
Stay safe everyone.
L'impact global estimé est d'environ 6,3 milliards de dollars. La société déclare qu'environ 3 milliards ont déjà été gelés on-chain et qu'elle publiera une Proof of Reserves mise à jour à l'issue de l'assainissement. Les mesures immédiates listées sont au nombre de trois: suspension temporaire des dépôts et retraits pendant les contrôles de sécurité, révocation de l'autorisation de l'adresse impliquée, et implication des forces de l'ordre ainsi que des partenaires en intelligence blockchain pour tracer et récupérer les fonds. La source primaire est le Security Incident Update publié par Binance le 30 octobre 2026.
Chronologie de la nuit: du wallet Binance 14 au gel des fonds
La séquence reconstituée par les sociétés de sécurité et les enquêteurs on-chain débute dans la soirée du 29 octobre, lorsque des analystes blockchain ont repéré des sorties anormales depuis des hot wallets étiquetés comme appartenant à Binance, notamment ceux connus sous les noms de Binance 14 et Binance 16. Selon l'analyse forensique de Blockaid, ces adresses ont vu sortir environ 1,6 milliard de dollars en USDT, environ 800 millions en USDC, des centaines de millions en ETH, ainsi que des UNI, LINK, RLUSD et des dizaines de tokens mineurs. Plusieurs reconstitutions indiquent que la majeure partie des fonds a été déplacée en environ vingt minutes et distribuée sur une dizaine de blockchains.
User funds are safe.
, Yi He (@heyibinance) October 30, 2026
Binance will cover all hacking losses.
Deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.
We will share a full post-mortem once the investigation is complete. Please…
Le premier signal public de la bourse a été un post générique signalant une possible anomalie de sécurité en cours de vérification. Peu après, Changpeng Zhao, cofondateur et actionnaire de Binance, a écrit sur X que l'affaire ressemblait effectivement à un hack, remerciant Tether et Circle pour le gel rapide des fonds et se déclarant confiant dans le fait que tous les fonds des utilisateurs seraient couverts. Dans les heures suivantes, Binance a relevé son estimation des fonds gelés de 2,54 milliards à environ 3 milliards de dollars et a officialisé son engagement à couvrir les pertes.
Quelle est la véritable ampleur: comparaison avec l'historique des hacks
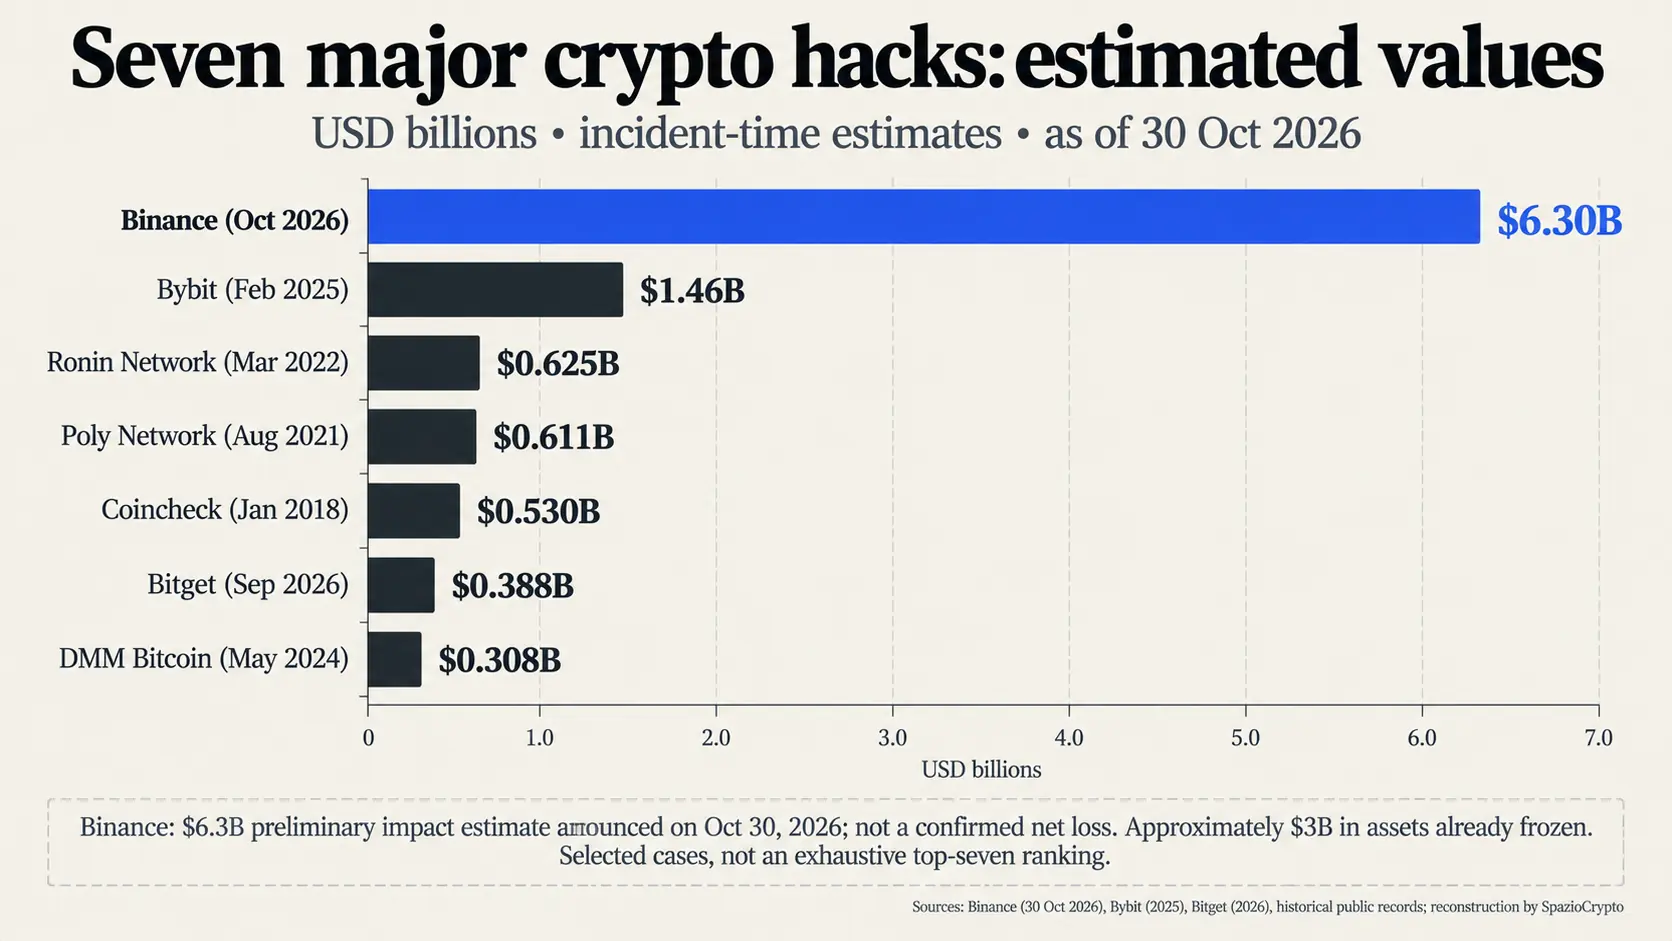
Le chiffre de 6,3 milliards de dollars est une estimation déclarée par Binance, pas encore un nombre vérifié par des tiers. Chainalysis situe le vol autour de 5,9 milliards, Arkham Intelligence a tracé environ 5,84 milliards d'actifs dans les portefeuilles étiquetés comme appartenant à l'attaquant, tandis que Blockaid avait initialement identifié environ 3,3 milliards de transferts suspects entre Ethereum, Arbitrum et Avalanche.
Circle is closely tracking reports of a potential exploit involving Binance. In coordination with law enforcement, we have frozen more than 800M USDC associated with the incident and will continue supporting the investigation.
, Jeremy Allaire (@jerallaire) October 29, 2026
Quelle que soit la valeur finale retenue, l'ordre de grandeur dépasse tout précédent connu. Le vol d'environ 1,5 milliard de dollars subi par Bybit en février 2025, que nous avions suivi jusqu'au recours judiciaire de Bybit contre la Corée du Nord et le groupe Lazarus, constituait jusqu'ici le record absolu. Pour une référence plus récente, le hack de Bitget du 24 septembre 2026, revu à la hausse à 387,5 millions de dollars, était considéré comme le plus grand de l'année il y a tout juste un mois. Une proportion mérite d'être lue: avant l'attaque, les données publiques de DefiLlama indiquaient un peu moins de 145 milliards de dollars d'actifs clients conservés par Binance, hors tokens propriétaires comme le BNB. La perte déclarée équivaut donc à un peu plus de 4% de ce total.
Tether et Circle: le frein d'urgence qui a préservé la moitié du butin
La réponse la plus déterminante n'est pas venue de Binance, mais des émetteurs de stablecoins. Paolo Ardoino, PDG de Tether, a déclaré sur X avoir gelé plus de 1,567 milliard de USDT liés à l'attaque potentielle. Jeremy Allaire, PDG de Circle, a confirmé le blocage de plus de 800 millions d'USDC en coordination avec les forces de l'ordre.
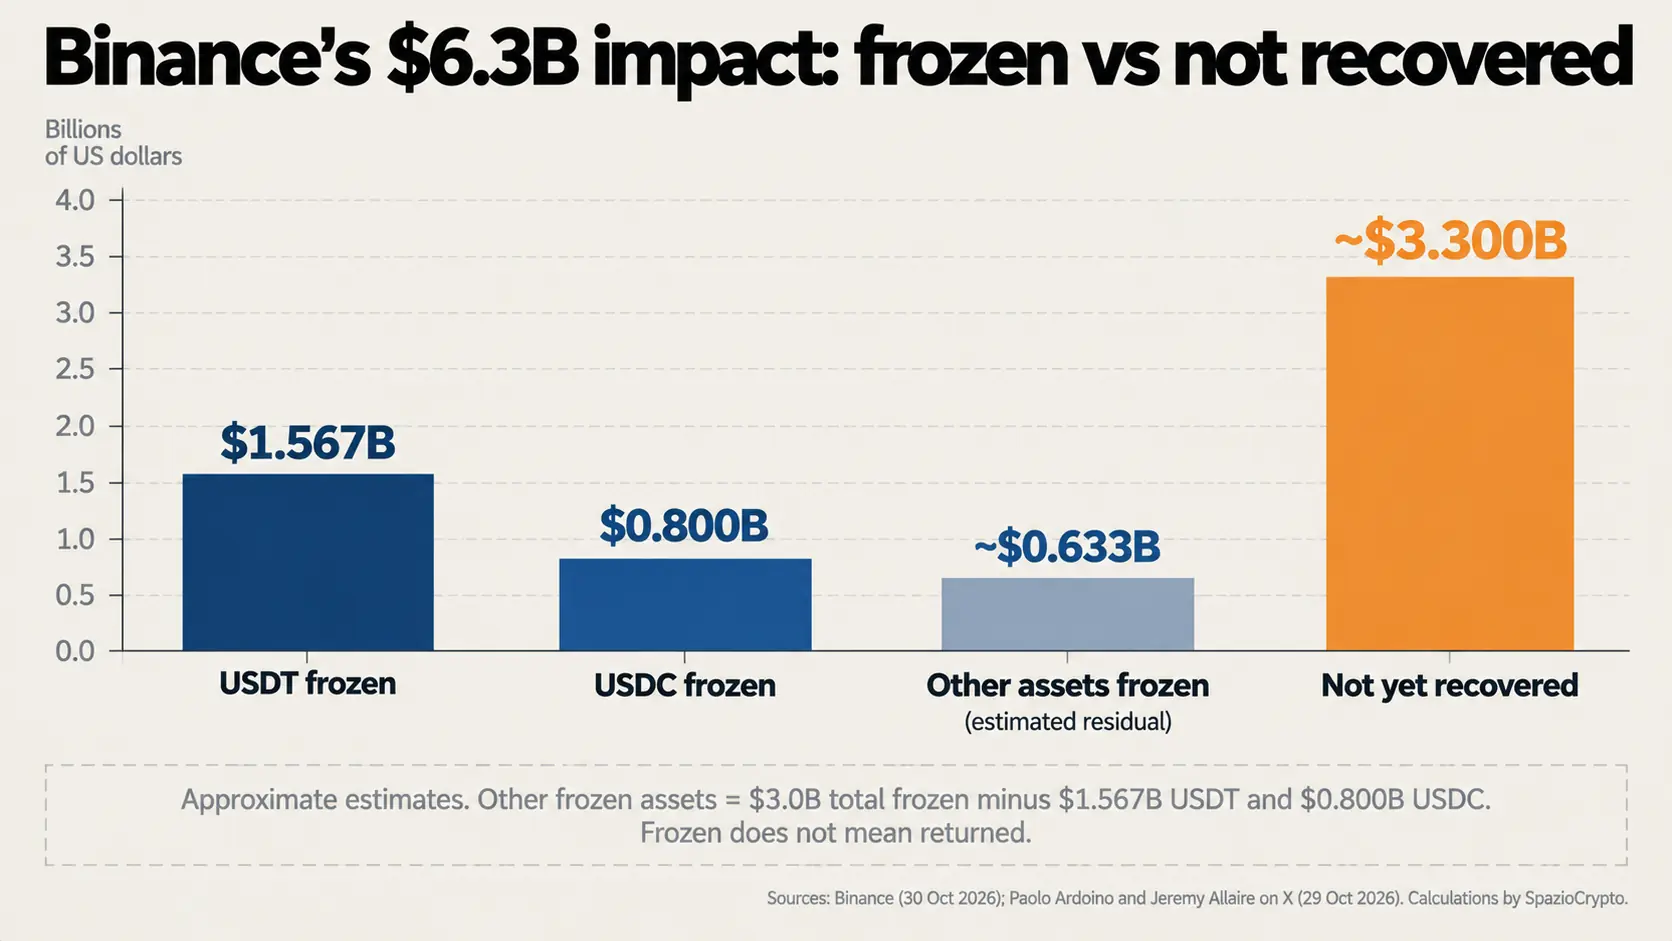
Ensemble, les deux émetteurs ont immobilisé environ 2,4 milliards de dollars en quelques heures, soit la part la plus importante des 3 milliards que Binance déclare gelés. Ce mécanisme est le même que celui documenté à plusieurs reprises cette année, du gel de 344 millions d'USDT liés à l'Iran au blocage de 72 millions après le pump anormal de Monero, jusqu'à l'intervention conjointe de Tether et Circle contre l'exchange iranien Wallex: l'émetteur centralisé place l'adresse en liste noire et les tokens ne peuvent plus être déplacés.
La limite du mécanisme est tout aussi claire. Selon les reconstitutions de Tech-ish reprises par plusieurs médias, environ 700 millions d'USDT avaient déjà quitté l'adresse réceptrice avant que la liste noire de Tether ne soit opérationnelle, et ont été en grande partie convertis en ether. La part libellée en ETH et en bitcoin, qui par nature ne peut être gelée par aucun émetteur, reste la plus difficile à récupérer. Précision importante: geler ne signifie pas restituer. Le retour des fonds bloqués à leurs propriétaires légitimes nécessite en principe une procédure judiciaire, sans calendrier standard.
Le fonds SAFU suffit-il? Les chiffres de la couverture
Binance a déclaré qu'elle couvrirait toutes les pertes grâce au fonds SAFU et aux ressources propres de la société, et que les fonds des utilisateurs sont en sécurité. Il s'agit d'un engagement annoncé par l'exchange, pas encore d'une vérification indépendante. Les chiffres expliquent pourquoi le communiqué cite explicitement aussi les ressources de l'entreprise.
**Service Update**
, Yi He (@heyibinance) October 30, 2026
Deposits remain unaffected and continue to operate as normal.
Our team is currently working on enhancements to the withdrawal service and related address controls. We expect to begin resume withdrawal services in the next 48 hours.
We will continue to share…
Le Secure Asset Fund for Users, créé en juillet 2018 et alimenté par une part des frais de trading, a été intégralement converti en bitcoin début 2026. Selon les données publiques du portefeuille du fonds, celui-ci détient environ 15 000 BTC, une valeur qui oscillait entre 1 et 1,27 milliard de dollars selon le cours du bitcoin ces dernières semaines. Avec environ 3 milliards gelés et environ 3,3 milliards toujours hors du contrôle de Binance, le SAFU seul couvre moins d'un tiers de la part non récupérée et moins d'un cinquième de l'impact total: le reste devra provenir du bilan de l'exchange. Binance avait déjà mobilisé ce fonds lors du hack de mai 2019, quand 7 000 BTC avaient été dérobés pour environ 40 millions de dollars à l'époque, mais l'échelle actuelle est d'un ordre de grandeur supérieur. La Proof of Reserves actualisée, promise à l'issue de l'audit complet, sera le document le plus attendu des prochaines semaines.
Qui se cache derrière: la piste nord-coréenne reste préliminaire
Sur l'attribution, Binance reste prudente et évoque uniquement une coopération avec les forces de l'ordre pour identifier les responsables. Plusieurs sociétés d'analyse blockchain pointent vers la Corée du Nord: TRM Labs juge probable l'implication de TraderTraitor, une unité opérationnelle affiliée au groupe Lazarus, et l'enquêteur indépendant ZachXBT a décrit l'attaquant comme vraisemblablement lié à Lazarus.
Une source proche de l'enquête, citée par CoinDesk, a observé que très peu d'acteurs dans le monde seraient capables de mener une opération de cette envergure, tout en avertissant que l'attribution n'est pas encore définitive. Elle a noté que les groupes nord-coréens déplacent et vendent habituellement les fonds plus rapidement que ce qui a été observé dans la nuit du 29 octobre. Le vecteur d'accès décrit par Binance rappelle de près le cas Bybit, où les attaquants avaient pénétré via l'ordinateur compromis d'un développeur d'un prestataire externe, ainsi que le cas Bitget de septembre, où un système backend compromis avait permis de falsifier les données de transactions. Dans ces trois épisodes, le point faible n'était pas la cryptographie des portefeuilles, mais la chaîne humaine et infrastructurelle qui les gouverne.
Ce que cela signifie pour les utilisateurs de Binance
Sur le plan opérationnel, la co-directrice générale Yi He a déclaré que Binance prévoit de rétablir les retraits sous 48 heures. Des mises à jour de service publiées après le communiqué officiel indiquent que les dépôts fonctionneraient déjà normalement et que la suspension concernerait uniquement les retraits, dans l'attente d'une révision complète du service et des adresses associées.
Nous n'avons pas de confirmation que l'ensemble des services ait été rétabli au moment de la publication. Pour les lecteurs français, une précision s'impose: comme documenté dans notre répertoire des exchanges, Binance a suspendu ses services pour les résidents de l'Union européenne depuis le 1er juillet 2026, n'ayant pas obtenu la licence MiCA avant l'échéance. L'exposition directe des utilisateurs européens est donc aujourd'hui limitée à d'éventuelles positions résiduelles ou à des comptes ouverts via des entités hors UE. Sur les marchés, selon plusieurs données de trading compilées par CoinGlass, la réaction a été immédiate: bitcoin est tombé sous les 77 000 dollars, au plus bas depuis six semaines; l'ether a perdu plus de 5% aux alentours de 2 200 dollars; le BNB, le token le plus exposé, a cédé entre 7% et 8% sur 24 heures, avec plus de 600 millions de dollars de positions longues liquidées dans la première heure.
Côté pratique, le conseil est celui formulé par Binance elle-même: éviter tout lien reçu par messagerie privée, email ou réseaux sociaux promettant des remboursements, des vérifications ou des mises à jour sur l'incident. Vérifiez chaque communication exclusivement via l'application ou le site officiel, car les heures qui suivent un hack sont le moment de prédilection des escrocs pour lancer des campagnes de phishing sur ce thème. Les utilisateurs ayant des fonds sur l'exchange peuvent suivre l'évolution via la page officielle des annonces et, lorsqu'elle sera publiée, la Proof of Reserves actualisée.
Pourquoi cette attaque redéfinit le débat sur les exchanges centralisés
L'épisode Binance survient au terme d'un automne déjà marqué par des violations record, avec Bitget contrainte de rouvrir les retraits selon un calendrier progressif après l'attaque de septembre. Il déplace la discussion sur trois axes.
Le premier est technique: la compromission d'un seul ordinateur portable ayant accès à l'infrastructure de retrait est un vecteur qu'aucune architecture à clés froides ne peut neutraliser seule. Les post-mortems de Bybit, Bitget et désormais Binance convergent tous sur ce même constat.
Le second est systémique: la capacité de Tether et Circle à geler en quelques minutes plus de 2,4 milliards de dollars est devenue le principal outil de confinement du secteur. C'est aussi la confirmation que les actifs les plus utilisés dans l'univers crypto dépendent de deux émetteurs centralisés, avec toutes les implications que cela comporte en matière de censurabilité.
Le troisième relève de la confiance: Binance a annoncé qu'elle couvrira chaque perte, mais la vérification réelle passera par la transparence du post-mortem, la Proof of Reserves actualisée et la rapidité avec laquelle les retraits redeviendront pleinement opérationnels. Sur ces trois fronts, nous mettrons à jour cet article au fil des confirmations officielles.