Bitget a revu à la hausse son estimation des fonds dérobés lors du hack du 24 septembre, portant le total à 387,5 millions de dollars, et a publié un calendrier précis pour la réouverture progressive des retraits à partir du 28 septembre. Dans le même temps, l'attaquant a commencé à déplacer une part significative des XRP volés, environ 83 millions de dollars, révélant une limite structurelle que Ripple ne peut pas résoudre par une simple intervention technique. Cette mise à jour sur Bitget ne raconte plus seulement la chronique d'une attaque: elle permet d'observer simultanément la trajectoire de récupération, la réouverture des retraits et le mouvement en temps réel des actifs dérobés.
Voici les trois développements principaux, en distinguant ce qui a été confirmé officiellement de ce qui reste à l'état de soupçon, notamment sur l'attribution de l'attaque.
Le chiffre monte à 387,5 millions de dollars
Selon Bitget, l'augmentation d'environ 35,9 millions de dollars par rapport à l'estimation initiale de 351,6 millions ne provient pas d'un nouveau vol, mais de l'intégration de transferts sur Zcash et TRON qui avaient été initialement exclus de la comptabilisation de l'incident originel. L'exchange affirme donc qu'il s'agit d'une reconstruction plus complète du même événement du 24 septembre, et non d'une attaque distincte ou ultérieure.
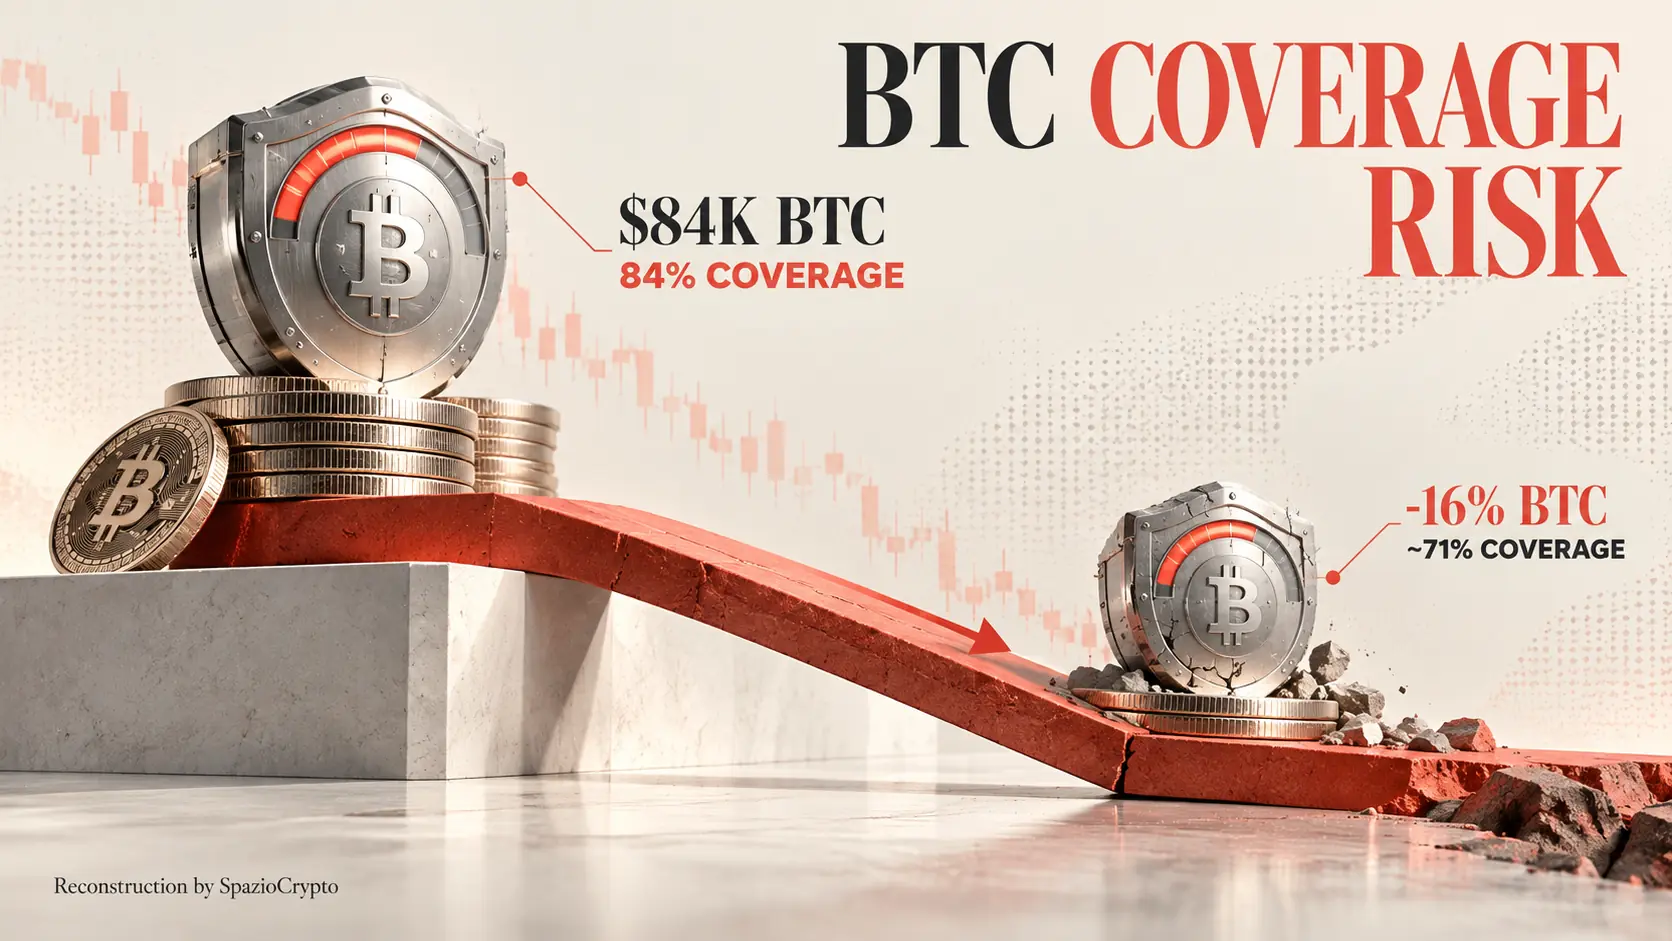
Sur le front de la récupération, l'exchange a lancé un programme de récompenses pouvant atteindre 10% de la valeur récupérée, répartie équitablement entre ceux qui contribuent à bloquer les fonds de l'attaquant et ceux qui participent à leur récupération effective. Ce programme est ouvert à tout exchange, chercheur en sécurité ou enquêteur on-chain. Circle et Tether ont déjà gelé, en coordination avec l'exchange, environ 320 000 dollars en stablecoins liés à l'adresse de l'attaquant, une somme à mettre en perspective face à l'ampleur totale du préjudice.
Le calendrier des retraits
Bitget a rendu public un calendrier précis pour la réouverture progressive des retraits, conçu pour gérer la liquidité et éviter toute pression soudaine sur le réseau. Selon le communiqué officiel de Bitget daté du 26 septembre 2026, les retraits en Bitcoin reprendront le 28 septembre à 8h00 UTC, suivis par ceux en Ether le lendemain, puis par ceux en USDT le 30 septembre sur plusieurs réseaux supportés. Les autres actifs, y compris les XRP encore récupérables, et les services restants devraient suivre d'ici le 2 octobre. La PDG Gracy Chen tiendra par ailleurs une session publique de questions-réponses trente minutes avant la réouverture des retraits en Bitcoin, pour informer directement la communauté sur l'état de l'enquête.
Bitget affirme que la vulnérabilité exploitée par l'attaquant a été identifiée et corrigée, confirmant ce qui avait été déclaré ces derniers jours: l'attaque aurait compromis un système backend de l'infrastructure, faisant apparaître comme autorisés des transferts en réalité frauduleux, sans que les clés privées soient compromises. Sur l'attribution, la PDG a déclaré avoir détecté des adresses IP cohérentes avec des services VPN utilisés par le passé par un groupe lié à la Corée du Nord. Cette indication reste cependant un soupçon formulé par l'entreprise elle-même, sans confirmation indépendante, l'enquête étant toujours formellement ouverte.
Le calendrier des retraits
Réouverture progressive, actif par actif. Source: Bitget, 26 septembre 2026
- 28 septembre, 08:00 UTC: réouverture des retraits en Bitcoin.
- 29-30 septembre: Ether et USDT sur plusieurs réseaux.
- D'ici le 2 octobre: tous les autres actifs et services restants.
Pourquoi Ripple ne peut pas simplement geler les XRP volés
Le troisième développement, le plus intéressant d'un point de vue technique, concerne le mouvement d'environ 83 millions de dollars en XRP volés, déplacés par l'attaquant depuis trois des cinq portefeuilles dans lesquels ils avaient été initialement répartis, laissant encore environ 75 millions de dollars immobilisés dans les comptes d'origine. Le point central est structurel, non politique: là où un émetteur centralisé de stablecoins comme Circle ou Tether peut bloquer directement les tokens émis par sa propre société sur demande, le protocole XRP Ledger ne prévoit aucun mécanisme permettant à Ripple de geler unilatéralement les XRP natifs détenus dans un portefeuille contrôlé par l'attaquant. Les exchanges peuvent restreindre les comptes qui reçoivent ces XRP une fois déposés chez eux, mais il n'existe aucun moyen de bloquer la disponibilité des fonds tant qu'ils restent dans le portefeuille d'origine.
Le même constat s'applique, pour des raisons différentes mais tout aussi structurelles, aux plus de 63 000 Ether volés, soit environ 183 millions de dollars: s'agissant d'un actif natif de la blockchain Ethereum et non d'un stablecoin émis par une entreprise, aucun émetteur ne dispose du pouvoir de le geler. La comparaison est utile parce qu'elle clarifie une distinction souvent mal comprise: certains actifs numériques disposent d'un «coupe-circuit» d'urgence contrôlé par une société émettrice, d'autres, par conception, n'en disposent pas, quelle que soit la gravité de la situation.
Un risque caché dans le fonds de protection
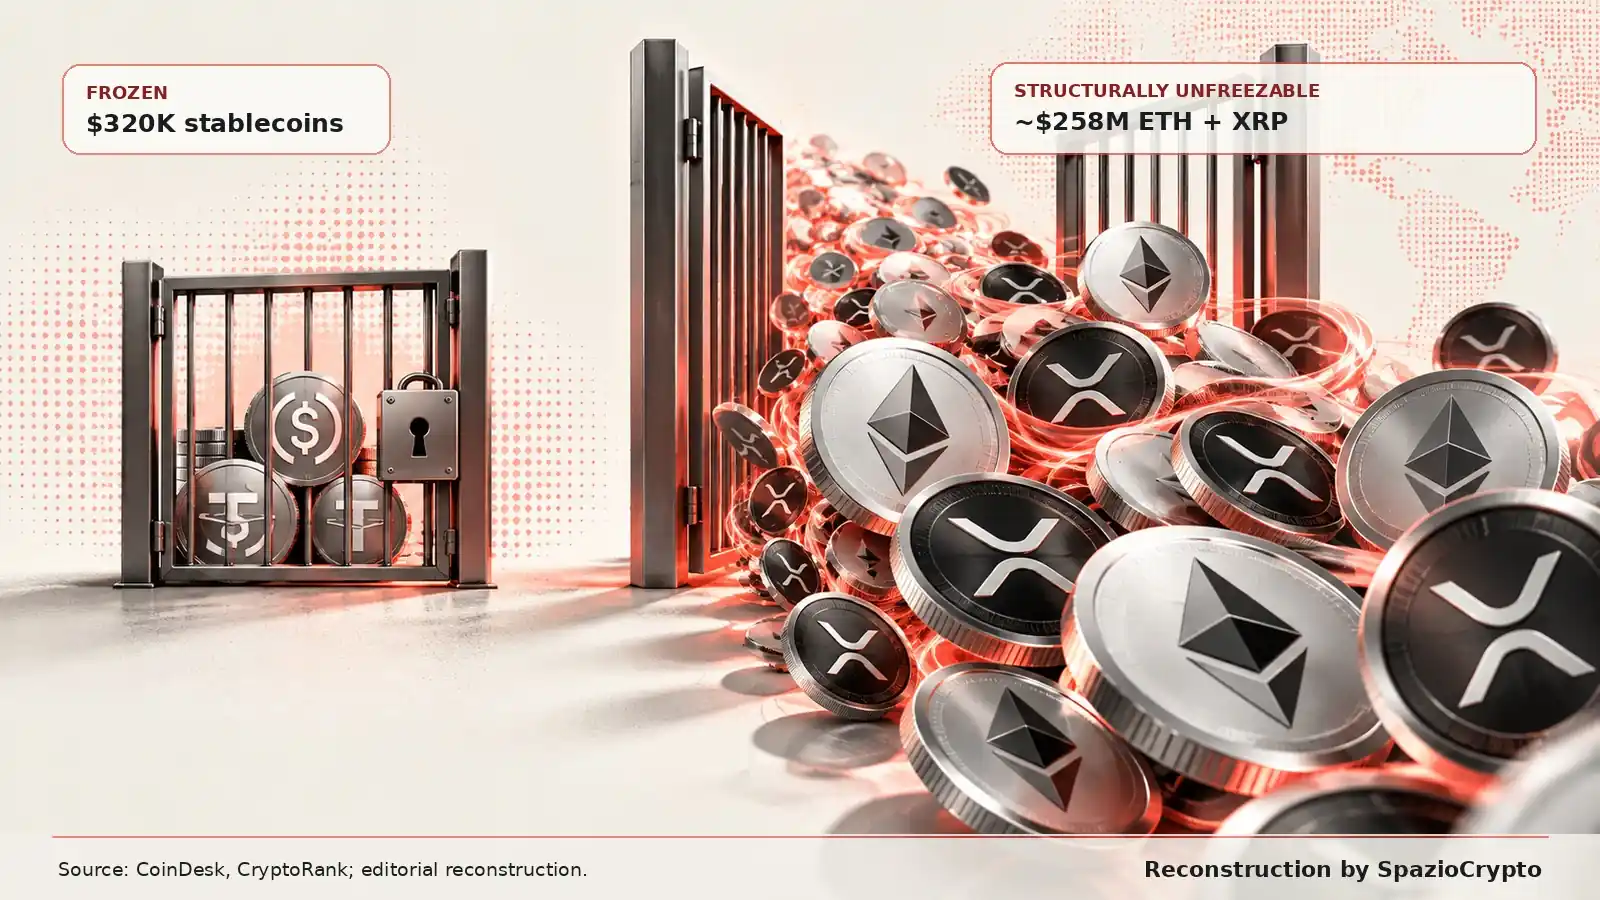
Un détail peu évoqué concerne la composition du fonds que Bitget utilise pour garantir le remboursement des utilisateurs. Ce fonds, créé en 2022, est constitué de 5 500 Bitcoin et est donc libellé entièrement dans un seul actif volatil, sans diversification vers des monnaies plus stables. Au prix du Bitcoin enregistré le 26 septembre, aux alentours de 84 000 dollars selon les données de CoinGecko, le fonds valait environ 464 millions de dollars, une somme suffisante pour couvrir environ 84% de la perte déclarée. Mais précisément parce que le fonds est libellé en Bitcoin, sa capacité de couverture fluctue avec le prix de l'actif: une baisse d'environ 16% par rapport à la valeur du 26 septembre suffirait à faire passer le fonds sous le seuil nécessaire pour couvrir intégralement la perte déclarée. Ce risque s'ajoute à l'attaque informatique elle-même, et en reste distinct.
La lecture d'ensemble
Cette mise à jour illustre bien comment la gestion d'une attaque de cette envergure se déroule sur plusieurs niveaux simultanément, sans séquence ordonnée de phases distinctes. Pendant que l'exchange communique un calendrier de récupération et rassure les utilisateurs sur la couverture financière, l'attaquant continue de se déplacer sur la blockchain en temps réel, et la communauté de sécurité doit composer avec les limites structurelles de certains protocoles lorsqu'il s'agit de bloquer des fonds volés. Un sujet que nous avions déjà abordé en analysant les différences entre les différentes typologies de portefeuilles crypto et leurs profils de risque respectifs.
Pour l'observateur, la leçon est double. D'un côté, la transparence opérationnelle de Bitget, avec des calendriers précis et des mises à jour constantes sur le montant réel du préjudice, offre un modèle de gestion de crise qui mérite d'être reconnu, notamment comparé à des épisodes passés où les informations ont filtré de façon plus fragmentée, comme lors de la récente attaque contre Fogo. De l'autre, le détail sur le fonds de protection libellé entièrement en Bitcoin rappelle que même les dispositifs censés rassurer les utilisateurs portent leurs propres risques, souvent moins visibles que le risque originel mais non négligeables pour autant. Nous continuerons à suivre l'évolution de l'enquête sur l'attribution, ainsi que le devenir des actifs encore en mouvement sur la blockchain.