Durant la majeure partie du lundi 16 novembre, les sites de certaines des entreprises les plus connues au monde ont servi à leurs visiteurs un code capable de remplacer des adresses crypto et de copier des données de cartes de paiement. L'attaque Optimizely a transité par Web Experimentation, le service utilisé par les entreprises pour réaliser des tests A/B sur leurs pages. Selon le chercheur Scott Helme, de Report URI, le code était présent dans 188 snippets rattachés à 178 organisations, dont Zoom, BBC, CNN, HSBC, Salesforce, Ikea et Ledger.
Nous avons lu l'analyse technique de StepSecurity, les reconstructions de Help Net Security, The Hacker News, The Register et CSO Online, ainsi que les déclarations d'entreprises recueillies par KPRC et Reuters. Le rapport officiel d'Optimizely du 17 novembre, l'analyse originale de Helme ainsi que celles de Unit 42 et Netskope ne sont pas accessibles à nos outils: nous n'en rapportons le contenu que là où plusieurs sources le citent.
Le fournisseur: ce qu'admet Optimizely
Optimizely, société new-yorkaise qui commercialise des outils de marketing et d'expérimentation, a confirmé qu'«une partie non autorisée a exploité une vulnérabilité dans Experimentation» pour ajouter du JavaScript malveillant à certains projets clients. Dans l'e-mail aux clients cité par CSO Online, l'entreprise désigne comme point d'entrée le flux d'enregistrement des comptes, utilisé pour «usurper l'identité d'un utilisateur» et modifier les projets d'autres sociétés.
Optimizely déclare avoir bloqué le chemin vulnérable, déployé un correctif, fermé les sessions actives, révoqué les jetons et supprimé le code injecté. Selon le brief de notre rédaction, basé sur le rapport du 17 novembre, l'entreprise situe la fenêtre d'attaque entre 08:51 et 23:24, heure italienne. Optimizely a confié l'enquête à Mandiant et n'a pas trouvé à ce stade de preuves définitives d'exfiltration de données personnelles. Nous n'avons pas pu vérifier ces éléments sur le document original.
Ce n'est pas le premier incident de l'année pour la société. En février 2026, comme l'a rapporté BleepingComputer, Optimizely avait signalé un accès à ses systèmes internes obtenu par hameçonnage téléphonique, limité selon l'entreprise à des données de contact professionnelles.
Le code: trois cibles en un seul script
Le mécanisme est simple, et c'est précisément ce qui le rend efficace. L'attaquant a inséré un petit chargeur dans le champ Project JavaScript des projets, laissant intact le reste du snippet. Le fichier continuait à être servi par les serveurs d'Optimizely avec son certificat, si bien que les navigateurs le traitaient comme fiable. StepSecurity a dénombré 26 versions différentes du code au cours de la seule journée du 16 novembre.
La première fonction remplaçait les adresses crypto par celles de l'attaquant, sur huit réseaux dont Bitcoin, Ethereum, Tron et Solana. Uniquement à proximité de mots tels que «wallet», «deposit» ou «send». La deuxième, ajoutée dans l'après-midi, copiait le numéro, la date d'expiration et le cryptogramme des cartes saisies dans les formulaires du site. La troisième se déclenchait après une substitution: elle envoyait une capture de la page et les cookies lisibles par le script. Sur les appareils iPhone et iPad fonctionnant sous des versions non mises à jour, des kits d'exploitation connus sous les noms Coruna et DarkSword étaient également chargés.
Des limites précises existent. Selon StepSecurity, le code ne pouvait pas lire les cartes saisies dans des formulaires hébergés par des processeurs tiers comme Stripe ou Adyen, ni les cookies protégés par l'attribut HttpOnly. Report URI ne signale aucun iPhone effectivement compromis. Quiconque copie une adresse depuis une page doit toujours la vérifier sur l'écran du portefeuille, et non dans le presse-papiers, avertit StepSecurity: le même conseil vaut pour le malware de substitution d'adresses signalé par Microsoft.
Les victimes: grandes marques, banques en tête
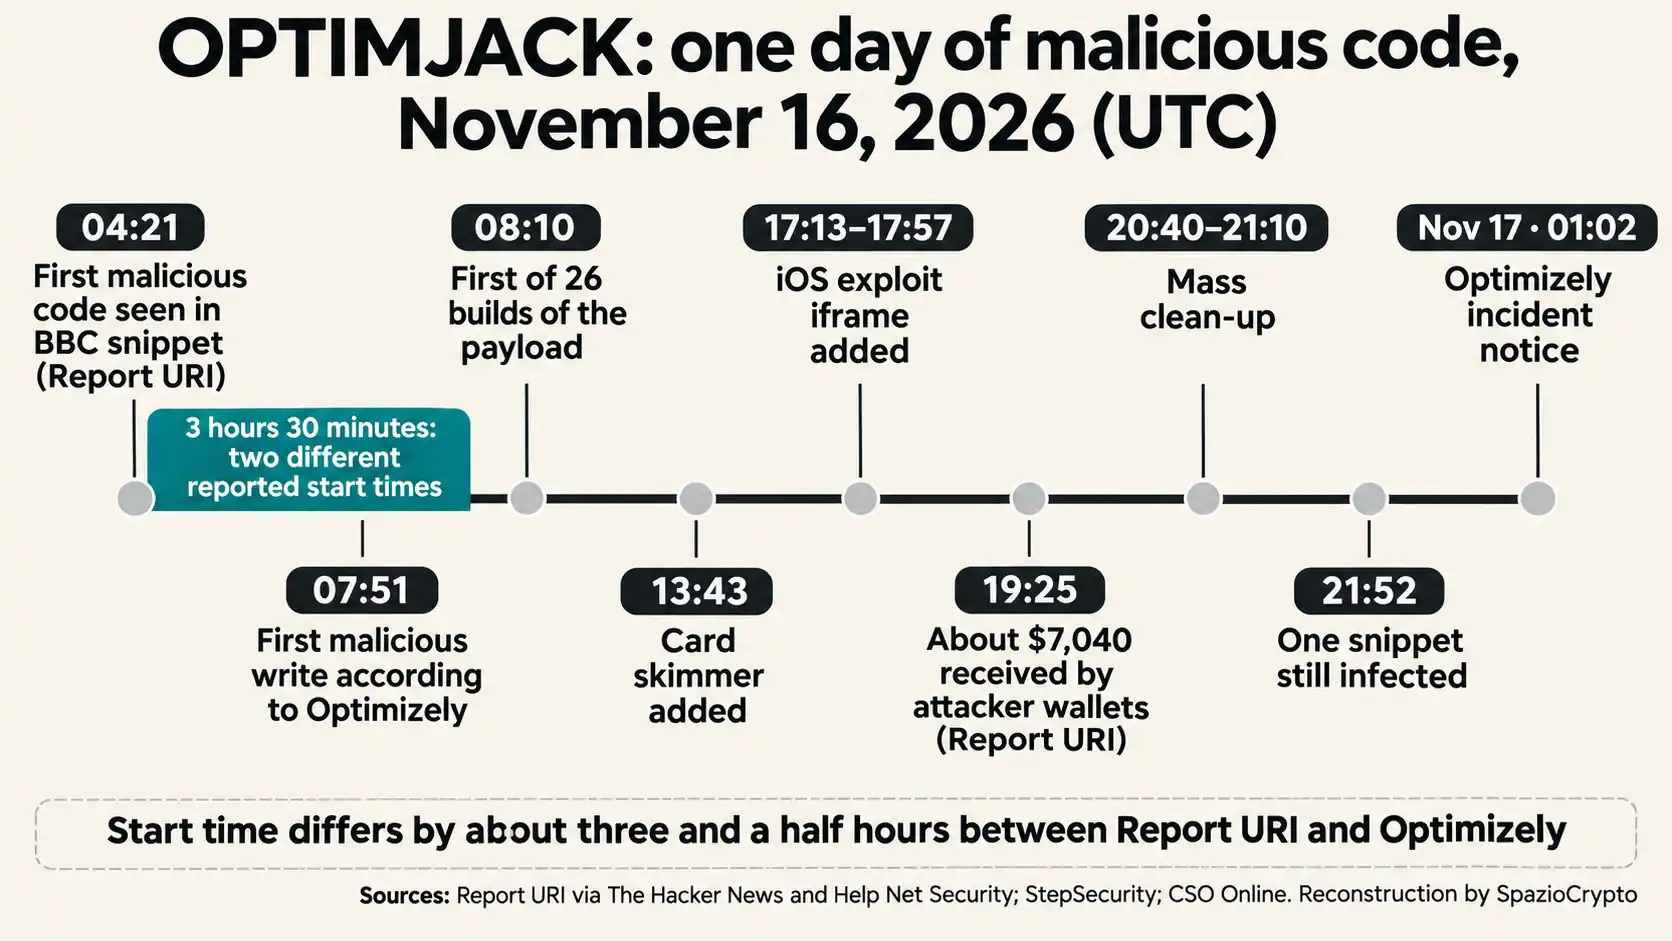
Report URI a contrôlé 1 611 snippets d'Optimizely et en a trouvé 188 infectés, appartenant à 178 organisations. Selon Help Net Security, le groupe le plus important est celui des banques et des sociétés financières, avec 32 organisations. Parmi les noms cités par les médias figurent également GitLab, Equifax, Air France-KLM, Peacock et TalkTalk, ainsi que les sites d'Optimizely eux-mêmes, y compris la page de connexion. Helme souligne que le nombre réel est probablement plus élevé, car son échantillon ne couvre pas l'ensemble des clients.
Les réactions des entreprises restent encore parcellaires. Salesforce a indiqué à Reuters enquêter sur des modifications non autorisées apportées aux scripts et les avoir désactivés. Equifax a déclaré à KPRC ne pas avoir trouvé «de preuves de compromission de nos systèmes ou d'impact sur nos données» et avoir cessé d'utiliser Optimizely. Ikea a dit à Reuters vérifier les éventuels effets sur ses services. Nous n'avons trouvé aucune déclaration de Ledger.
Le butin: des chiffres qui ne coïncident pas
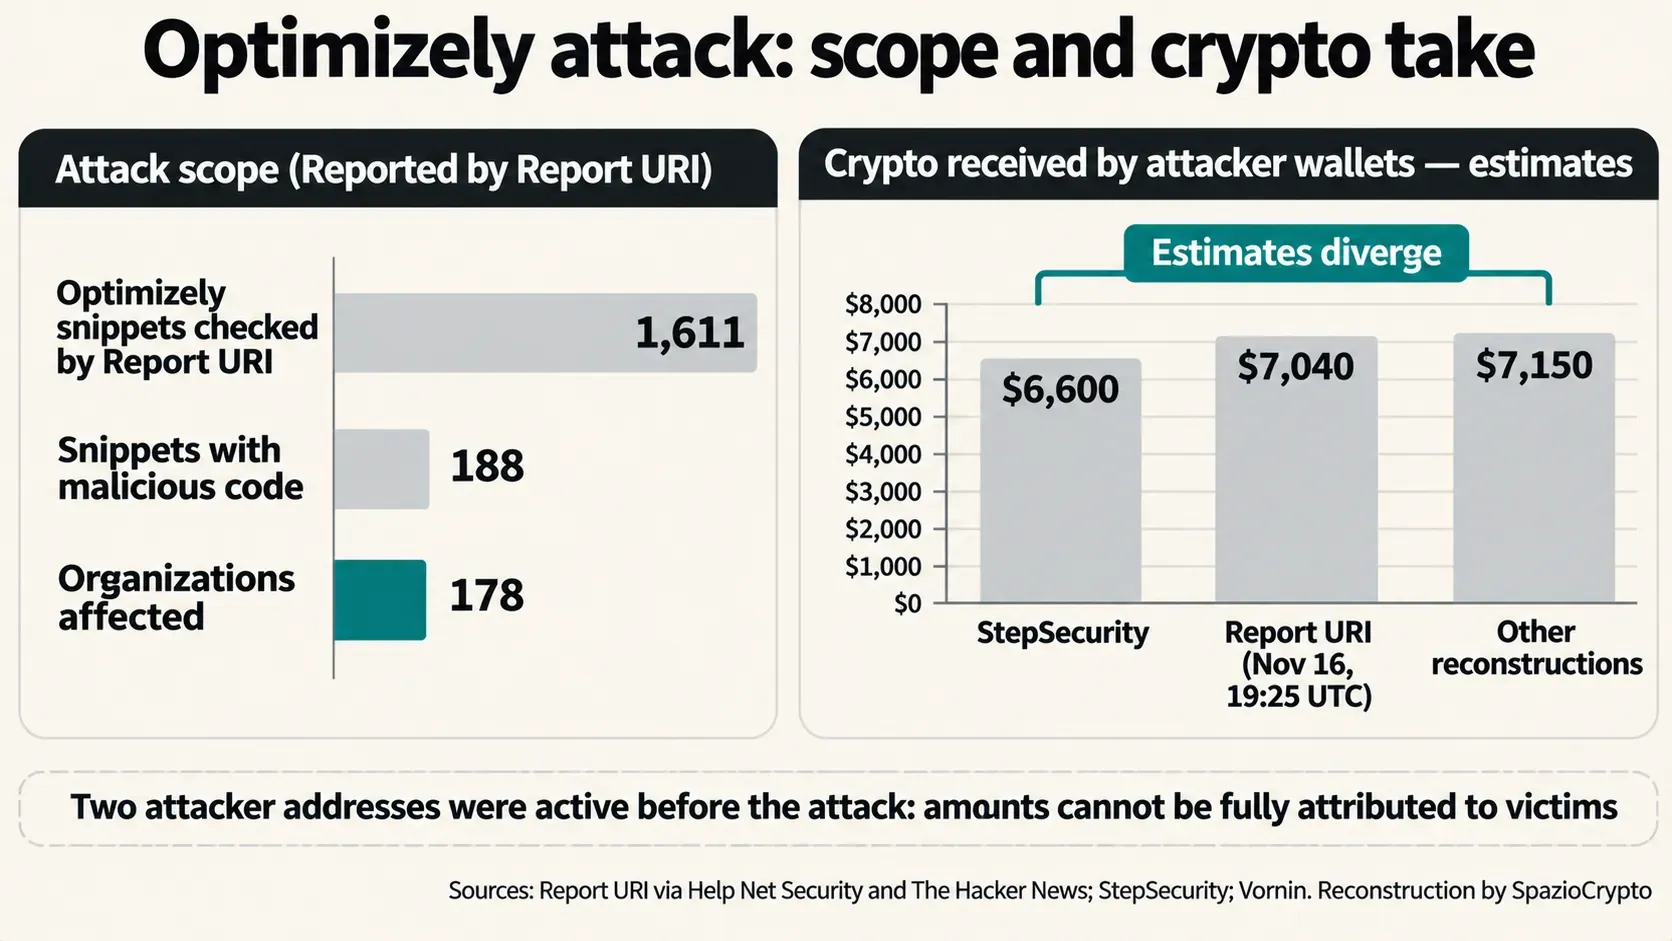
Le montant dérobé en crypto n'est pas clair, et il convient de le dire avec précision. Selon Report URI, environ 7 040 dollars étaient parvenus aux portefeuilles de l'attaquant à 19h25 UTC le 16 novembre. StepSecurity, sur les mêmes adresses, arrive à environ 6 600 dollars, répartis entre Bitcoin, Litecoin, Ethereum et stablecoins sur Tron. D'autres reconstructions évoquent 7 150 dollars. Deux adresses étaient déjà actives avant l'attaque, et «la blockchain ne montre pas quels transferts proviennent des victimes», écrit The Hacker News.
La somme en crypto reste faible au regard de l'envergure de l'opération. Le préjudice potentiel le plus sérieux concerne les cartes et les cookies, mais Report URI n'est pas en mesure de dire combien de données ont été effectivement collectées. Sur la portion en stablecoins, le gel par l'émetteur reste théoriquement possible, comme cela s'est produit lorsque Tether a gelé 72 millions d'USDT, mais selon Helme ces fonds avaient déjà été déplacés dans l'après-midi du 16 novembre.
La fenêtre: deux horloges différentes
Un problème de chronologie subsiste. Optimizely situe la première écriture malveillante à 07h51 UTC. Report URI a observé le snippet de la BBC charger du code de l'attaquant dès 04h21 UTC, soit environ trois heures et demie plus tôt. «Le rapport légal devrait réconcilier cette différence», a déclaré à CSO Online l'analyste Frank Dickson, car c'est à partir de cet horaire que l'on détermine quels visiteurs ont été exposés. Le nettoyage massif a eu lieu en soirée: selon The Hacker News, à 21h52 UTC il ne restait qu'un seul snippet infecté.
Et en Italie?
Pour les internautes naviguant depuis l'Italie, les mêmes précautions s'appliquent: quiconque a envoyé des crypto en copiant une adresse depuis l'un des sites concernés le 16 novembre devrait vérifier la transaction, et quiconque a saisi une carte dans un formulaire direct du site peut demander à sa banque de la surveiller. Les règles de base pour reconnaître une arnaque crypto et pour se protéger des arnaques imitant des exchanges régulés restent entièrement valables.
Notre analyse, que nous présentons comme telle: pour les entreprises italiennes et européennes utilisant Optimizely, ce cas ouvre une vérification de conformité. Si des données personnelles de visiteurs ont été exposées, le RGPD oblige le responsable du traitement à notifier la violation à l'autorité de contrôle dans les 72 heures suivant sa découverte, lorsqu'un risque existe pour les personnes concernées, et le prestataire doit alerter son client sans délai. Pour les pages de paiement, la norme PCI DSS 4.0 exige déjà un inventaire des scripts et le contrôle de leurs modifications: c'est précisément le point faible qu'a exploité cette attaque.
L'attaque Optimizely
Ce qui est confirmé, ce qui ne l'est pas
- Confirmé: Optimizely reconnaît la vulnérabilité dans Experimentation, le correctif appliqué et la suppression du code; Report URI a identifié un code malveillant dans 188 extraits de 178 organisations; le script remplaçait les adresses crypto et copiait les données bancaires.
- Rapporté: l'enquête confiée à Mandiant et l'absence, jusqu'ici, de preuves définitives d'exfiltration de données personnelles, contenues dans le rapport Optimizely que nous n'avons pas pu consulter; des montants en cryptomonnaies compris entre 6 600 et 7 150 dollars, selon CoinGecko, non attribuables avec certitude aux victimes.
- À suivre: le résultat de l'enquête forensique; l'heure réelle de début de l'attaque; les communications des entreprises concernées à leurs utilisateurs.
Une lecture plus globale
Notre analyse, que nous présentons comme telle: l'affaire Optimizely montre que la sécurité d'un site ne dépend plus uniquement du site lui-même. Un prestataire marketing disposant d'un accès en écriture aux pages de centaines d'entreprises devient un point de défaillance unique, et un défaut dans l'enregistrement des comptes se transforme en canal de distribution de malware vers des millions de visiteurs. Nous l'avons déjà observé avec des attaques de moindre envergure, du cryptojacking sur macOS aux arnaques par voix clonée par IA aboutissant sur des wallets Bitcoin: le maillon faible se trouve souvent dans la chaîne, pas à son extrémité.
Trois signaux méritent attention. Le premier est le rapport forensique, qui devra expliquer comment un simple enregistrement a permis l'accès aux projets d'autres clients et depuis quand. Le second concerne les éventuelles notifications de violation de la part des entreprises impliquées, qui indiqueront si des données personnelles ont réellement été subtilisées. Le troisième est la réaction du marché: combien d'entreprises réduiront le nombre de scripts tiers sur leurs pages sensibles et adopteront des politiques de sécurité plus strictes. Selon Help Net Security, seulement 24 des organisations touchées disposaient d'une politique suffisamment rigoureuse pour bloquer l'attaque.
Sources
Rapport officiel: Optimizely, Security Incident Report, 17 novembre 2026 (non consulté). Analyses techniques: StepSecurity; Scott Helme, Report URI (non consulté); Unit 42 (non consulté). Presse: Help Net Security; The Hacker News; The Register; CSO Online; KPRC 2; Reuters (non consulté); BleepingComputer, 23 février 2026.