En quelques heures, au mois de février, près de quatre-vingt-quinze millions d'euros ont quitté la trésorerie de Fideuram, autorisés par Paolo Molesini, alors président de l'établissement, convaincu d'exécuter une demande urgente de l'administrateur délégué de la maison mère Intesa Sanpaolo. Tout était faux: un message WhatsApp contrefait et une voix clonée par intelligence artificielle. Sept mois plus tard, selon la plupart des sources consultées, environ trente-six millions d'euros manquent toujours à l'appel, et une partie des fonds a transité par deux wallets Bitcoin. Cette affaire de fraude deepfake chez Fideuram mérite l'attention de nos lecteurs, non seulement pour la sophistication de l'escroquerie, mais pour le rôle qu'ont joué les cryptomonnaies dans la phase finale de dissimulation de l'argent.
Une précision s'impose avant tout développement: Paolo Molesini est la victime de cette arnaque, il n'est pas mis en examen. Les personnes dont les escrocs ont usurpé l'identité, l'administrateur délégué d'Intesa Sanpaolo et un avocat d'affaires réputé, sont totalement étrangères aux faits et ignoraient être utilisées comme instruments de la tromperie. Voyons comment l'escroquerie s'est déroulée, où l'argent a atterri, et pourquoi cette affaire est loin d'être isolée.
Comment l'arnaque s'est déroulée
Selon la reconstitution du Corriere della Sera, reprise par de nombreux médias italiens, Molesini a reçu un message WhatsApp qui semblait provenir de Carlo Messina, directeur général d'Intesa Sanpaolo, lui demandant d'effectuer en urgence des virements pour saisir une opportunité financière internationale. Pour rendre la demande crédible, les escrocs ont orchestré un appel téléphonique: la voix qui parlait semblait être celle de Paolo Nastasi, managing partner du bureau italien du cabinet d'avocats international A&O Shearman, présenté comme l'intermédiaire juridique de l'opération. Molesini connaît personnellement Nastasi, et la voix lui a paru authentique. En réalité, selon la reconstitution, elle avait été reproduite grâce à des outils de clonage vocal basés sur l'intelligence artificielle, entraînés sur des enregistrements publics d'interviews, de conférences ou de vidéos d'entreprise.
Des e-mails accompagnés de documents en apparence authentiques et de coordonnées bancaires ont suivi, et Molesini a finalement autorisé les transferts, dirigés principalement vers des comptes en Chine et à Hong Kong. Une partie de l'argent a été récupérée par le Parquet de Milan, mais la somme encore manquante reste considérable: la majorité des sources consultées indique environ trente-six millions d'euros, tandis qu'une reconstitution distincte publiée par l'ANSA fait état de trente-neuf millions et demi. Nous rapportons les deux estimations, dans l'attente d'un chiffre définitif et univoque de la part des enquêteurs.
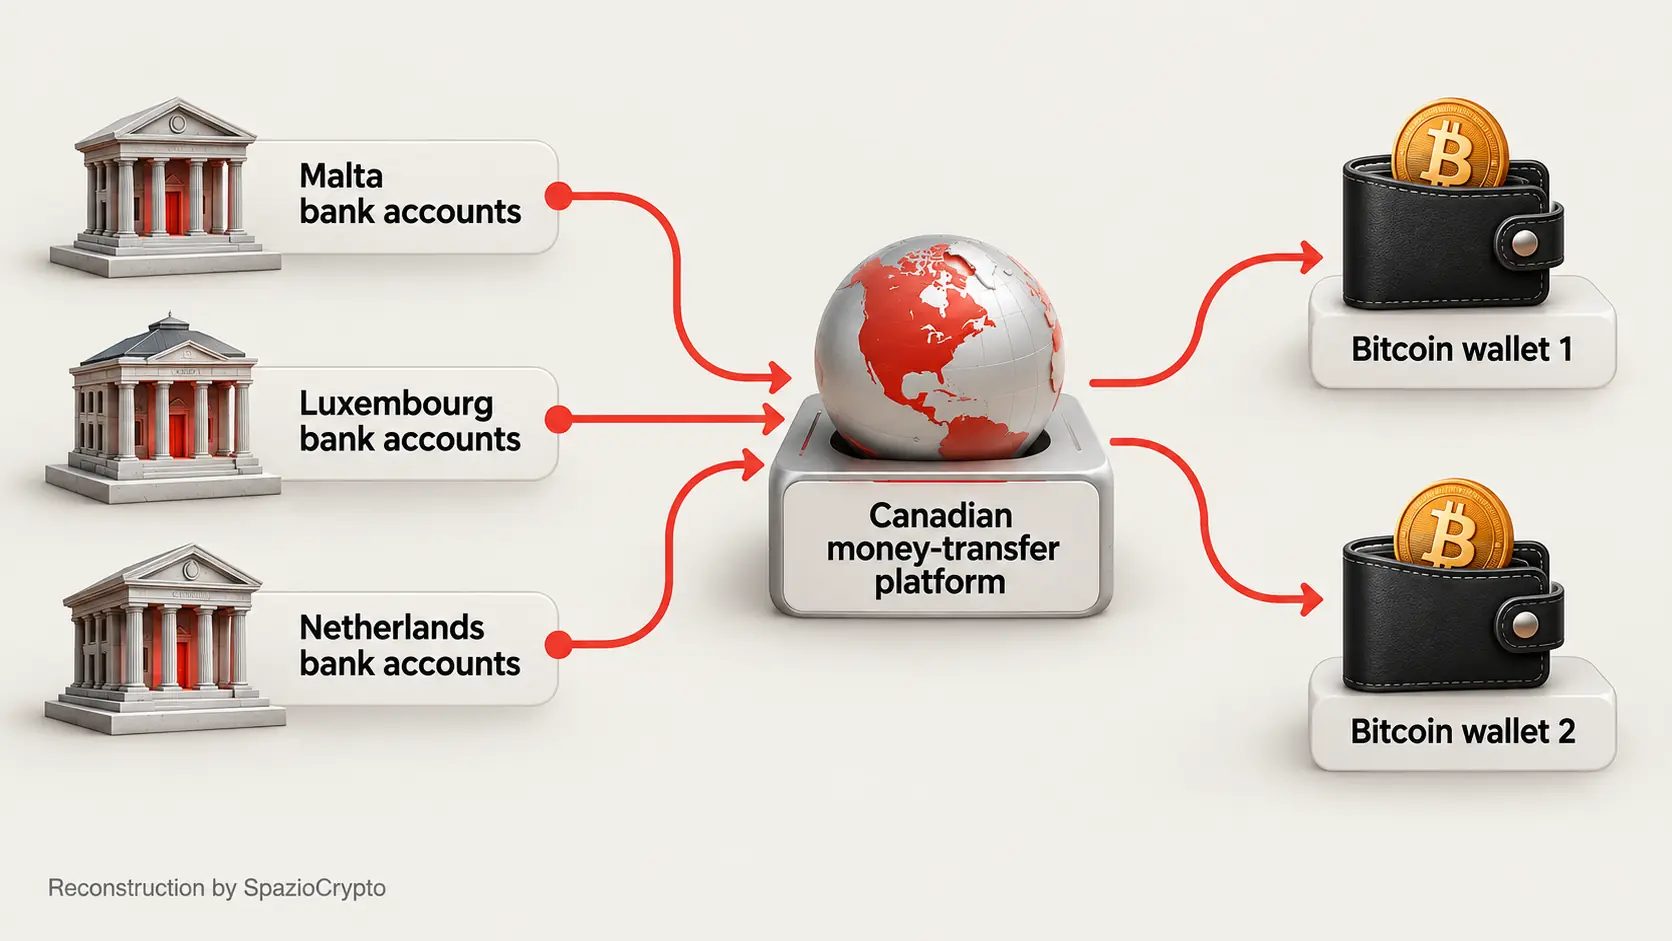
Le parcours de l'argent, entre banques offshore et wallets Bitcoin
Selon les informations rapportées par le Corriere Milano, l'argent aurait transité par des comptes ouverts à Malte, au Luxembourg et aux Pays-Bas, ainsi que par une plateforme canadienne de transfert de fonds, avant d'aboutir, en dernière instance, sur deux wallets Bitcoin. Ce parcours reproduit un schéma désormais familier aux spécialistes des enquêtes sur le blanchiment international: une première phase dans le système bancaire traditionnel, à travers plusieurs juridictions, suivie d'un basculement vers des actifs numériques, plus difficiles à tracer et à bloquer une fois que l'argent quitte le périmètre des intermédiaires réglementés.
Les commissions rogatoires internationales actuellement en cours, selon les sources judiciaires citées par la presse, visent précisément à suivre les cryptomonnaies avant qu'elles ne soient converties en espèces. C'est une course contre la montre commune à de nombreuses enquêtes de ce type. Au registre des personnes mises en examen par le Parquet de Milan figure au moins un nom, que certaines reconstitutions attribuent à un ressortissant israélien pouvant correspondre à une identité fictive: à ce stade, il s'agit d'un suspect, pas d'une personne condamnée, et l'enquête se poursuit.
L'affaire en bref
Ce que nous savons. Source: Corriere della Sera, ANSA, Il Post, 2026
- La tromperie: faux WhatsApp et voix clonée par IA d'un avocat connu personnellement de la victime.
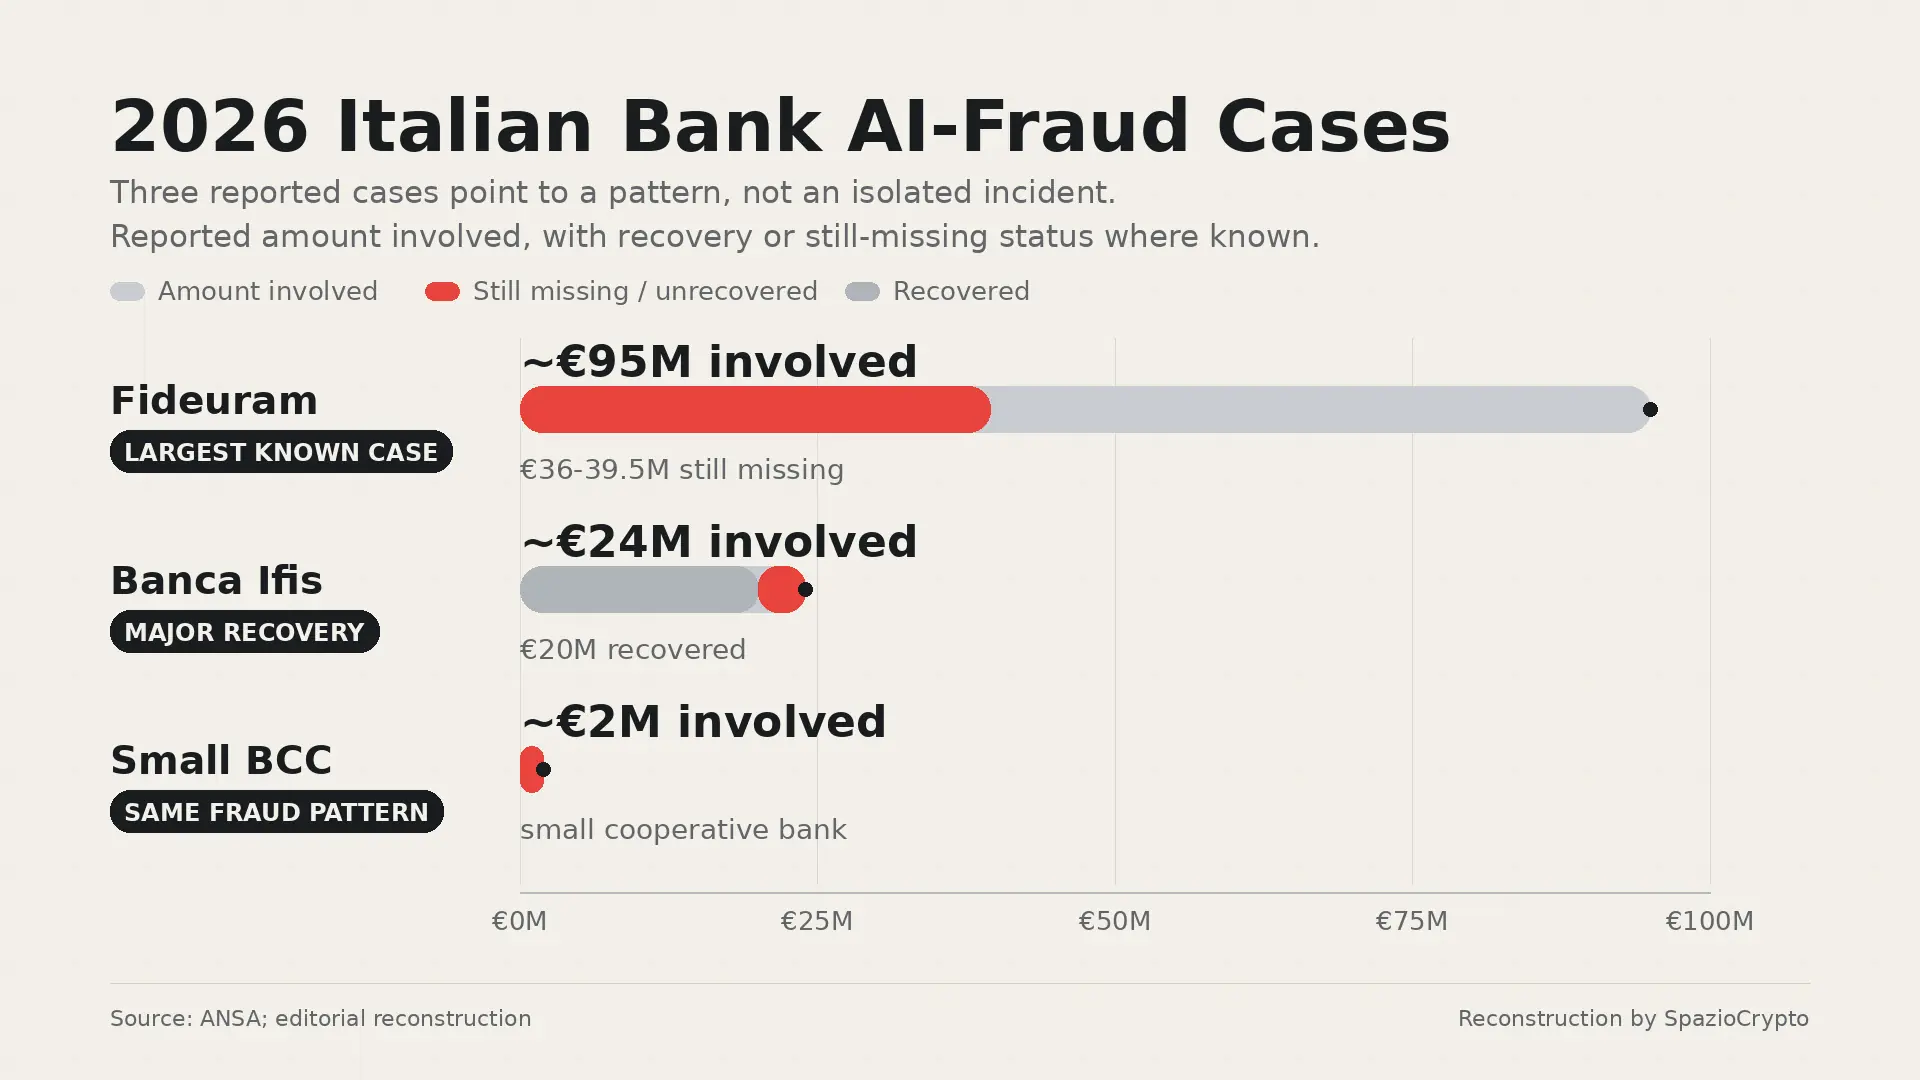
- Les sommes: environ 95 millions sortis, entre 36 et 39,5 millions encore manquants selon les sources.
- Le circuit: Malte, Luxembourg, Pays-Bas, plateforme canadienne, deux wallets Bitcoin.
Pas un cas isolé: d'autres banques touchées
Un élément qui rend cette affaire encore plus préoccupante, et qui ressort des mêmes chroniques judiciaires, est que Fideuram ne semble pas être le seul établissement visé par un mécanisme similaire au cours de la même période. Selon l'ANSA, une cadre dirigeante de Banca Ifis aurait également autorisé, au mois de mai, des opérations pour environ vingt-quatre millions d'euros, avec des fonds détournés vers l'Espagne, Singapour, Hong Kong et Bahreïn. Sur ce montant, environ vingt millions d'euros ont été récupérés grâce à une saisie conservatoire. Un troisième cas, de moindre ampleur, aurait impliqué une petite banque coopérative de crédit pour environ deux millions d'euros, en partie retrouvés en Croatie.
Trois épisodes distincts, avec des montants et des juridictions différentes, mais reliés par le même schéma de fond: des communications contrefaites qui exploitent la confiance personnelle envers une figure connue, renforcées par le clonage vocal via intelligence artificielle, pour contourner les contrôles internes habituels sur les opérations de montant élevé. Ce sujet rejoint la vigilance croissante sur les flux financiers suspects liés aux cryptomonnaies, dont nous avions déjà rendu compte en analysant le rapport Bitrace sur les adresses à haut risque.
Ce que cette affaire révèle
Au-delà de sa gravité spécifique, cette affaire met en lumière un problème structurel qui concerne l'ensemble du secteur financier, et non un seul établissement ou une seule victime. Les outils de clonage vocal basés sur l'IA sont aujourd'hui, selon plusieurs analyses sectorielles, gratuits, ne nécessitent aucune compétence technique avancée et peuvent être utilisés de manière quasi anonyme. Ce niveau d'accessibilité rend toute personne disposant d'une présence publique, des interviews aux conférences d'entreprise, potentiellement vulnérable à ce type d'attaque. Si la détection technologique d'un deepfake n'est pas toujours fiable, la défense la plus efficace reste procédurale: ne jamais autoriser des transferts sur la base d'une seule communication, vérifier systématiquement via un canal séparé et préalablement validé (jamais celui indiqué dans le message suspect), et exiger l'approbation de plusieurs personnes pour les opérations de montant élevé.
Pour l'observateur averti, la leçon est double. D'un côté, le fait que trois établissements financiers italiens différents aient été frappés selon le même schéma en l'espace de quelques mois indique qu'il ne s'agit pas d'incidents isolés, mais d'une véritable campagne, ou du moins d'une technique désormais répliquée par plusieurs groupes criminels distincts. De l'autre, le transit de l'argent par des wallets Bitcoin dans la phase finale de dissimulation confirme un pattern déjà observé dans d'autres enquêtes: les cryptomonnaies sont de plus en plus utilisées comme dernier maillon d'une chaîne de blanchiment qui commence dans le système bancaire traditionnel, et non comme point de départ de la fraude. Nous continuerons à suivre l'évolution de l'enquête, en particulier l'issue des commissions rogatoires internationales portant sur l'argent encore manquant.