Le protocole a tenu. C'est le logiciel de signature d'un trader qui a cédé.
Le 16 novembre 2026, Lighter, plateforme de dérivés perpétuels construite comme réseau de couche 2 sur Ethereum, a rouvert les retraits après les avoir suspendus en matinée. Selon le post-mortem publié à 18h20 UTC, un logiciel de signature externe aux SDK officiels de la plateforme réutilisait les nonces et a permis de reconstituer les clés privées des API à partir des signatures publiques. C'est là le coeur de l'exploit Lighter via les clés API: Bitquery a vérifié on-chain un retrait de 10 393 057 USDC, tandis que le conseil de sécurité a restitué environ 5 millions au trader touché.
Nous avons consulté The Defiant, TokenPost, CoinDesk, Cointelegraph et crypto.news. Les posts de Lighter sur X n'étaient pas accessibles avec nos outils: les horaires ont été déduits des identifiants des posts. L'analyse de Bitquery n'est pas directement accessible et nous la citons à travers CoinDesk et Cointelegraph.
, Lighter (@Lighter_xyz) November 16, 2026
Deposits and withdrawals are back to normal following the deactivation of Guardian Mode by the Lighter Security Council.
, Lighter (@Lighter_xyz) November 16, 2026
More details on what happened: https://t.co/HLIw6E7UdO https://t.co/rYf8oXx7Du
Le protocole a tenu, le logiciel client non
Lighter attribue l'incident à un code de signature non sécurisé utilisé par les comptes touchés, et non à ses propres SDK. Selon la société, le protocole, les smart contracts et l'infrastructure n'ont pas été affectés. Un nonce est une valeur secrète à usage unique destinée à générer chaque signature numérique. Si la même valeur apparaît dans deux signatures distinctes, les mathématiques permettent à quiconque les observe de reconstituer la clé privée: c'est une faille connue depuis des années en cryptographie appliquée.
L'identité des victimes reste floue. The Defiant évoque un trader et ses clés API. CoinDesk rapporte que Lighter avait averti les utilisateurs de comptes liés aux API de market makers. Les chercheurs cités par crypto.news mentionnaient deux grands comptes de market makers. Le nom du logiciel de signature n'a pas été rendu public.
Une clé limitée a trouvé une porte dérobée
Le deuxième paradoxe est que les clés API de Lighter ne peuvent pas effectuer de retraits vers un portefeuille externe. Selon la documentation citée par Cointelegraph, elles servent à trader, gérer des positions et déplacer des fonds entre comptes d'un même portefeuille, tandis que les transferts vers d'autres titulaires nécessitent la signature du wallet. La règle a fonctionné, mais une faille existait.
Selon la reconstitution de Lighter rapportée par The Defiant, un pool public créé par un compte était considéré comme son sous-compte. Avec la clé volée, l'attaquant pouvait y déplacer des fonds. Il a acheté des parts du pool depuis un autre compte, transféré les fonds sans générer de nouvelles parts, puis racheté et retiré. Désormais, les transferts vers les pools publics requièrent la signature du wallet et les signatures des clés API ne sont plus publiques.
Dix millions d'USDC convertis en ether en quelques minutes
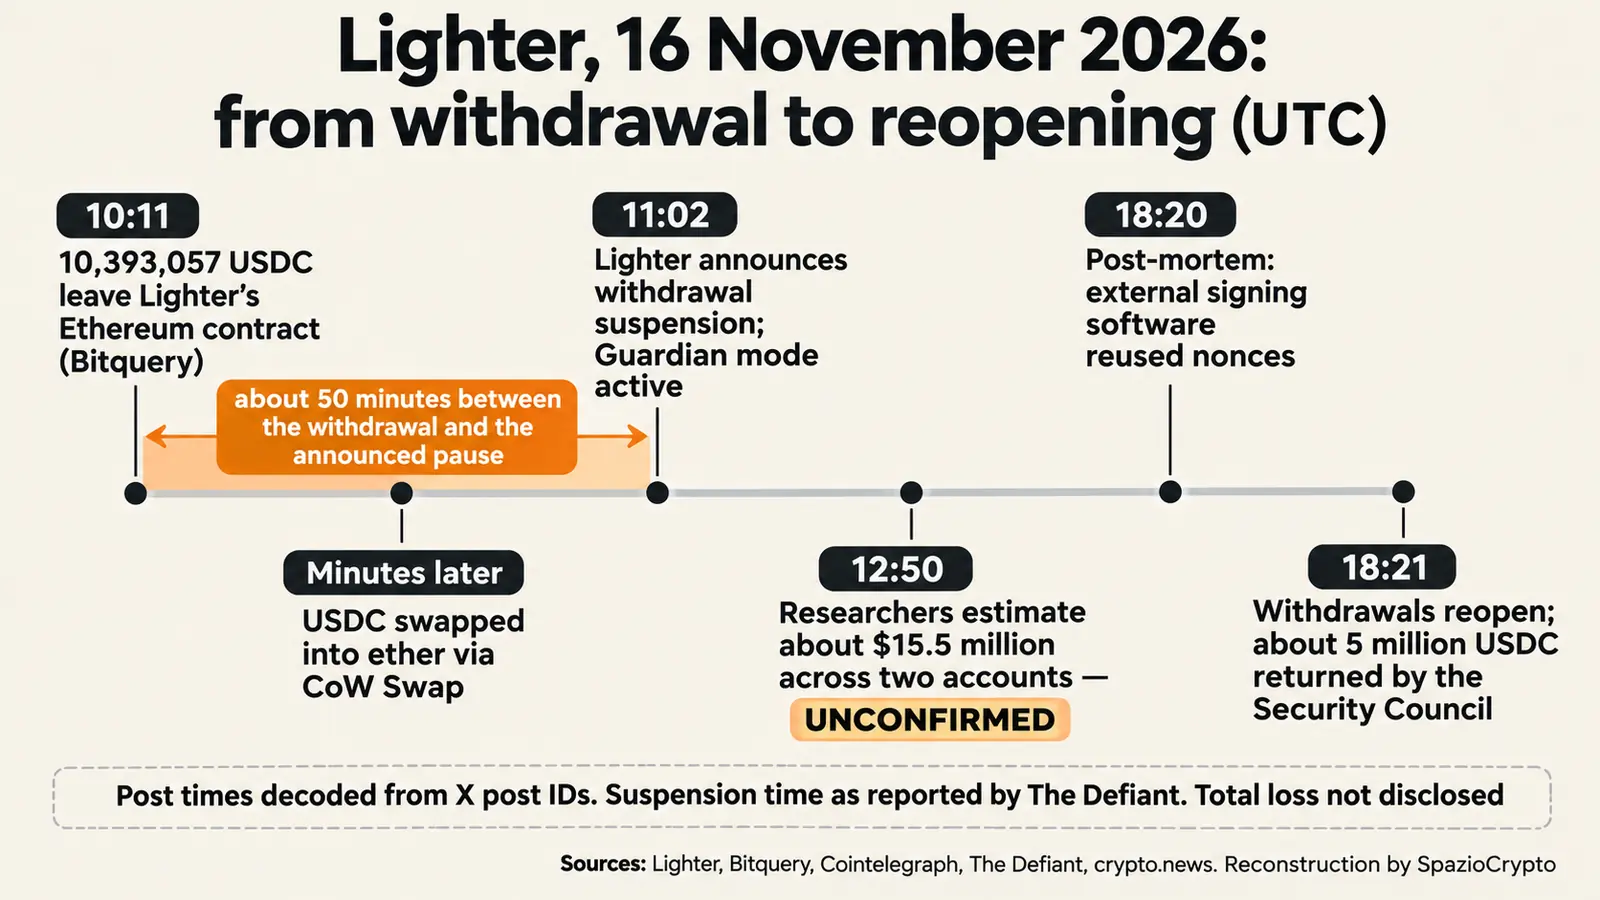
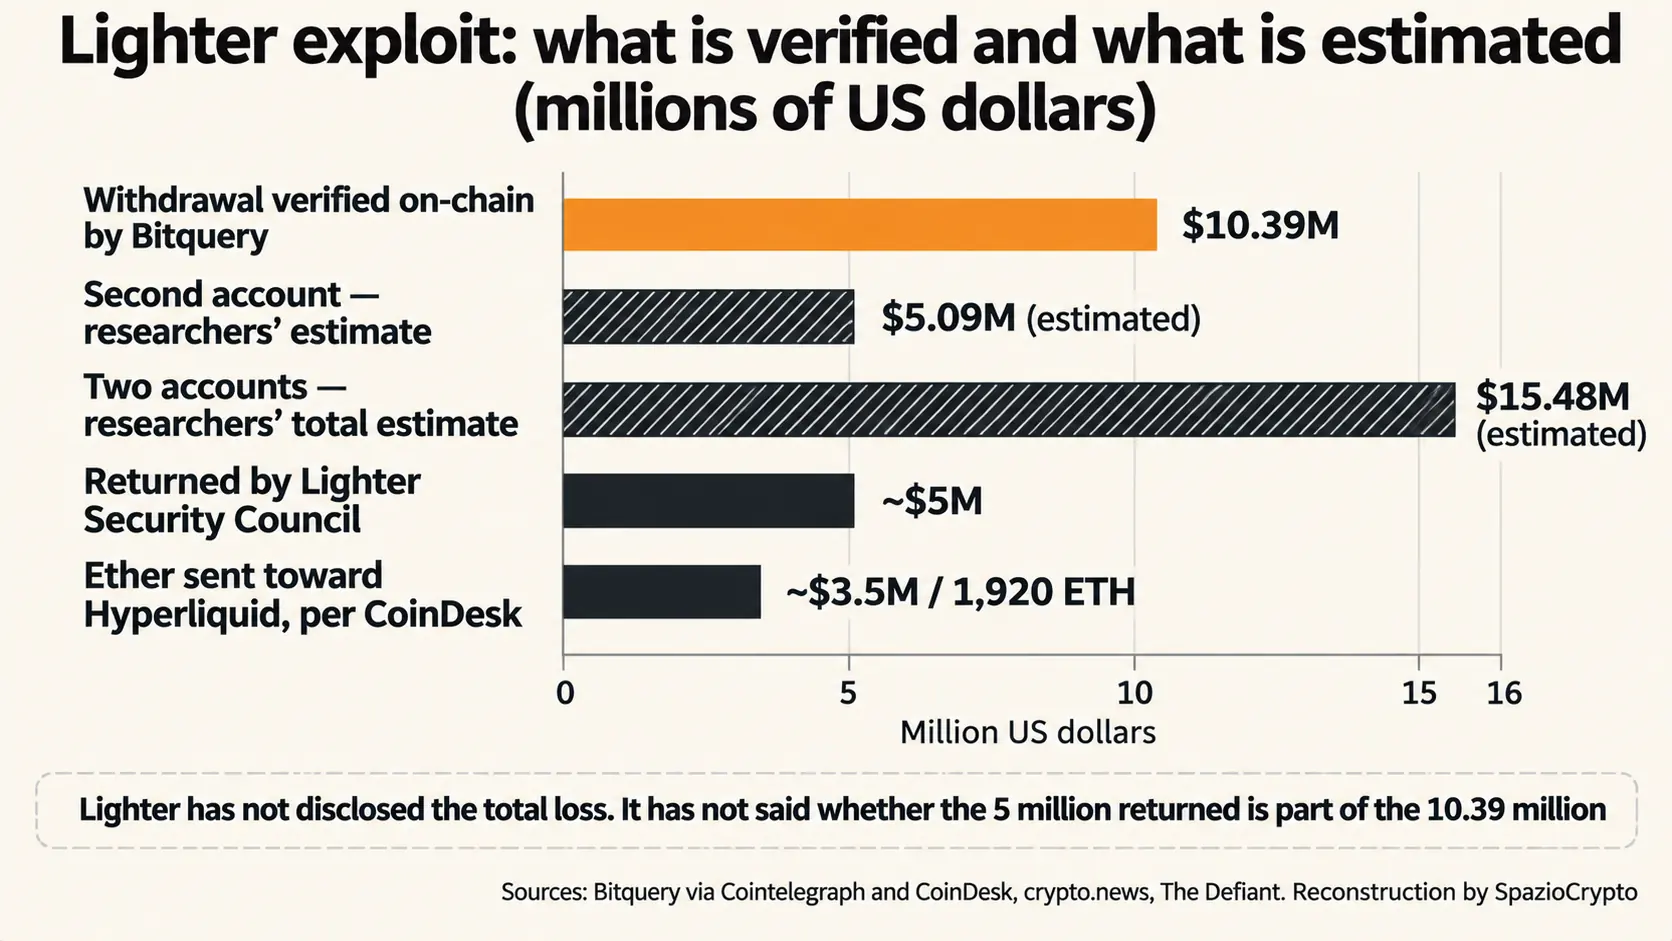
Selon Bitquery, citée par Cointelegraph, 10 393 057 USDC ont quitté le contrat Lighter sur Ethereum à 10h11 UTC, vers un portefeuille commençant par 0xb3f que Lighter a ensuite lié à l'attaquant. En quelques minutes, les USDC ont été convertis en ether via CoW Swap. Crypto.news évoque environ 5 400 ETH. Selon CoinDesk, environ 1 920 ETH, soit 3,5 millions de dollars, ont transité depuis 12 portefeuilles vers Hyperliquid pour acheter XMR1, un token qui rappelle Monero.
C'est notre lecture que la précipitation n'était pas fortuite. Les USDC peuvent être gelés par l'émetteur, l'ether non. Cette différence de contrôle entre stablecoins est au coeur du débat sur les risques liés aux actifs numériques adossés à des devises. Le pouvoir de blocage des émetteurs fait partie des préoccupations légitimes que les utilisateurs doivent garder à l'esprit.
Le frein est arrivé après le vol
Le système Guardian a suspendu les retraits et la création de nouveaux pools. Selon The Defiant, Lighter a annoncé la suspension à 6h02 heure de New York, soit 11h02 UTC, environ cinquante minutes après le retrait des 10,39 millions. Le frein a protégé le reste, pas cette somme.
En soirée, le conseil de sécurité a désactivé le mode Guardian et restitué environ 5 millions d'USDC au trader touché. The Defiant la décrit comme une récupération guidée par le conseil pendant la pause, et non comme une restitution volontaire de l'attaquant. À 18h21 UTC, Lighter a communiqué que les dépôts et retraits étaient revenus à la normale, les demandes en attente étant encore en cours de traitement. Selon TokenPost, la société prévoit également des listes d'adresses IP autorisées, des permissions et limites pour chaque clé, ainsi qu'une surveillance permettant de révoquer celles présentant un risque.
Les chiffres manquants
Lighter n'a pas communiqué la perte totale. La donnée vérifiée on-chain est le retrait de 10 393 057 USDC. Les chercheurs cités par crypto.news estimaient environ 15,5 millions sur deux comptes, soit 10,39 millions plus environ 5,09 millions, mais Lighter n'a pas confirmé ce chiffre, selon CoinDesk. Les 5 millions restitués sont proches de l'estimation sur le second compte, mais la société n'a pas précisé si les deux sommes coïncident ni si elles font partie des 10,39 millions.
Le marché a réagi immédiatement. Selon CoinDesk, le token LIT a chuté de plus de 10%, passant sous les 2,48 dollars, avant de remonter à 2,62 dollars. Crypto.news rapporte qu'Upbit et Bithumb auraient suspendu les dépôts et retraits de LIT. Pour interpréter ces mouvements, la capitalisation boursière totale du token reste la référence essentielle.
Ce qui change pour les utilisateurs d'API
Lighter a demandé à ceux qui utilisent des logiciels de signature personnalisés ou tiers de faire tourner toutes leurs clés API. Ceux qui ne sont pas certains que les nonces ne sont pas réutilisés, précise la société, devraient passer aux outils officiels. Ce point vaut au-delà de Lighter. Une clé API est une clé à part entière, même si ses permissions sont limitées. Elle doit être protégée avec le même soin qu'un portefeuille crypto, ce qui rejoint les recommandations de l'AMF concernant la sécurisation des accès aux plateformes PSAN.
Le cas Lighter
Ce qui est confirmé, ce qui ne l'est pas
- Confirmé: retrait on-chain de 10 393 057 USDC à 10h11 UTC, retraits suspendus par le système Guardian, environ 5 millions d'USDC restitués par le conseil de sécurité, retraits rouverts à 18h21 UTC le 16 novembre.
- Non précisé: perte totale, nom du logiciel de signature, lien entre les 5 millions restitués et les 10,39 millions retirés, confirmation de l'estimation à 15,5 millions.
- À surveiller: le traitement des demandes de retrait en attente, les nouveaux droits et limites pour les clés API, le devenir des ethers convertis, et d'éventuels autres comptes touchés.
La lecture d'ensemble
Notre lecture, que nous formulons comme telle: dans la finance décentralisée, le maillon faible se déplace du contrat vers le client. Les smart contracts de Lighter ont tenu, mais un trader professionnel a perdu des fonds à cause d'une erreur dans son propre logiciel de signature. Le même schéma, la clé perdue en dehors de la plateforme, revient dans de nombreux cas de vol, des grandes violations aux arnaques qui imitent exchanges et autorités.
Le deuxième point concerne le conseil de sécurité. Il a stoppé les retraits et restitué 5 millions, protégeant ainsi les autres traders. Cela montre que le système dispose d'un frein d'urgence et de quelqu'un pour l'actionner, un pouvoir que les utilisateurs de la plateforme doivent connaître. Trois signaux sont à suivre: si Lighter publiera la perte totale, si la société clarifiera les modalités de restitution, et si d'autres comptes utilisant des signatures personnalisées se révèlent exposés.