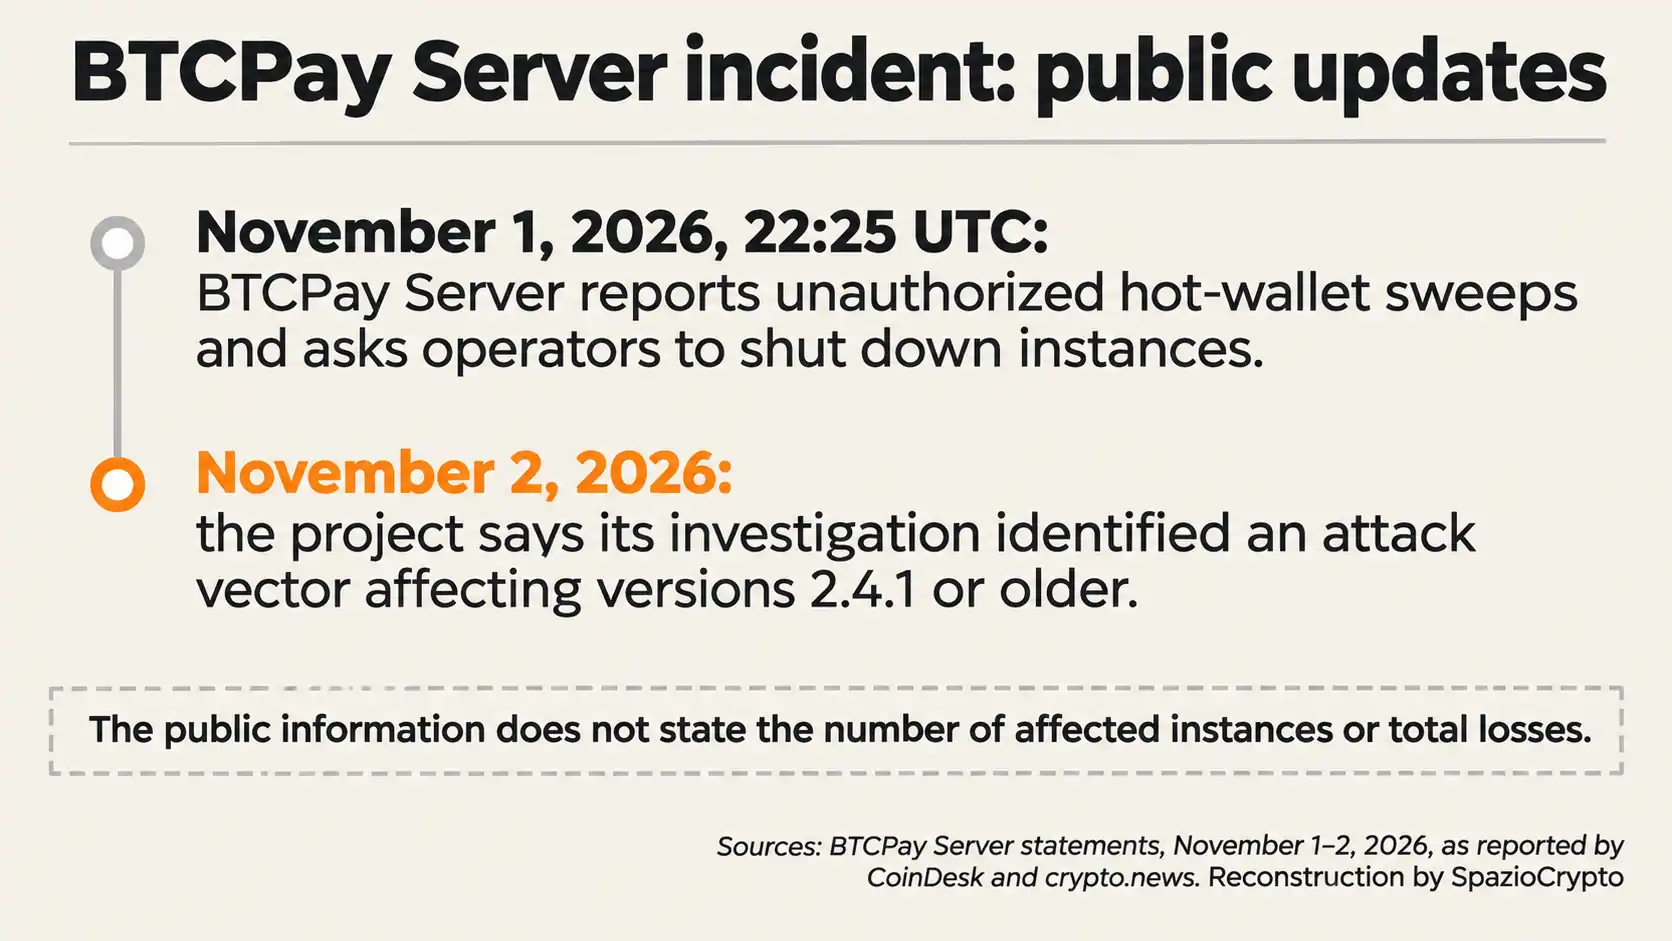
BTCPay Server a demandé à ses opérateurs d'arrêter leurs instances après avoir reçu des signalements de hot wallets vidés par des attaquants non autorisés. L'alerte a été publiée sur X le 1er novembre à 22h25 UTC et indiquait la commande ./btcpay-down.sh pour stopper le service le temps de l'enquête.
🚨 We are receiving reports of hot wallets on BTCPay Servers being swept by unauthorized attackers.
, BTCPay Server (@BtcpayServer) November 1, 2026
If you're running an instance, please shut it down (./btcpay-down.sh) until we complete the investigation.
Le 2 novembre, l'équipe a publié une première mise à jour: l'enquête aurait identifié un vecteur d'attaque concernant les versions 2.4.1 et antérieures. Selon ce que rapporte Crypto.news, le projet n'avait reçu aucun signalement crédible de hot wallets vidés sur les installations mises à jour vers la version 2.4.7. Il s'agit d'une indication préliminaire: elle ne précise pas encore le détail technique de la faille et ne prouve pas que toutes les versions ultérieures soient hors de danger.
Ce que l'on sait pour l'instant
Nicolas Dorier, fondateur de BTCPay Server, a indiqué que dans les incidents examinés, les attaquants auraient obtenu un accès administratif aux serveurs concernés. La manière dont ils y sont parvenus reste inconnue. Le projet n'a pas communiqué le nombre d'opérateurs touchés ni la valeur des fonds soustraits.
L'alerte initiale s'adressait à l'ensemble des opérateurs sans préciser les versions vulnérables ni proposer de correctif. La mise à jour suivante circonscrit le soupçon aux versions 2.4.1 et antérieures, mais les informations disponibles ne décrivent pas encore la cause technique et n'annoncent pas de correction spécifique pour cet incident.
BTCPay Server est un logiciel open source et auto-hébergé qui permet aux commerçants et aux services d'accepter des paiements Bitcoin en gérant leur propre infrastructure. Dans certaines configurations, un hot wallet conserve sur le serveur les identifiants nécessaires à la signature des transactions: si le serveur est compromis, les fonds associés peuvent également être exposés. Les modalités de conservation dépendent de la configuration choisie par l'opérateur.
L'incident concerne donc les installations et les wallets visés par les signalements. Les informations publiques n'indiquent pas que le réseau Bitcoin ou l'ensemble des serveurs BTCPay aient été compromis.
Les points qui restent à éclaircir
L'enquête n'a pas encore établi le nombre d'instances touchées, le montant total des pertes ni le chemin suivi par les attaquants pour obtenir des privilèges administratifs. L'étendue précise du problème par rapport aux versions postérieures à la 2.4.1 requiert également de nouvelles communications du projet.
Pour les opérateurs, la donnée la plus concrète à ce stade est l'indication de version communiquée le 2 novembre, accompagnée de l'invitation initiale à stopper les instances durant l'enquête. Ce sont les avis officiels et les éventuels détails techniques à venir qui préciseront dans quelles conditions et à quel moment les serveurs pourront reprendre leur activité. Quiconque gère une instance sous la version 2.4.1 ou une version antérieure devrait surveiller de près les annonces officielles du projet et ne pas remettre l'instance en ligne avant d'avoir reçu un feu vert explicite de l'équipe BTCPay Server.