Un appareil authentique, un composant caché et une phrase de récupération interceptée avant même que le propriétaire puisse la protéger. C'est le mécanisme de l'attaque hardware contre les wallets Ledger, confirmée par l'entreprise française lors des enquêtes sur CryptoBilis, revendeur actif en Asie du Sud-Est. Le 15 octobre 2026, Ledger a reconnu publiquement une falsification dans sa chaîne de distribution et annoncé de nouvelles règles pour ses revendeurs. Au 19 octobre, le vol est réel, mais le total des fonds dérobés et le nombre de personnes concernées n'ont pas été certifiés par l'entreprise.
L'élément décisif n'est pas une vulnérabilité du chip Secure Element: selon Ledger, ce composant et son système d'exploitation sont restés intacts. La menace est venue de l'extérieur, par de petits dispositifs électroniques insérés dans les hardware wallets après leur sortie de la chaîne de production contrôlée par le fabricant. Pour quiconque confie ses cryptos à une solution de self-custody, cette distinction change fondamentalement la façon d'évaluer la sécurité.
Du revendeur CryptoBilis aux implants cachés
Le 9 octobre, Ledger a lancé des vérifications suite aux signalements de clients qui avaient vu leurs wallets vidés après avoir acheté des appareils via CryptoBilis, revendeur autorisé identifié par la presse en Indonésie, en Malaisie et aux Philippines. Le lendemain, le fabricant a confirmé la présence d'un composant non autorisé à l'intérieur d'un appareil appartenant à une victime. Le 13 octobre, le laboratoire de sécurité Ledger Donjon a décrit publiquement le fonctionnement de la falsification; le 15 octobre est arrivée la reconstruction officielle la plus complète de l'entreprise.
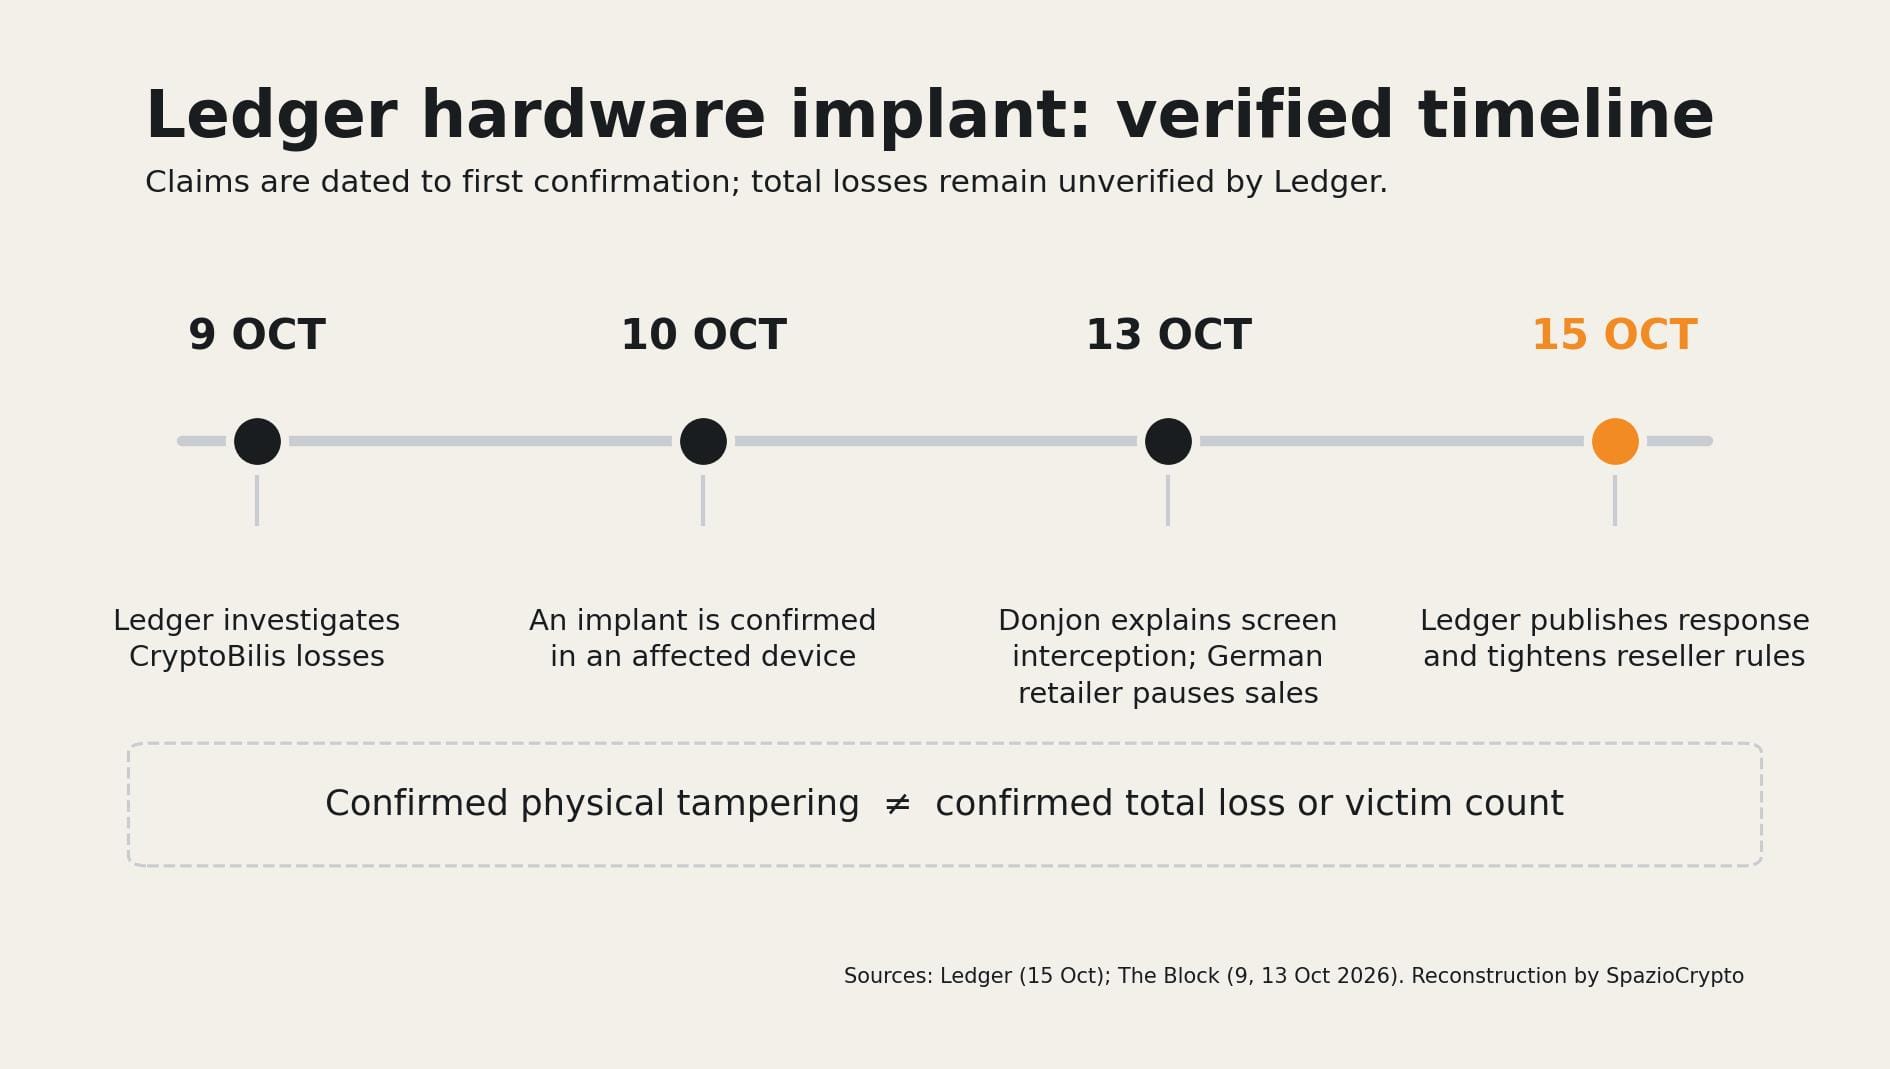
Dans son communiqué, Ledger attribue l'opération à un groupe criminel organisé qui aurait acheté des appareils authentiques, les aurait ouverts pour y installer des composants spécialement conçus, puis les aurait remis en circulation commerciale. Selon l'entreprise, la préparation a duré plusieurs mois et comprenait des serveurs pour collecter les phrases de récupération ainsi qu'une infrastructure pour transférer et blanchir les fonds. Ces informations sont issues de l'enquête interne: les noms des responsables et le point précis de la chaîne logistique où les appareils auraient été altérés n'ont pas été rendus publics.
La différence avec un produit contrefait est substantielle. Les hardware wallets impliqués étaient de vrais appareils, avec des composants de sécurité authentiques. C'est l'objet physique, et non la clé cryptographique stockée dans le chip, qui avait été modifié. Pour comprendre ce que vérifie normalement un appareil d'origine, il est utile de distinguer les caractéristiques du système Ledger des garanties offertes par la chaîne de vente.
Comment un circuit a lu les 24 mots sans violer le Secure Element
Lors de la première configuration, un wallet Ledger affiche sur son écran une phrase de récupération de 24 mots. Quiconque en possède une copie peut reconstruire les clés du wallet sur un autre appareil et transférer les actifs, sans demander le PIN au propriétaire. Selon la description technique du 13 octobre publiée par le Ledger Donjon, l'implant caché lisait les mots affichés à l'écran et les transmettait via le réseau cellulaire LTE par une eSIM. Les attaquants pouvaient ainsi obtenir le secret avant même que l'utilisateur commence à utiliser normalement l'appareil.
L'aspect le plus délicat concerne les contrôles d'authenticité. Ledger dispose d'un contrôle cryptographique, appelé Genuine Check, qui vérifie la présence d'un Secure Element d'origine. Son propre modèle de menace précise toutefois qu'un circuit espion ajouté au hardware peut passer inaperçu si le composant sécurisé reste intact. Un contrôle réussi démontre donc l'authenticité du chip, non l'absence absolue de composants ajoutés à l'appareil. C'est une limitation reconnue par le fabricant, et non la preuve que chaque Ledger peut être compromis à distance.
Cette attaque n'exigeait pas que la victime saisisse les mots sur un site frauduleux. Elle diffère, par exemple, des fausses lettres attribuées à Ledger qui tentaient de convaincre les clients de révéler volontairement leur seed phrase. Dans le cas CryptoBilis, la phrase était exposée au moment même où l'utilisateur pensait configurer un nouvel appareil.
Pertes estimées entre 86 et 102 millions de dollars, sans total officiel
Les premières analyses on-chain citées le 9 octobre par The Block indiquaient des pertes suspectes dépassant 72 millions, puis 86 millions de dollars. Il s'agissait d'estimations construites en reliant des adresses blockchain aux présumés vols, et non d'un bilan approuvé par Ledger. Dans les jours suivants, des décomptes supérieurs à 90 millions ont circulé, avec des périmètres et des méthodologies différents. Ces chiffres ne doivent pas être additionnés: ils pourraient se référer aux mêmes transactions.
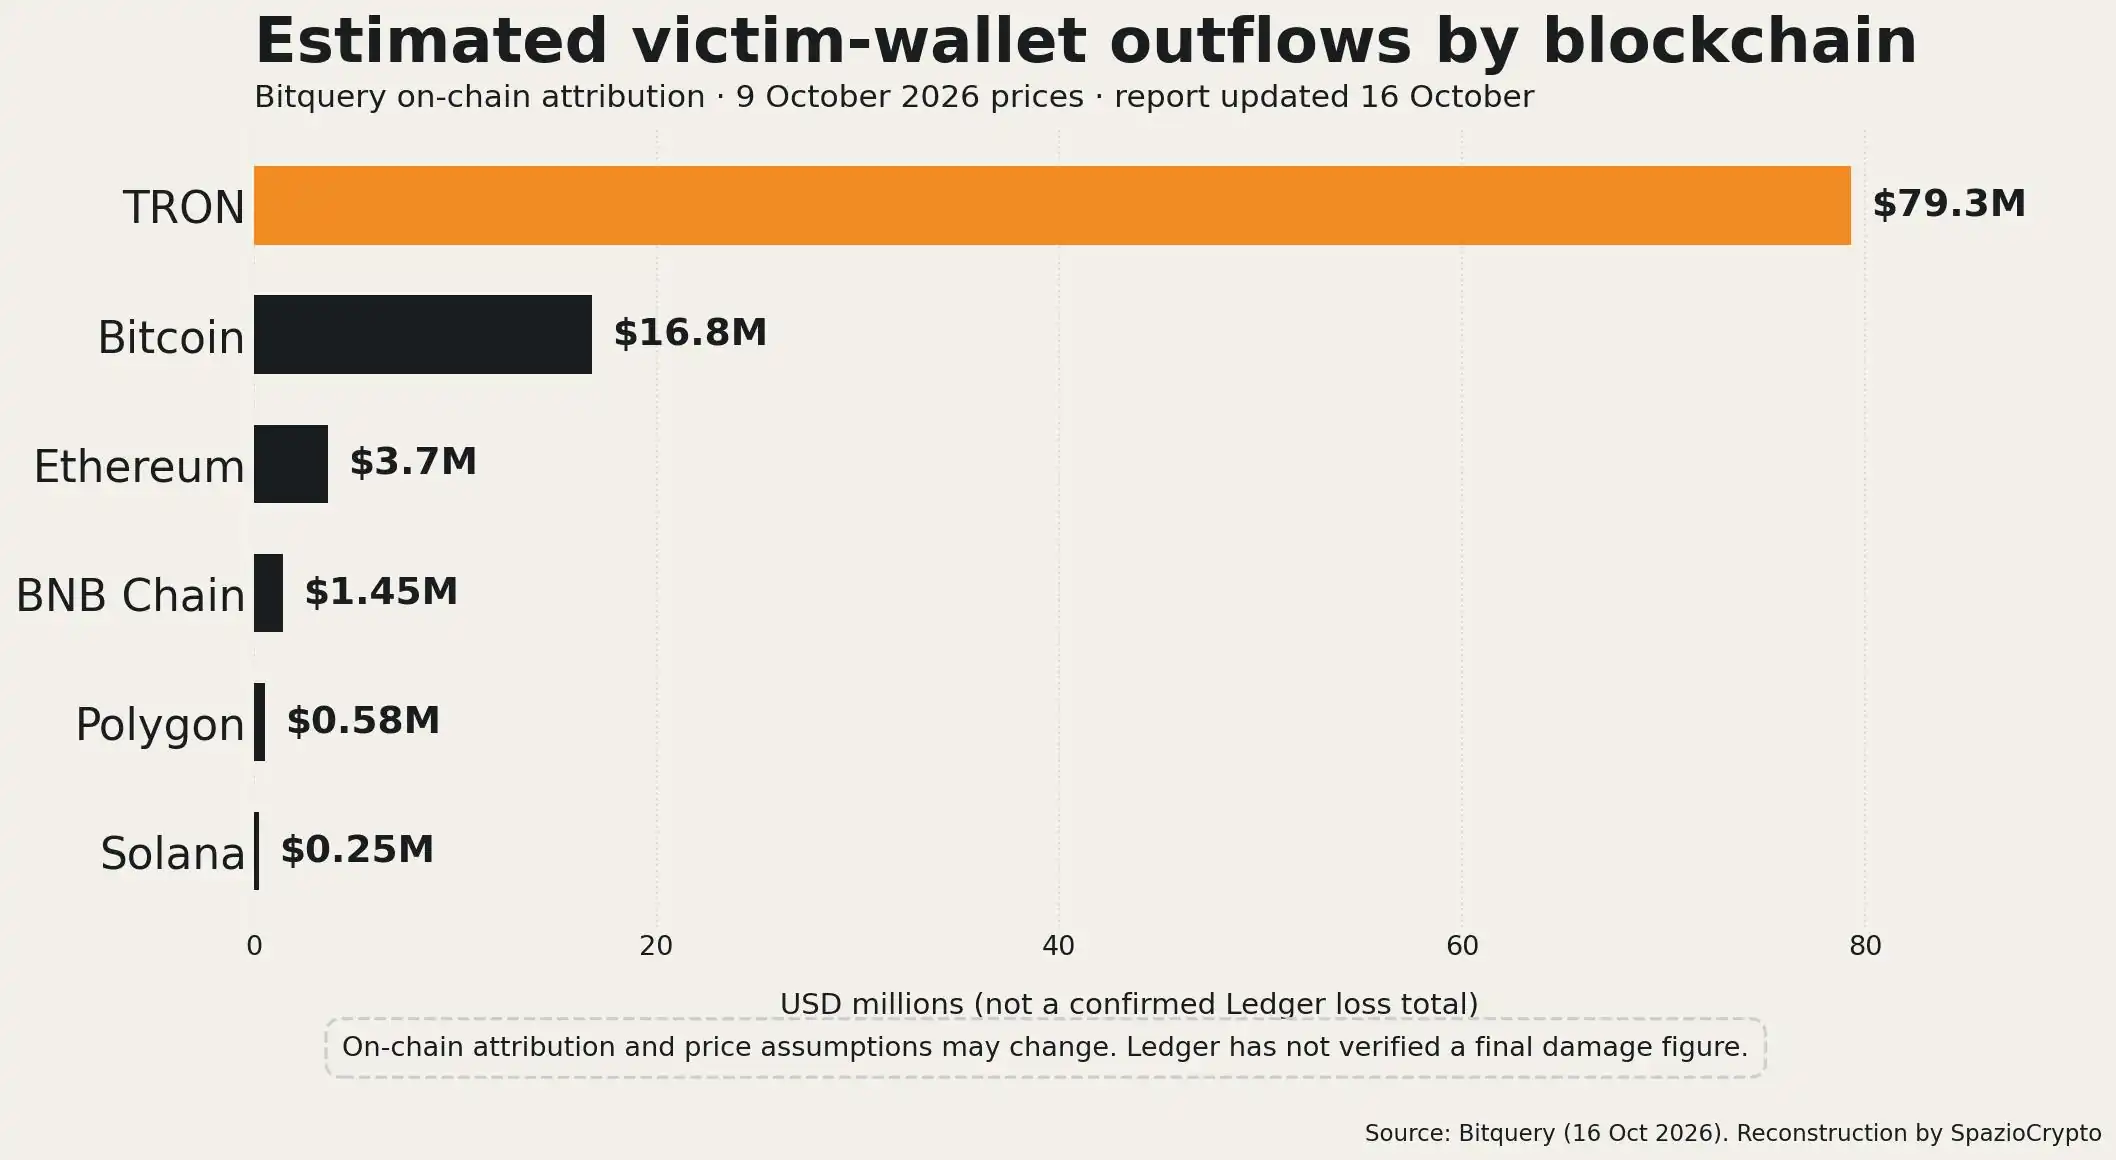
Une analyse publiée par Bitquery et mise à jour au 16 octobre attribue à l'affaire environ 102 millions de dollars de sorties depuis les wallets des présumées victimes sur six blockchains: Tron, Bitcoin, Ethereum, BNB Chain, Polygon et Solana. Cette même reconstruction répartit les montants, de façon approximative, entre 79,3 millions sur Tron, 16,8 sur Bitcoin, 3,7 sur Ethereum, 1,45 sur BNB Chain, 0,58 sur Polygon et 0,25 sur Solana. Il s'agit d'une enquête privée fondée sur les flux on-chain, qui requiert des attributions d'adresses et n'identifie pas à elle seule la cause de chaque perte individuelle.
Ledger, pour sa part, n'a publié ni quantification définitive des dommages ni nombre vérifié de clients concernés. C'est la principale limite à conserver dans les titres, les graphiques et les partages sur les réseaux sociaux: le mécanisme de l'attaque hardware est confirmé, tandis que les 102 millions de dollars restent une estimation de Bitquery, et non un chiffre officiel de l'entreprise.
Le cas allemand ne prouve pas une vague de vols en Europe
Le 13 octobre, la chaîne MediaMarktSaturn a suspendu les ventes d'appareils Ledger en magasin et en ligne, après le signalement d'un client en Allemagne concernant un possible implant physique. The Block a rapporté la décision de la chaîne en précisant que, pour ce cas, aucune perte de fonds n'avait été constatée. Séparément, des affirmations portant sur d'autres appareils falsifiés en Europe ont circulé sur les réseaux sociaux, sans être toutes vérifiées de façon indépendante.
Dans sa déclaration du 15 octobre, Ledger explique avoir effectué des achats de contrôle en Allemagne et avoir ouvert des échantillons de produits prélevés en magasins et entrepôts: selon l'entreprise, les appareils examinés ne présentaient aucune falsification. Ce résultat n'annule pas automatiquement chaque signalement individuel, mais ne permet pas non plus de décrire comme avérée l'existence d'un réseau européen d'appareils compromis. Au 19 octobre, les vols confirmés par Ledger restent liés au circuit CryptoBilis en Asie du Sud-Est.
Suspension temporaire des ventes et nouvelles règles pour les revendeurs
La réponse ne se limite pas à l'analyse technique. Ledger a demandé aux revendeurs et distributeurs agréés d'Asie du Sud-Est et de Hong Kong de suspendre les ventes pendant les vérifications. La société a indiqué avoir impliqué des autorités judiciaires et des communautés de sécurité pour suivre les mouvements de fonds et identifier l'infrastructure criminelle. Elle a également annoncé qu'elle publierait des détails techniques supplémentaires dès que possible, sans compromettre les enquêtes en cours.
Le 15 octobre, Ledger a établi des prescriptions opérationnelles pour son réseau agréé: les produits retournés par des clients ne peuvent pas être remis en vente, même s'ils semblent scellés et neufs. Les appareils ne doivent pas être exposés en rayon, mais conservés en réserve et remis à l'acheteur au moment de l'achat. Les boutiques sont tenues de signaler rapidement toute anomalie. Ce sont des mesures contre la manipulation dans la distribution, pas un correctif firmware visant une vulnérabilité du Secure Element.
D'autres fabricants ont également réexaminé leurs réseaux commerciaux. Selon The Block, Trezor a annoncé des contrôles renforcés et une réduction du nombre de revendeurs, sans signaler de preuve d'appareils Trezor compromis dans cet incident. L'affaire s'inscrit dans un débat plus large: une violation de données clients, comme dans les épisodes analysés par SpazioCrypto pour Trezor et SafePal, présente des risques bien différents de la falsification d'un appareil physique.
Faut-il remplacer son Ledger?
Sur la base des informations publiées, aucune recommandation générale ne demande de remplacer tous les appareils Ledger. La première vérification porte sur l'origine de l'achat. Dans ses premières communications, Ledger a invité les personnes ayant acheté chez CryptoBilis dans les 90 jours précédents à ne pas configurer l'appareil s'il n'avait pas encore été utilisé. Pour ceux qui l'avaient déjà configuré, la société a conseillé d'envisager le transfert des fonds vers un nouveau portefeuille sécurisé, en générant une nouvelle phrase de récupération. Copier l'ancienne phrase sur un nouvel appareil n'élimine pas le risque si cette phrase a déjà été interceptée.
En cas de perte constatée, Ledger a recommandé de se coordonner avec les autorités avant d'ouvrir physiquement l'appareil, celui-ci pouvant constituer une pièce à conviction. Les utilisateurs doivent s'adresser exclusivement aux canaux officiels d'assistance et ne jamais communiquer leurs 24 mots à de prétendus techniciens, enquêteurs ou opérateurs de récupération de fonds. Un emballage apparemment intact et la validation du Genuine Check ne permettent pas, à eux seuls, de reconstituer l'historique physique complet d'un portefeuille.
Pour ceux qui n'ont pas acheté chez CryptoBilis et n'ont observé aucun signal anormal, cet incident ne constitue pas une preuve de compromission de leur propre appareil. Il reste utile de connaître les différents types d'attaques présentés dans la section sécurité de SpazioCrypto: phishing, vol des mots de récupération, accès aux données personnelles et manipulation de la distribution nécessitent des précautions distinctes.
En France et en Europe: le risque tient à l'origine, pas à une faille nationale
D'après les sources officielles examinées jusqu'au 19 octobre, aucun cas de soustraction de fonds attribué par Ledger à des appareils vendus en France dans le cadre de cette enquête n'est recensé. L'épisode allemand illustre pourquoi la question concerne aussi le marché européen, mais ne démontre pas l'existence de lots compromis dans chaque pays. Aucune communication vérifiée n'impose aux détenteurs français de Ledger de cesser indistinctement d'utiliser leurs portefeuilles.
La recommandation concrète est de conserver les références du vendeur, d'éviter les appareils d'occasion ou préconfigurés et de consulter les mises à jour directement sur les canaux officiels Ledger. Si un lien avéré avec un revendeur ou un lot sous enquête est établi, la priorité est de suivre les instructions spécifiques du fabricant, sans se fier à des messages privés ou à des liens reçus après l'annonce de l'attaque.
Une lecture d'ensemble
Notre analyse est que cet incident déplace la frontière de la sécurité des portefeuilles matériels de l'intérieur de la puce vers le parcours commercial du produit. Un appareil peut être cryptographiquement authentique et contenir, dans le même temps, un élément externe capable d'observer une information secrète. Cela ne signifie pas que le hardware wallet a perdu son utilité. Cela signifie que la self-custody ne peut pas se réduire à une certification technique: elle exige aussi un contrôle de la provenance, des procédures de vente vérifiables et des réponses rapides aux signaux de falsification.
Les prochaines étapes mesurables seront la publication d'un compte rendu technique vérifiable de façon indépendante, l'éventuelle identification des responsables, le bilan définitif des pertes et la démonstration de l'efficacité des nouvelles mesures sur les canaux de distribution. D'ici là, la formulation la plus exacte reste: attaque matérielle confirmée, avec des enquêtes et des estimations des dommages encore ouvertes, et non vulnérabilité universelle des portefeuilles Ledger.