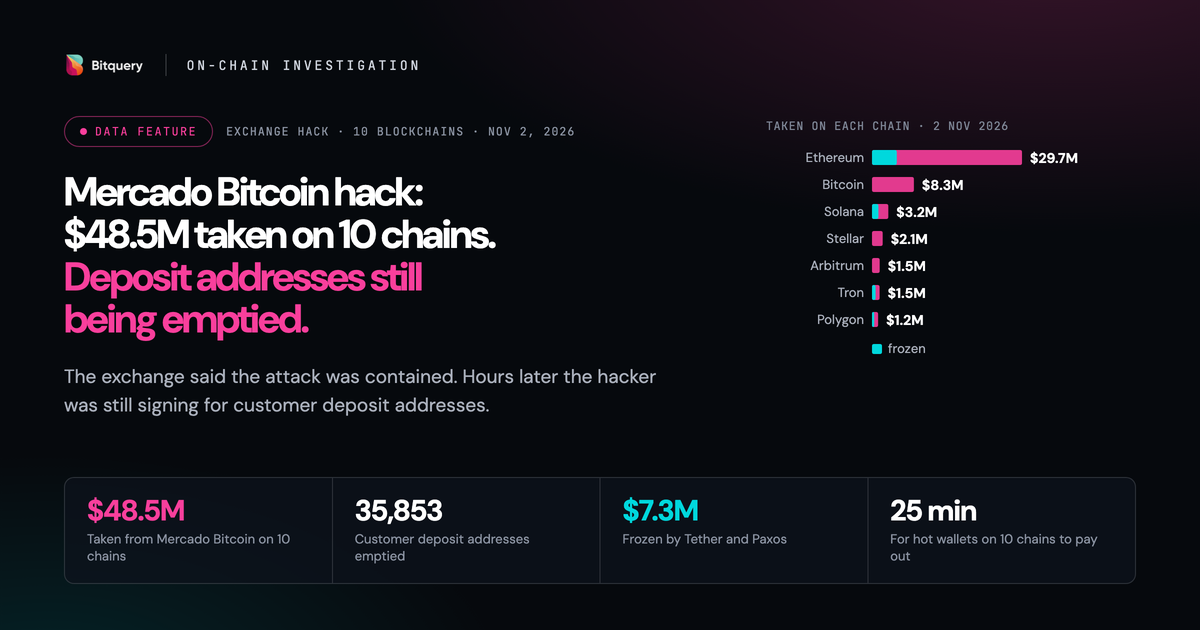
En moins de 25 minutes, dans la nuit du 1er au 2 novembre, les portefeuilles opérationnels de Mercado Bitcoin ont envoyé des fonds vers une adresse inconnue sur dix réseaux distincts. L'attaque contre Mercado Bitcoin, la principale plateforme de crypto-actifs du Brésil, a été confirmée par l'exchange dès le matin: les dépôts et retraits sont suspendus, la société affirme que les clients et leurs données n'ont subi aucun préjudice et n'a communiqué aucun montant dérobé. Les estimations externes vont de plus de 40 millions de dollars, selon la première indication d'Hypernative, à 48,5 millions selon Bitquery. Ce sont des évaluations de tiers, non confirmées par l'exchange.
 Gaurav Agarwal
Nous avons consulté l'enquête on-chain de Bitquery, l'analyse d'Arkham ainsi que les articles de The Record, Cointelegraph et Bitcoin Magazine. Pour les communications de MB, nous nous appuyons sur les textes relayés par InfoMoney, CNN Brasil et Exame. Pour les règles du Banco Central, nous utilisons la reconstruction de Capital Aberto. Les posts de MB sur X et l'article de Bloomberg n'ont pas pu être ouverts avec nos outils: nous les citons via les médias qui les reprennent. Nous reconstituons les faits par phases, avec les horaires en UTC.
Phase 1: la préparation et le vidage des portefeuilles
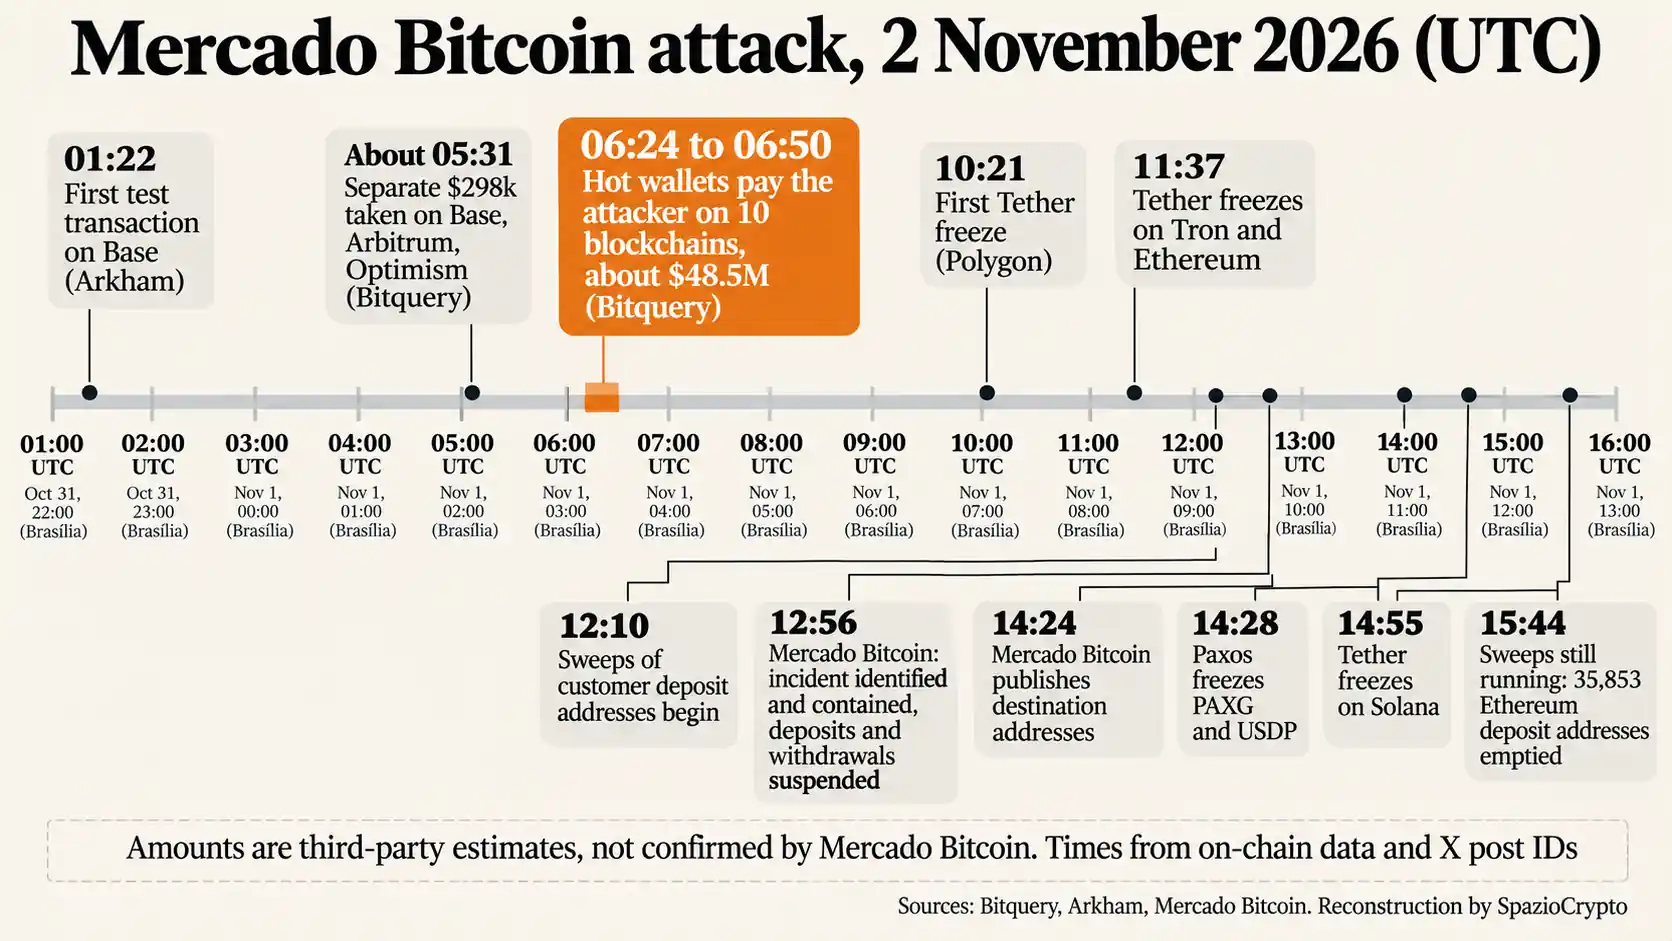
Selon Arkham, l'attaquant a effectué une première transaction test sur Base à 01:22 UTC. Dickson Wu de CertiK, cité par Cointelegraph, indique qu'il a sondé huit réseaux secondaires pendant environ quatre heures, parmi lesquels Base, Optimism et Arbitrum. Bitquery localise sur ces réseaux un retrait séparé d'environ 298 000 dollars, initié 53 minutes avant la première sortie de fonds depuis Mercado Bitcoin.
 Arkham
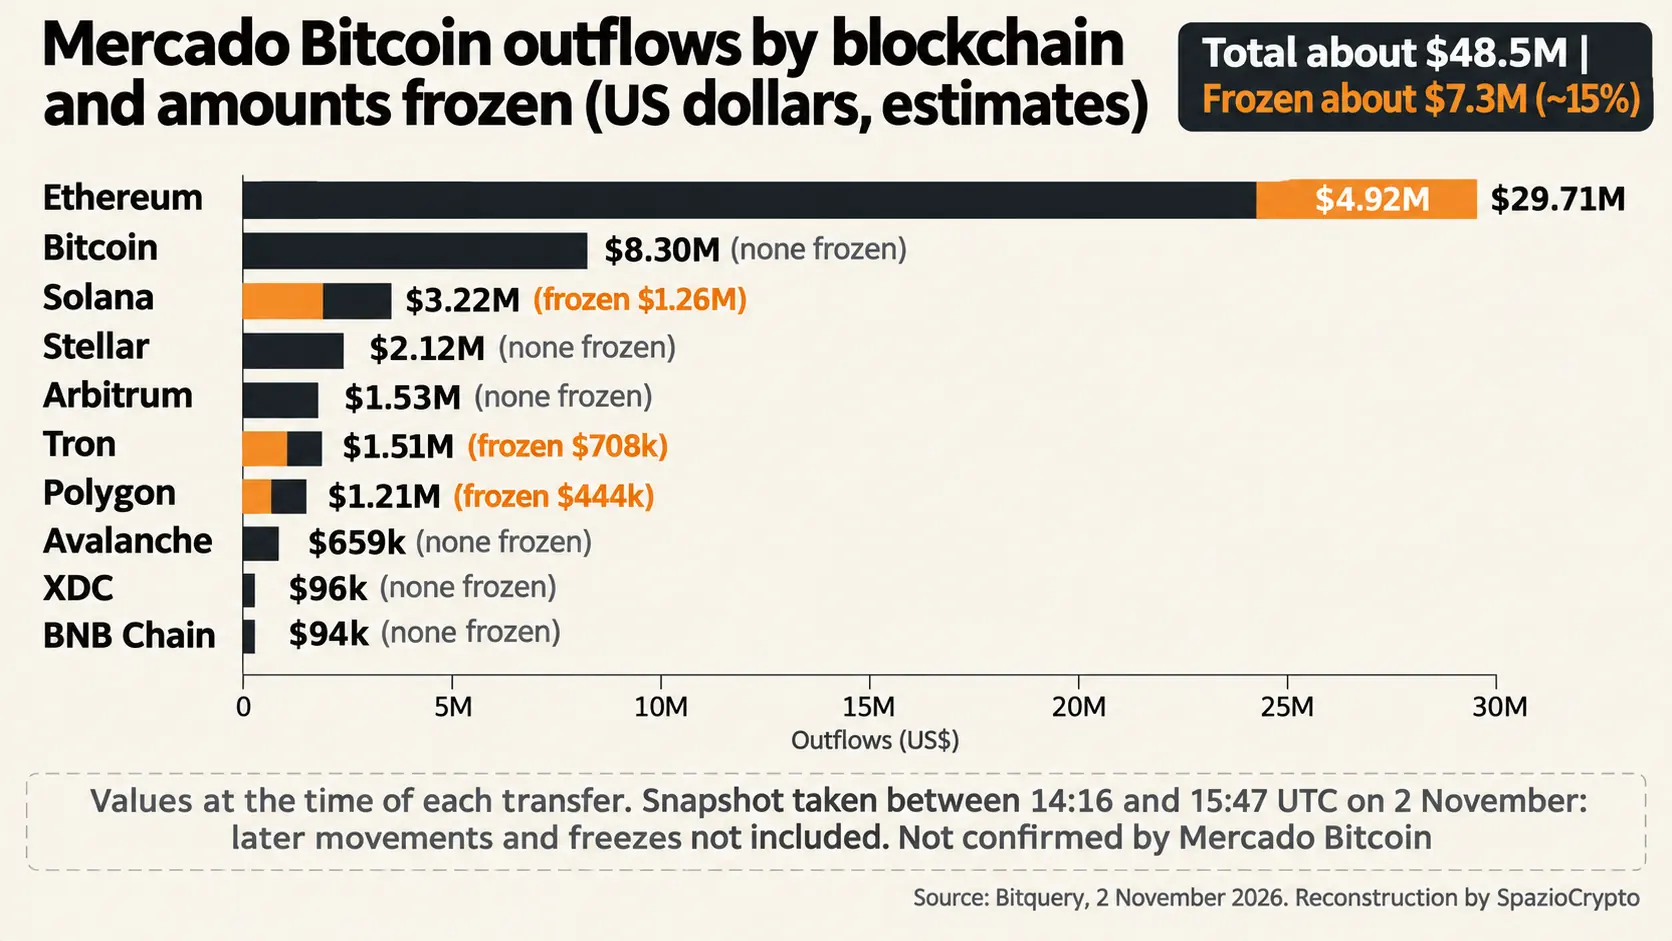
La phase principale, selon Bitquery, se déroule de 06:24 à 06:50 UTC, soit entre 3h24 et 3h50 à Brasília. En ces 25 minutes, les portefeuilles chauds de l'exchange, ceux connectés au réseau pour gérer les retraits, ont alimenté l'attaquant sur dix blockchains. Sur Ethereum, 2 852 ETH ont quitté la plateforme avec des USDT, USDC et quelque 185 autres tokens, pour un total de 29,7 millions de dollars selon Bitquery. Sur Bitcoin, 106,07 BTC ont été transférés, dont 104,43 en une seule transaction, pour 8,3 millions de dollars. Le reste se répartit entre Solana, Stellar, Arbitrum, Tron, Polygon, Avalanche, XDC et BNB Chain. Ces opérations sont, selon les sociétés de sécurité citées par Cointelegraph, de simples transferts signés: aucune faille de contrat intelligent n'a été exploitée.
Phase 2: les gels des émetteurs de stablecoins
La première réaction n'est pas venue de l'exchange, mais des émetteurs de stablecoins. Selon la chronologie établie par Bitquery, Tether a bloqué les USDT0 sur Polygon à 10:21 UTC, puis les USDT sur Tron et Ethereum à 11:37, sur Solana à 14:55 et la stablecoin USAT à 15:42. Paolo Ardoino, directeur général de Tether, a annoncé le gel de plus de 4,5 millions d'USDT, chiffre repris par The Record et CNN Brasil. Paxos a bloqué PAXG et USDP à 14:28 UTC.
Les montants globaux varient selon l'heure de référence. Bitquery comptabilise environ 7,3 millions de dollars gelés, soit 15 % du total: 5,9 millions du côté de Tether et 1,5 million du côté de Paxos. Circle, à la dernière vérification, ne semblait pas avoir bloqué de fonds, et environ 4,3 millions en USDC et EURC pouvaient encore circuler. Cointelegraph, à 16:42 UTC, évoque 6,2 millions gelés par Tether et Circle. La capacité à bloquer des fonds est l'une des différences concrètes entre émetteurs, comme l'explique notre comparatif entre USDT et USDC. Selon Cointelegraph et Bitcoin Magazine, Tether avait investi 20 millions de dollars dans Mercado Bitcoin en juillet dernier.
Phase 3: la communication et les adresses de dépôt
Le premier post de MB sur X date de 12:56 UTC, soit 9h56 à Brasília. Selon le texte relayé par InfoMoney, l'exchange a déclaré avoir «identifié et contenu rapidement» un incident dans l'un de ses systèmes, sans dommage pour les clients ni fuite de données, et avoir suspendu les dépôts et retraits à titre préventif. À 14:24 UTC, un second post a publié les adresses de destination sur Bitcoin, les réseaux compatibles Ethereum, Solana, Stellar et Tron, afin d'en faciliter le traçage. CNN Brasil rapporte que les équipes de l'exchange coordonnent les mesures «avec les autorités compétentes», sans les nommer.
Le point le plus sensible concerne les adresses de dépôt, celles assignées aux clients individuels. Selon Bitquery, l'attaquant a commencé à les vider à partir de 12:10 UTC et continuait encore à 15:44: 35 853 adresses sur Ethereum, pour environ 261 000 dollars, et 53 adresses sur Bitcoin. Bitquery en déduit que l'attaquant est en mesure de signer pour n'importe quelle adresse de dépôt, car celles-ci dérivent généralement d'une seule clé maîtresse. C'est une inférence, non une donnée on-chain. Les experts cités par The Record contestent, sur cette base, la déclaration de l'exchange selon laquelle les clients n'auraient subi aucun préjudice.
Phase 4: où vont les fonds
Arkham recense 287 swaps depuis les portefeuilles de l'attaquant, utilisés pour céder des tokens secondaires. Bitquery signale des passages par les bridges Mayan et Chainflip pour environ 1,6 million de dollars en ETH, tandis que le service Relay a refusé deux ordres. À 16:42 UTC, selon Cointelegraph, environ 20 millions de dollars avaient déjà été déplacés vers de nouveaux portefeuilles et plus de 20 millions restaient dans les adresses signalées par MB, dont la totalité des 106 BTC. Aucune source n'attribue l'attaque à un groupe précis. Lorsque les fonds se dispersent sur dix réseaux, le choix du réseau sur lequel circule une stablecoin devient déterminant: c'est de là que dépend la possibilité de la bloquer, comme nous l'expliquons dans notre analyse sur la stablecoin USDC sur différents réseaux.
Ce que signifie «aucun préjudice pour les clients»
Selon Bloomberg, repris par Bitcoin Magazine, MB a annoncé qu'il absorbera l'intégralité des pertes. Concrètement, un utilisateur qui détient des crypto-actifs sur une plateforme ne possède pas les adresses privées: il dispose d'une créance sur la plateforme. Si l'exchange comble le déficit, les soldes restent intacts, même si la blockchain enregistre des adresses vidées. La distinction entre ces deux formes de conservation est détaillée dans notre guide sur self-custody, exchanges et wallets comparés.
Pour l'heure, les clients ne peuvent pas déplacer leurs fonds et aucune date de réouverture n'a été communiquée. Cointelegraph précise qu'une éventuelle fuite de données obligerait MB à notifier l'autorité brésilienne de protection des données. L'exchange a indiqué qu'il informera ses clients uniquement via ses canaux officiels, ce qui constitue aussi la première ligne de défense contre les arnaques imitant exchanges et autorités. Ceux qui souhaitent transférer leurs fonds vers un portefeuille personnel à la réouverture peuvent consulter notre guide sur comment ouvrir un crypto wallet.
Le cadre réglementaire brésilien
L'attaque survient précisément la semaine où le nouveau régime du Banco Central entre en vigueur. Selon Capital Aberto, les règles applicables aux prestataires de services sur crypto-actifs sont en vigueur depuis le 2 février. Le 30 octobre marquait l'échéance pour déposer la première phase de la demande d'agrément, condition nécessaire pour continuer à opérer pendant l'instruction du dossier. D'après Exame, MB a bien soumis sa demande. Les règles exigent la séparation entre fonds propres et fonds clients, des structures de gouvernance adaptées et des exigences de sécurité informatique pour la conservation des clés; les nouvelles exigences prudentielles entreront en vigueur en 2027. Aucune des sources consultées ne fait état d'une réaction officielle du Banco Central à l'attaque.
L'attaque contre Mercado Bitcoin
Ce qui est confirmé, ce qui ne l'est pas
- Confirmé: incident sur l'un des systèmes de MB dans la nuit du 2 novembre; dépôts et retraits suspendus; adresses de destination publiées; gels de Tether et Paxos enregistrés on-chain.
- Non précisé: montant officiel, système compromis, responsables, date de réouverture. Les estimations de 40 à 48,5 millions de dollars proviennent de sources tierces.
- À surveiller: la réouverture et la couverture des pertes, les adresses de dépôt toujours exposées, l'éventuelle intervention du Banco Central.
La leçon d'ensemble
Quatre jours auparavant, le 29 octobre, Binance avait subi ce que TRM Labs estime, selon Nextgov, à 6,36 milliards de dollars, le vol de crypto-actifs le plus important jamais enregistré, que le FBI attribue à la Corée du Nord. Aucune source ne relie les deux cas. Les deux incidents déplacent l'attention des contrats intelligents vers la sécurité opérationnelle: clés privées, portefeuilles chauds, accès internes. Quand un attaquant signe des transferts en apparence normaux, la blockchain n'a rien à signaler comme anomalie.
L'autre enseignement concerne les acteurs capables de bloquer les fonds. Dans les premières heures, la défense la plus efficace est venue des émetteurs de stablecoins, Tether en tête, ce qui confirme le poids considérable que représente aujourd'hui le rôle de Tether entre stabilité et interrogations: un pouvoir utile en cas d'attaque, mais concentré entre peu de mains. Les signaux à surveiller restent la date de réouverture, un montant officiel et la réaction du Banco Central à quelques jours de l'échéance des agréments.