L'affaire Revolut franchit une étape décisive: pour la première fois, une vérification institutionnelle italienne confirme officiellement un point précis de compromission survenu en Italie. Le 18 septembre, lors d'une réponse à une question urgente devant le Parlement, la sous-secrétaire à l'Intérieur Wanda Ferro a communiqué les résultats des vérifications menées par l'Agence pour la cybersécurité nationale (ACN): 8 clients italiens sur 680 sont concernés, et une adresse de messagerie électronique certifiée (PEC) rattachée à la Préfecture de Reggio Calabria est bien compromise, selon les données transmises par ACN/CSIRT Italia. Cet élément change l'état d'une partie importante du dossier, et il mérite d'être raconté avec la même rigueur que les chapitres précédents.
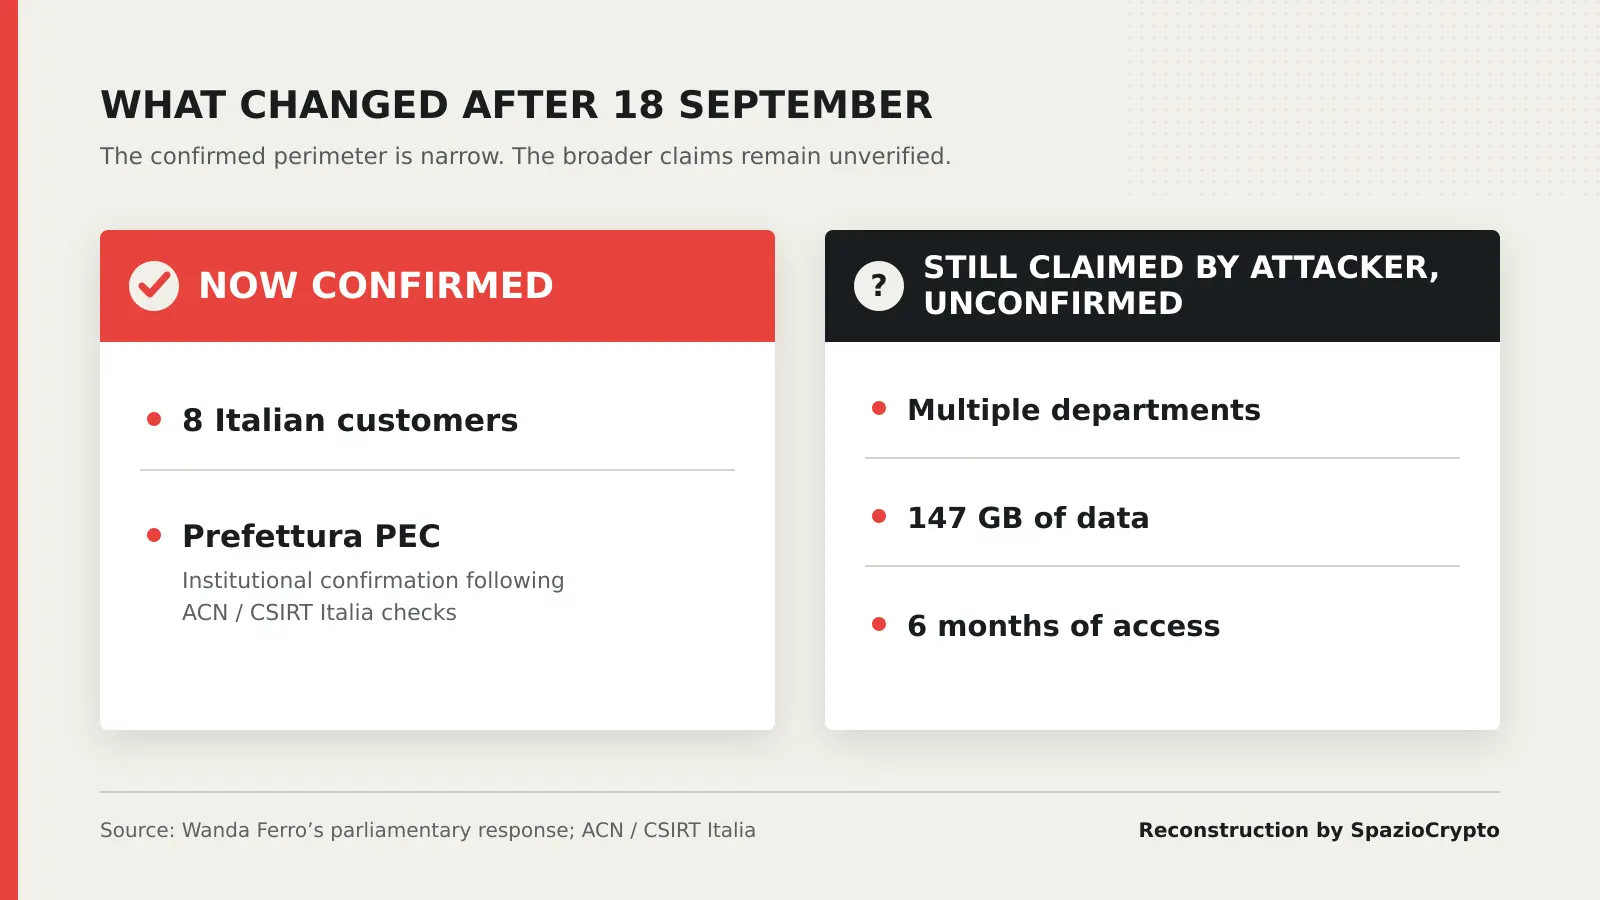
La précision la plus importante s'impose d'emblée: cette confirmation porte sur un élément spécifique et circonscrit. Elle ne valide pas, et ne doit pas être confondue avec, les revendications bien plus larges formulées par l'attaquant ces derniers jours concernant une prétendue compromission de plusieurs services des forces de l'ordre italiennes pendant six mois, avec 147 gigaoctets de données dérobées. Cette partie du récit reste, à ce jour, non confirmée par les autorités italiennes. Voici ce que dit réellement la communication officielle.
Ce qu'ont dit les autorités italiennes au Parlement
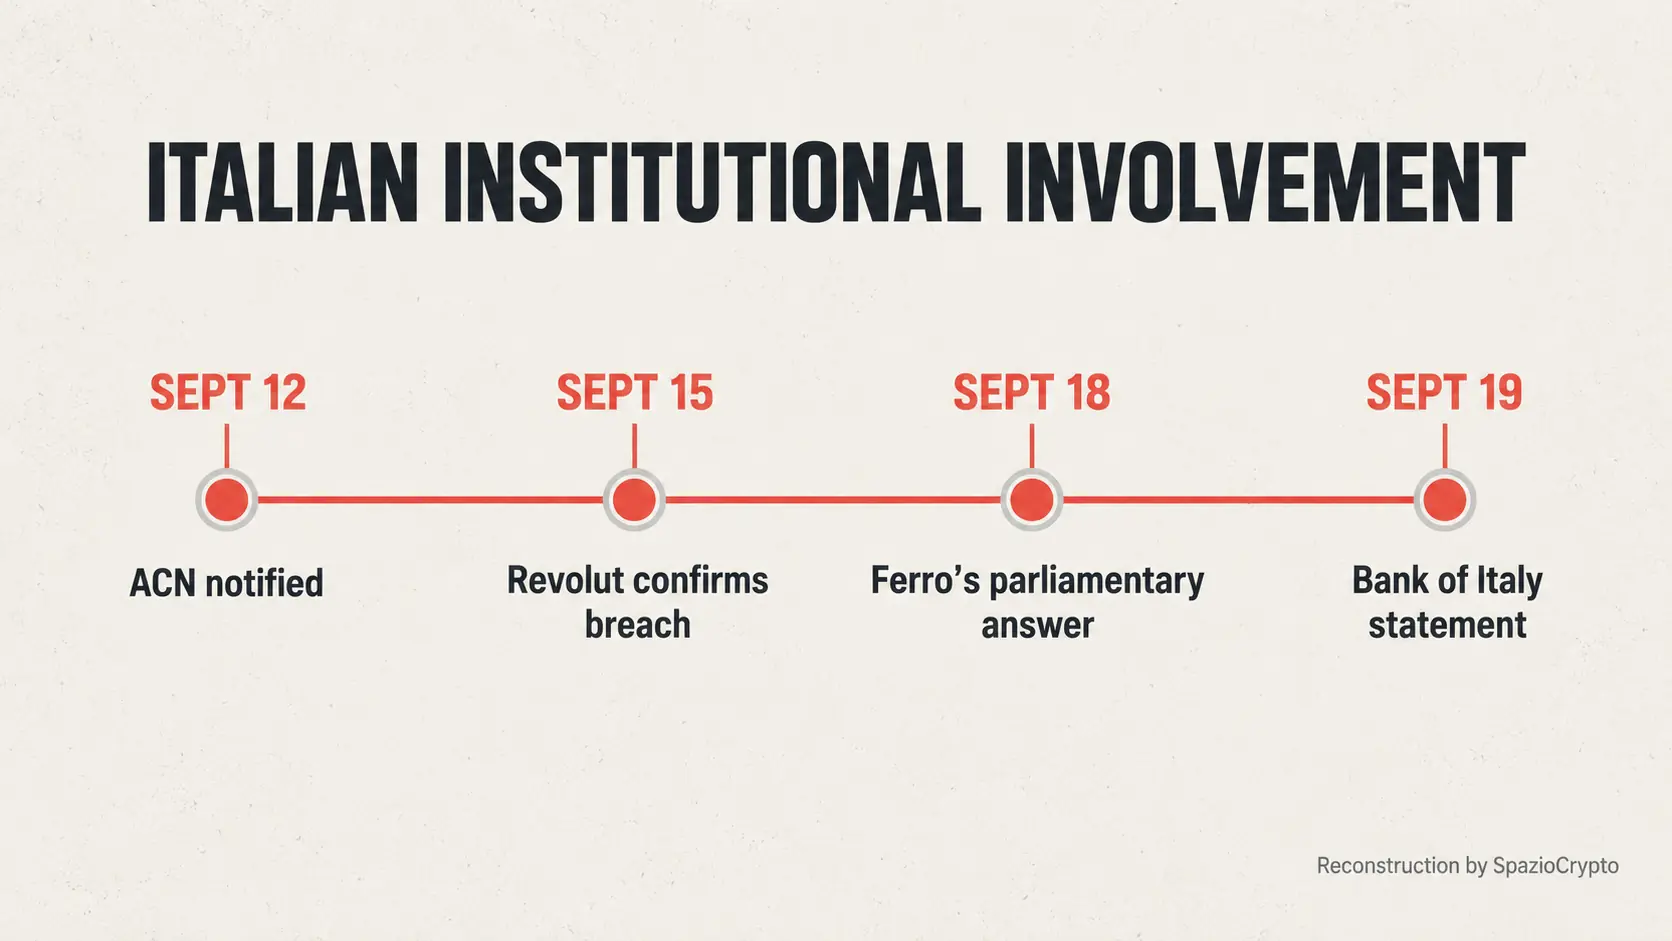
Selon la sous-secrétaire Ferro, l'Agence pour la cybersécurité nationale avait été informée par Revolut le 12 septembre d'un possible incident informatique. Le 15 septembre, la société a formellement confirmé la violation de données, précisant avoir fourni des données relatives à 680 clients au total, dont 8 italiens, et avoir déjà prévenu directement les personnes concernées. Revolut a par ailleurs signalé la compromission d'une adresse de messagerie certifiée rattachée à la Préfecture de Reggio Calabria.
Un détail technique important, précisé par Ferro elle-même, éclaire la méthode utilisée pour parvenir à cette vérification: le CSIRT Italia, l'équipe de l'Agence spécialisée dans la gestion des incidents informatiques, a pu établir la compromission en analysant un échantillon fourni par Revolut elle-même, soit l'une des fausses demandes d'informations envoyées par les attaquants. Il ne s'agit donc pas d'une enquête indépendante conduite directement sur les systèmes de la Préfecture, mais de la vérification d'un élément technique précis transmis par la société victime de l'escroquerie.
Un détail juridique qui explique la procédure suivie
Un élément normatif, mis en lumière par la réponse parlementaire elle-même, aide à comprendre pourquoi cette affaire a emprunté des canaux institutionnels et politiques plutôt qu'une procédure de conformité ordinaire. Revolut, en tant qu'entité de droit britannique, ne figure pas parmi les opérateurs soumis aux obligations prévues par la réglementation italienne et européenne sur la sécurité des réseaux, la directive NIS. Elle n'était donc pas tenue d'effectuer des notifications formelles à l'Agence nationale selon les procédures ordinaires applicables aux sociétés opérant sous cette juridiction. Cela explique pourquoi l'information est parvenue aux autorités italiennes par un canal informel, et pourquoi le dossier s'est retrouvé débattu directement au Parlement plutôt que de suivre la voie technico-bureaucratique standard.
Les enquêtes, a précisé Ferro, sont toujours en cours. L'Agence pour la cybersécurité nationale mène des échanges continus avec Revolut pour approfondir les éléments mis au jour, tout en collaborant avec le ministère de l'Intérieur sur la mitigation de la menace. La Police postale et la Direction nationale antimafia et antiterrorisme sont également impliquées dans les vérifications, ce qui témoigne du niveau d'attention institutionnelle accordé à l'affaire, même s'il ne s'agit pour l'instant que de la confirmation d'une seule adresse compromise.
Confirmé contre encore revendiqué, mise à jour
Ce qui change avec la mise à jour du 18 septembre. Source: réponse parlementaire, ACN/CSIRT Italia, 2026
- Désormais confirmé: 8 clients italiens sur 680; la PEC de la Préfecture de Reggio Calabria compromise.
- Encore revendiqué, non confirmé: plusieurs services des forces de l'ordre, 147 Go, six mois d'accès.
- Toujours ouvert: les enquêtes se poursuivent, aucune conclusion définitive annoncée.
La Banque d'Italie suit aussi le dossier
Pour compléter le tableau institutionnel, le 19 septembre des déclarations attribuées à des sources de la Banque d'Italie ont indiqué que l'institution centrale suit avec attention l'évolution de la situation. Cet interventionbrève confirme que l'affaire est désormais surveillée à plusieurs niveaux de l'appareil institutionnel italien, de la sécurité informatique à la supervision financière. Cela indique que les implications du dossier sont jugées significatives bien au-delà du seul incident de sécurité.
Pourquoi la distinction reste indispensable
Revenons au principe méthodologique déjà posé dans les précédentes mises à jour de cette affaire, car il garde toute sa valeur et devient encore plus important maintenant qu'une partie du récit a reçu une confirmation officielle. La vérification du 18 septembre porte sur une seule adresse de messagerie certifiée, identifiée grâce à l'analyse d'un échantillon fourni par Revolut elle-même. Elle ne concerne pas, et ne doit pas être confondue avec, les affirmations bien plus étendues formulées par celui qui s'est attribué l'attaque, selon lesquelles plusieurs services des forces de l'ordre auraient été compromis pendant six mois, avec 147 gigaoctets de données dérobées, comme nous l'avions relaté dans notre précédente mise à jour sur ces revendications.
Les autorités italiennes n'ont pas, à ce jour, confirmé cette partie plus large du récit. La confirmation d'une seule adresse PEC ne doit pas être lue comme une validation indirecte de l'ensemble de la narration de l'attaquant. Ce sont deux plans distincts, et les traiter comme s'ils étaient identiques constituerait une faute journalistique, sans compter qu'il serait potentiellement injuste envers les institutions concernées avant que les enquêtes en cours parviennent à des conclusions définitives.
La lecture d'ensemble
Cette mise à jour, même circonscrite dans sa portée concrète, marque un passage significatif dans l'affaire que nous avions commencé à suivre avec le premier récit de la fausse demande gouvernementale qui a trompé Revolut. Pour la première fois, un élément précis de la composante italienne de l'histoire sort du champ des seules revendications et reçoit une vérification institutionnelle, quoique obtenue indirectement via un échantillon fourni par la société elle-même, et non par une enquête autonome achevée sur les systèmes de l'administration publique.
La leçon reste la même que dans les chapitres précédents, renforcée par ce dernier développement: dans les affaires de cybersécurité de cette complexité, la vérité émerge presque toujours par étapes, avec des confirmations partielles qui arrivent à des moments distincts et doivent être maniées avec la même rigueur. Il ne faut jamais étendre une confirmation spécifique à un récit global plus large. Nous continuerons à suivre les développements de cette affaire avec la même méthode, en ne mettant à jour la reconstruction que lorsque de nouvelles confirmations vérifiables apparaîtront, en distinguant toujours clairement ce que nous savons avec certitude de ce qui reste, pour l'heure, une affirmation à vérifier.