L'affaire Revolut, dont nous avions déjà rendu compte il y a quelques jours, a pris une tournure nettement plus grave. Mais c'est précisément pour cette raison qu'elle exige aujourd'hui une rigueur accrue: distinguer ce qui est établi de ce que revendique celui qui se présente comme l'auteur de l'attaque. Nous mettons à jour la situation avec les informations disponibles au 15 septembre, en maintenant une séparation claire entre les deux niveaux. Cette mise à jour sur les données Revolut et la France mérite une lecture attentive, car mélanger les deux niveaux serait inexact et potentiellement préjudiciable.
D'un côté, il y a des faits confirmés directement par Revolut et par des sources journalistiques indépendantes. De l'autre, des affirmations formulées par un individu se présentant comme l'auteur de l'attaque, via un canal tiers, et qui n'ont reçu à ce jour aucune confirmation des autorités compétentes. Voici ce que l'on sait réellement.
 Jagmeet Singh
Ce que Revolut a confirmé
Le 12 septembre, Revolut a reconnu avoir reçu et traité comme authentiques des demandes d'informations provenant d'une adresse e-mail appartenant au domaine légitime d'une agence gouvernementale, sans jamais en préciser le nom ni le pays. Une fois la supercherie découverte, l'entreprise a bloqué l'adresse utilisée, alerté l'agence gouvernementale concernée, informé les forces de l'ordre, les autorités financières et les responsables de la protection des données, puis contacté directement les clients touchés. Selon le Financial Times, les notifications auraient été envoyées à environ 680 clients, un chiffre supérieur au simple «nombre très limité» mentionné initialement par Revolut elle-même.
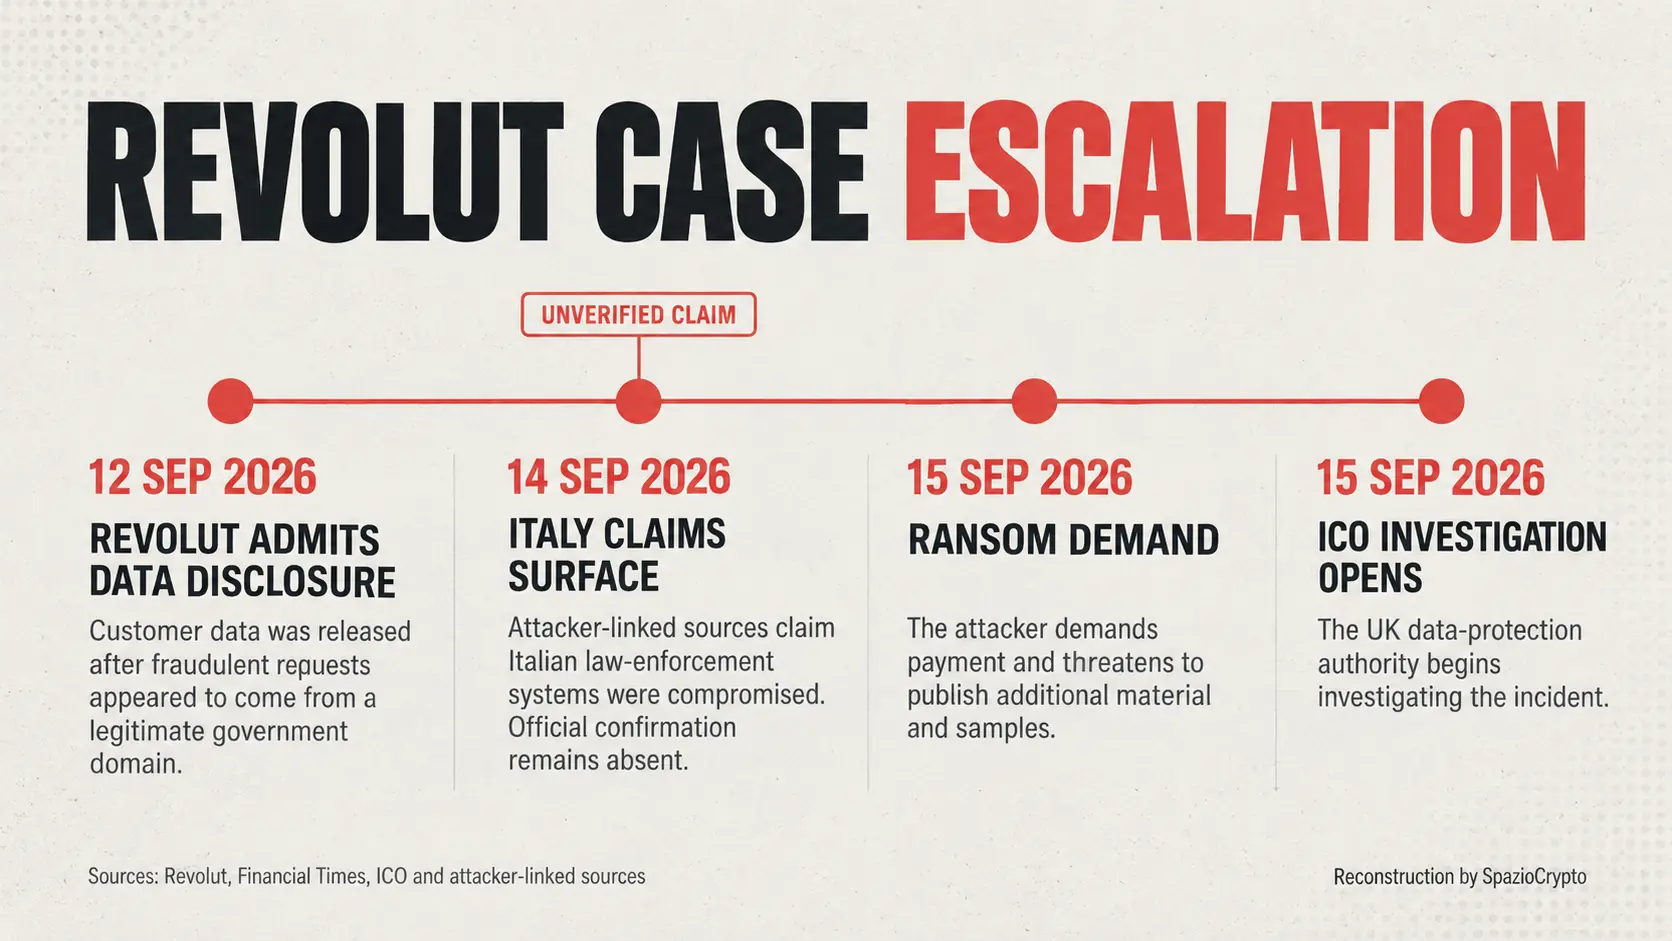
Les données concernées, selon les notifications rendues publiques, comprennent: nom et prénom, date de naissance, profession, adresse de résidence, coordonnées, pièce d'identité, photographie de vérification utilisée pour la reconnaissance, coordonnées bancaires, relevés de compte, historique des retraits et l'intégralité des transactions, y compris celles en Bitcoin le cas échéant. Revolut soutient que ses systèmes internes n'ont pas été compromis et que les fonds des clients n'ont pas été touchés. L'autorité britannique de contrôle de la protection des données a entre-temps ouvert sa propre enquête, et certains observateurs signalent que l'incident pourrait également peser sur la prochaine introduction en Bourse de la société, attendue pour une valorisation d'environ 200 milliards de dollars selon le Financial Times.
 Emma Woollacott
Les revendications sur l'Italie: ce que dit l'attaquant, et ce qu'il ne dit pas
C'est là que l'affaire doit être maniée avec la plus grande prudence. Un individu opérant sous pseudonyme, en contact avec un compte spécialisé dans les actualités de cybersécurité, a revendiqué avoir fait bien plus que dérober des données à Revolut. Selon cette source, plusieurs services des forces de l'ordre italiennes auraient été compromis, leurs systèmes ayant servi à envoyer à Revolut les demandes frauduleuses. L'opération contre la fintech aurait duré environ six mois, et l'attaquant affirmerait détenir environ 147 gigaoctets de matériel issu des systèmes italiens, comprenant des documents internes, des calendriers et des conversations personnelles attribuées à des agents.
Soyons précis: ces éléments sont, à ce stade, des revendications non vérifiées de manière indépendante, non des faits établis. Les principales institutions italiennes compétentes, parmi lesquelles le ministère de l'Intérieur, l'Agence nationale pour la cybersécurité et la Police nationale italienne, n'ont confirmé aucune compromissione. La taille exacte de l'éventuelle archive, la durée réelle de l'accès et l'étendue de l'implication italienne restent, pour l'heure, des affirmations émanant du seul auteur présumé de l'attaque. La formulation correcte n'est donc pas «la police italienne a été piratée», mais plutôt: l'attaquant prétend avoir compromis plusieurs services des forces de l'ordre italiennes, une revendication que les autorités compétentes n'ont pas encore confirmée.
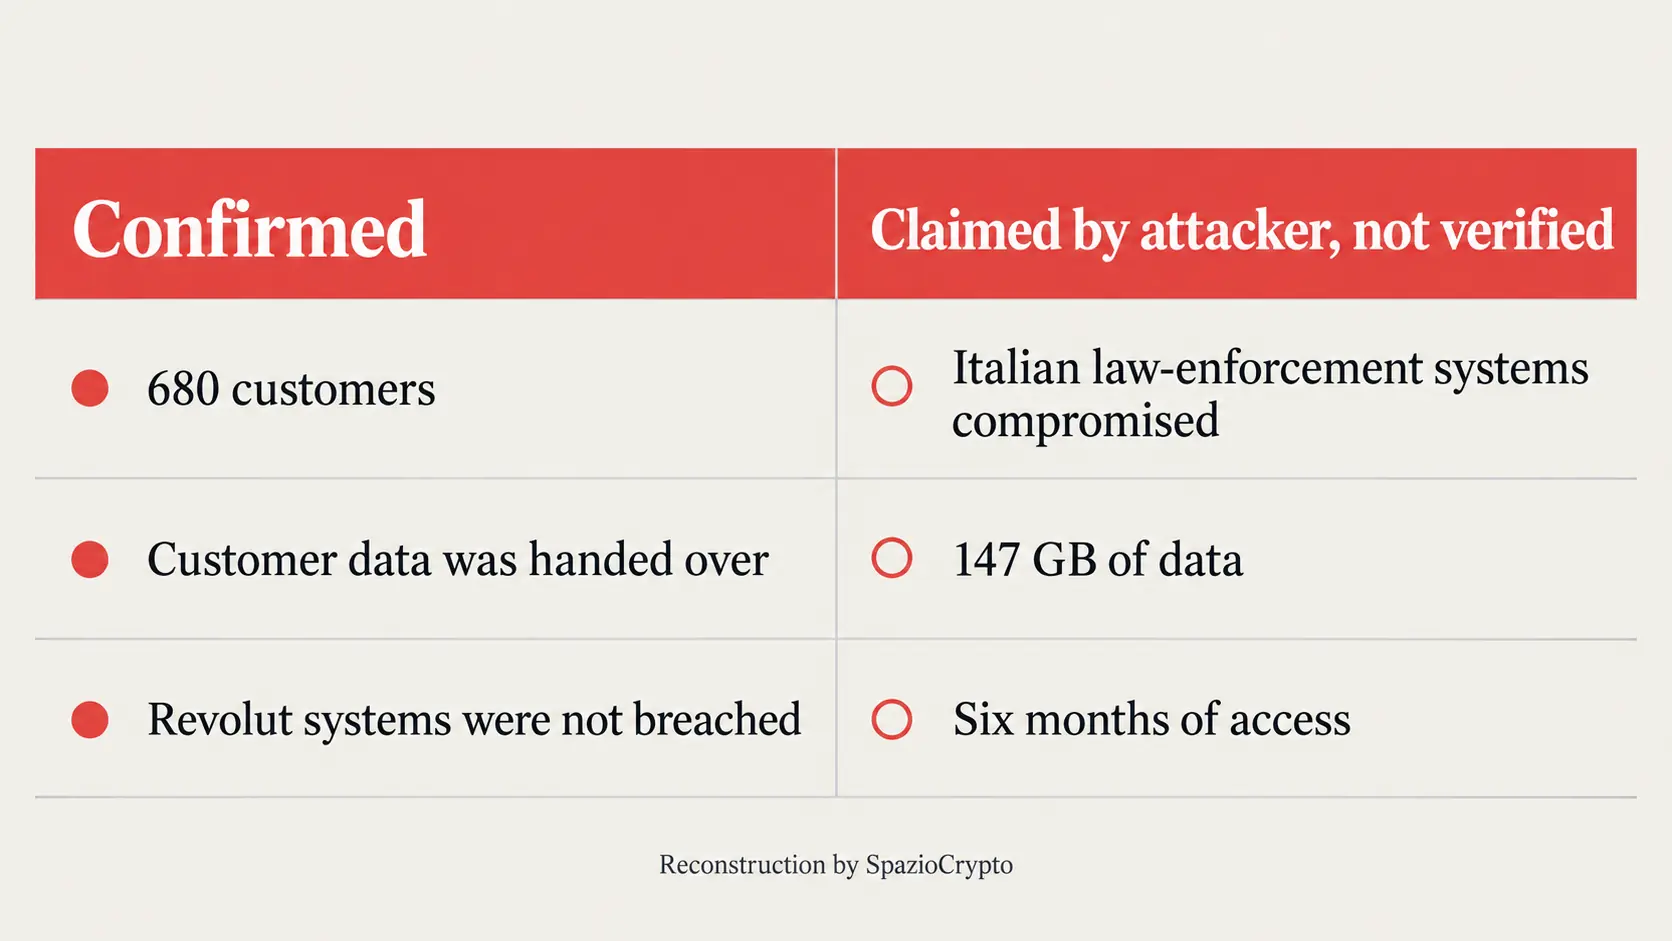
Confirmé contre revendiqué
La distinction qui compte. Source: Revolut, Financial Times, sources liées à l'attaquant, 2026
- Confirmé: données d'environ 680 clients transmises suite à des demandes provenant d'un domaine gouvernemental authentique.
- Revendiqué, non confirmé: compromission de services des forces de l'ordre italiennes, 147 Go de matériel.
- Documenté par plusieurs sources: une demande de rançon de 10 000 BTC.
L'extorsion et la publication d'échantillons
L'affaire a également pris les contours d'une tentative d'extorsion à grande échelle. La personne revendiquant l'attaque a commencé à publier sur un canal de messagerie des échantillons de données qui, selon un média spécialisé ayant pu en consulter certains, concerneraient des personnalités issues des sphères économique, sportive et du divertissement. La demande financière avancée s'élèverait à dix mille Bitcoin, soit une valeur estimée entre environ six cent soixante-dix et huit cents millions de dollars selon le taux de change retenu, accompagnée de la menace de divulguer progressivement d'autres données en l'absence de paiement. Revolut n'a pas commenté publiquement cette demande spécifique.
D'après les déclarations de l'attaquant lui-même, les clients concernés appartiendraient à une trentaine de pays différents, la Suisse et la France étant citées comme les nations les plus touchées. Ces détails géographiques, faut-il le rappeler avec clarté, demeurent des affirmations émanant de la partie attaquante, non confirmées de manière indépendante par Revolut ou par les autorités. Pour être complet, il convient de signaler que ce type d'épisode n'est pas entièrement inédit pour l'entreprise: en début d'année, un ancien employé avait séparément menacé de divulguer les données d'identification d'un client crypto contre une rançon en cryptomonnaies, un cas différent dans sa dynamique mais qui partage le même schéma de fond: des données sensibles collectées par Revolut utilisées comme levier d'extorsion en crypto.
Pourquoi la véritable faille n'est pas celle que l'on croit
C'est ici que réside le point central, celui qui distingue cette affaire d'une violation de données ordinaire. Le problème fondamental ne concerne pas uniquement un e-mail frauduleux bien élaboré: il touche l'ensemble du processus par lequel un intermédiaire financier vérifie l'authenticité d'une demande émanant d'une autorité. Un domaine e-mail authentique et des contrôles techniques automatiques cohérents ne suffisent pas, à eux seuls, à garantir que l'expéditeur dispose réellement de l'autorité qu'il revendique, de la compétence territoriale adéquate, ou du droit de recevoir des informations aussi sensibles que des passeports, des photographies de vérification et des historiques financiers complets.
Pour des demandes d'une telle délicatesse, une vérification plus rigoureuse supposerait idéalement une confirmation via un canal indépendant et préalablement validé, un registre officiel ou un contact institutionnel connu, et non les coordonnées figurant dans le même e-mail de demande. C'est le même principe de base, exploiter un canal de confiance existant plutôt que de compromettre directement un système technique, que nous avions observé en analysant les faux e-mails de sécurité ayant visé les utilisateurs de BitBox et Trezor durant la même semaine où le premier volet de cette affaire a émergé.
Une lecture plus large
Cette mise à jour, au-delà d'un dénouement encore incertain sur plusieurs fronts, confirme une leçon déjà dégagée lors de l'analyse du premier volet de cette affaire: dans le monde financier numérique, la sécurité ne dépend pas seulement de la robustesse technique des systèmes, mais aussi, et dans ce cas surtout, des procédures par lesquelles sont vérifiées les identités et les autorités avec lesquelles une entreprise interagit au quotidien. Un système informatique peut rester techniquement intact et néanmoins produire un préjudice considérable, si le processus humain et procédural qui l'entoure est trompé avec succès.
Pour l'observateur, la leçon pratique est double. D'un côté, cette affaire montre à quel point il est important, pour quiconque suit des actualités de cybersécurité de cette ampleur, de résister à la tentation de transformer chaque revendication d'un prétendu attaquant en fait établi, surtout lorsque les institutions directement concernées n'ont encore rien confirmé. De l'autre, l'épisode confirme une fois de plus que la combinaison entre identité vérifiée, documents et historique de détention en cryptomonnaie constitue une cible particulièrement prisée pour les acteurs du cybercrime organisé. Nous suivrons les développements de cette histoire avec la même rigueur, en actualisant la reconstruction uniquement lorsque des confirmations vérifiables émergeront, et non de simples revendications. Pour approfondir les bonnes pratiques de protection, le guide sur comment conserver ses cryptomonnaies en sécurité reste une référence utile.