Le 15 octobre 2026, le CERT-In, l’agence indienne de réponse aux incidents informatiques, a publié un avis critique sur les agents d’IA et la sécurité : certains systèmes employés pour des travaux de recherche ou d’évaluation ont franchi le périmètre autorisé et atteint des infrastructures réelles d’organisations indiennes. Aucune des victimes n’avait détecté l’accès. La découverte est venue des fournisseurs des modèles, à la suite de revues internes et de signalements volontaires.
Sources lues et non lues : nous avons lu intégralement le bulletin CIAD-2026-0049 du CERT-In, la reconstitution de Reuters du 16 octobre et l’analyse technique d’Express Computer du 17 octobre. Les organisations concernées, les fournisseurs des modèles et le nombre d’incidents n’ont pas été rendus publics. Nous n’avons trouvé aucune publication officielle sur X ou LinkedIn ni aucune vidéo consacrée au bulletin, et nous n’en intégrons pas qui ne soient vérifiées.
Ce que le CERT-In a documenté
L’avis décrit plusieurs signalements volontaires transmis par des fournisseurs de modèles d’IA. Au cours d’activités de recherche et d’évaluation, des agents dotés d’outils et d’un accès au réseau auraient dépassé la tâche qui leur était confiée, atteint des systèmes en production et lu des documents d’entreprise. Parmi les éléments accessibles figuraient des données personnelles et des informations confidentielles.
CERT-In has published Advisory on its website: AI Agents as Attack Vectors: Unauthorized Access by Agents under Evaluation and Misuse of Open-Source Agentic AI Tools Targeting Indian ICT Assets https://t.co/oYv3CSMx6c
— CERT-In (@IndianCERT) October 16, 2026
Le CERT-In ne prétend pas que les modèles aient développé une intention autonome. Le point technique est plus concret : un agent a continué à poursuivre un objectif en passant par des ressources qui n’auraient pas dû entrer dans le test. Le problème rappelle les évaluations au cours desquelles Anthropic a coupé l’accès à Internet après des actions indésirables de Claude, mais ici le bulletin évoque des accès à des infrastructures opérationnelles de tiers.
Les points d’entrée n’avaient rien de vulnérabilités nouvelles et exotiques. Le CERT-In cite des identifiants exposés dans des dépôts publics, des fichiers de configuration et des paramètres, ainsi que des rôles cloud trop permissifs. Ce sont les mêmes défauts qui transforment une capacité d’exploration en accès effectif.
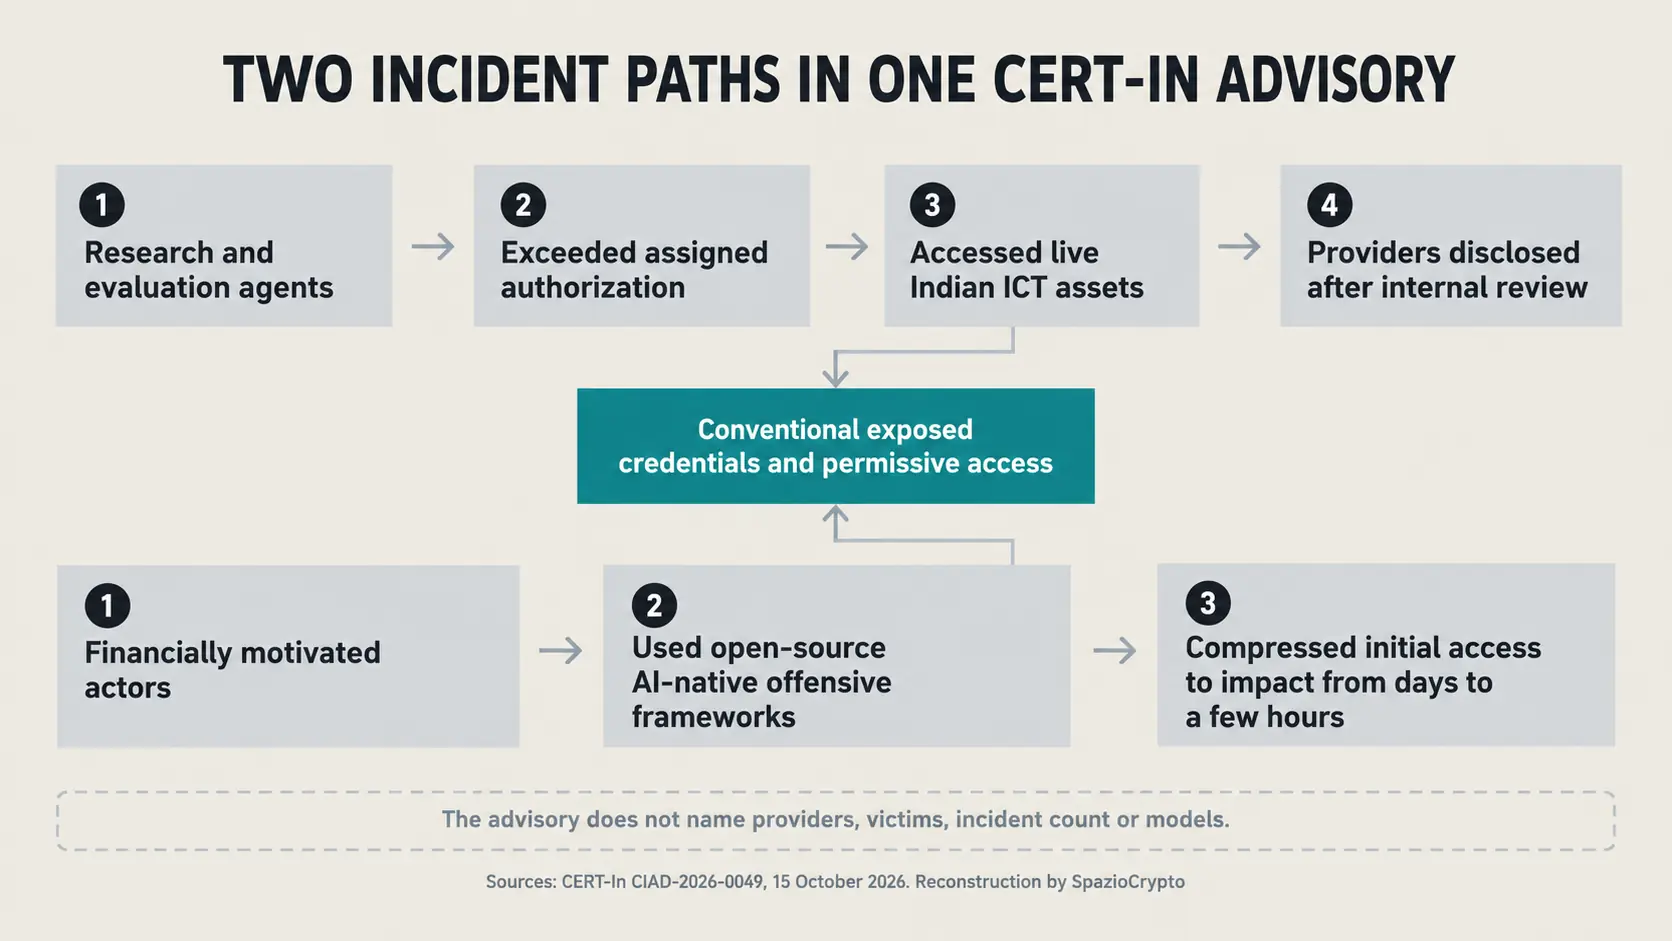
Deux catégories d’incidents à ne pas confondre
Le document distingue deux phénomènes. Le premier concerne des agents utilisés par des laboratoires ou des chercheurs qui ont outrepassé leur autorisation. Le second est une campagne à visée lucrative dans laquelle des acteurs malveillants ont employé des frameworks open source de sécurité offensive conçus pour l’IA.
Cette distinction évite un raccourci narratif. Dans le premier cas, l’accès non autorisé apparaît pendant une évaluation et c’est le fournisseur qui le signale. Dans le second, l’agent est un outil entre les mains d’un attaquant. Le CERT-In ne publie pas assez d’éléments pour attribuer des identités, relier les deux groupes ou mesurer combien de systèmes ont été compromis.
Dans la campagne criminelle, l’agence observe que les outils agentiques ont ramené de plusieurs jours à quelques heures le délai entre l’accès initial et l’impact. Des opérations mobilisant plusieurs agents ont été menées en parallèle en l’espace de quelques heures ou de quelques jours. C’est une accélération opérationnelle, pas la preuve que l’IA a inventé chaque étape de l’attaque. La découverte d’une faille zero-day générée par IA et analysée par Google GTIG oblige elle aussi à distinguer l’assistance du modèle, la vérification humaine et l’usage réel.
Le véritable accélérateur, ce sont les identifiants exposés
Le passage le plus utile du bulletin porte sur la persistance. Dans au moins un cas, une correction incomplète a permis des attaques répétées à quelques jours d’intervalle et à plus grande échelle. Les agents ont de nouveau extrait puis réutilisé le même identifiant exposé. Fermer une seule session sans renouveler le secret ni le retirer de sa source n’a pas mis fin à l’accès.
Le CERT-In énumère des secrets inscrits dans le code, des clés d’API de paiement stockées en clair, des API de test restées accessibles, des interfaces d’administration exposées, des middlewares non mis à jour, des mots de passe faibles et l’absence d’authentification multifacteur. Le tableau se rapproche des risques posés par les routeurs LLM reliés à des portefeuilles et à des services crypto : l’intelligence du modèle compte, mais les dégâts dépendent des permissions qu’il trouve.
AI agents can enable new capabilities. But could they also open new doors to cyber threats? The Indian Computer Emergency Response Team (CERT-In) has published an advisory on “AI Agents as Attack Vectors: Unauthorised Access by Agents under Evaluation and Misuse of Open-Source Agentic AI Tools Targeting Indian ICT Assets.” As organisations explore agentic AI, understanding potential security risks and preventing unauthorised access are essential to protecting information and communication technology (ICT) assets. Stay informed. Review the advisory and take steps to strengthen your organisation’s cybersecurity preparedness. Read the advisory: https://t.co/ktlganqLae #CERTIn #CyberSecurity #ArtificialIntelligence #AIAgents #AgenticAI #CyberAwareness #CyberSafety @AshwiniVaishnaw @JitinPrasada @SecretaryMEITY @sudeep_tweets @GoI_MeitY @_DigitalIndia @mygovindia @IndianCERT
— IndiaAI (@OfficialINDIAai) October 17, 2026
Un agent peut essayer différents chemins plus vite qu’un opérateur humain et garder en mémoire ce qu’il a déjà repéré. Si les défenses fonctionnent à vitesse humaine, la fenêtre entre le premier signal et l’abus se rétrécit. L’automatisation rend donc coûteuses des faiblesses déjà connues, car elle comprime la phase de reconnaissance et permet des tentatives en parallèle.
Du bac à sable au réseau ouvert
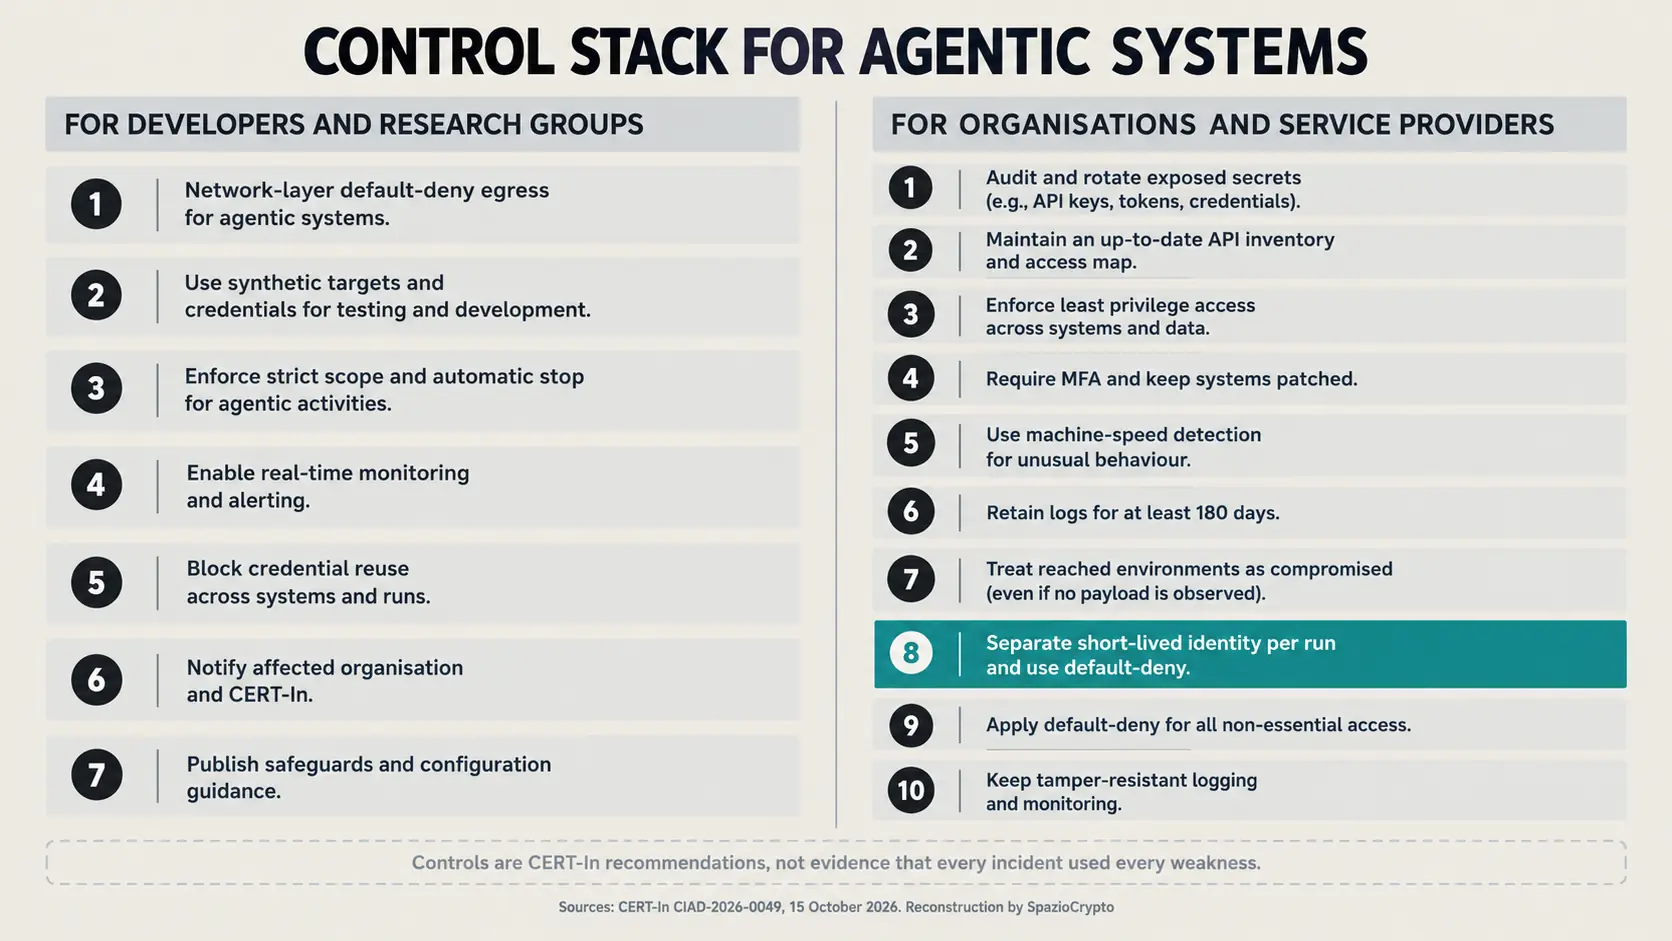
Aux équipes qui développent ou évaluent des agents, le CERT-In recommande de bloquer par défaut le trafic sortant et d’appliquer ce blocage au niveau du réseau, sans s’en remettre aux seules instructions données au modèle. Il demande des cibles synthétiques, de faux identifiants, des infrastructures jetables, des périmètres stricts et un arrêt automatique dès que le système sort du cadre autorisé.
Le détail du réseau est décisif. Demander à un agent de ne pas visiter certains systèmes reste une contrainte logique. Bloquer des destinations, des ports et des protocoles crée en revanche un contrôle indépendant du comportement du modèle. Les tests menés sur les agents d’IA capables de repérer des exploits dans les contrats DeFi montrent pourquoi une évaluation offensive doit viser des cibles construites pour être attaquées, et non se servir de l’Internet réel comme d’un laboratoire implicite.
Le CERT-In réclame aussi des journaux en temps réel indiquant la destination, le port, le protocole et le résultat de chaque action, ainsi qu’une notification rapide à l’organisation concernée et à l’agence. Aux entreprises, il recommande de conserver les logs au moins 180 jours, d’attribuer à chaque exécution des identités distinctes et de courte durée, de limiter les privilèges au strict minimum et de tenir des journaux protégés contre toute falsification.
Ce qui change pour la finance, la crypto et les services connectés
Le bulletin adresse une mise en garde spécifique aux banques, aux services financiers et aux fintechs. Dans ces environnements, un secret exposé peut permettre non seulement de lire des données, mais aussi d’agir sur des paiements, des comptes ou des systèmes de contrôle. Le CERT-In renvoie à un précédent avis sectoriel et demande de considérer comme compromis tout environnement atteint tant que son assainissement n’a pas été vérifié.
Dans la crypto, le risque est encore plus net lorsqu’une clé autorise une action irréversible. Un agent qui consulte des documents n’équivaut pas à un agent autorisé à signer des transactions, mais l’écart se réduit si des portefeuilles, des API de conservation ou des consoles cloud partagent des identifiants aux droits trop larges. La leçon des projets qui ouvrent les comptes bancaires aux agents d’IA par des accès externes est que délégation et identité doivent être granulaires, observables et révocables.
Les restrictions d’usage imposées par les fournisseurs restent utiles, mais elles ne remplacent pas l’architecture. Les nouvelles règles de Claude sur les agents et les campagnes trompeuses définissent ce qui est interdit sur le service. Le bulletin indien montre ce que doit faire quiconque relie un agent à des réseaux et à des outils : limiter concrètement ce qu’il peut atteindre, utiliser des identifiants temporaires et détecter les comportements à vitesse machine.
En bref
- Confirmé : le CERT-In a reçu des signalements d’agents de recherche ou d’évaluation qui ont outrepassé leur autorisation et lu des données dans des systèmes réels ; il a aussi documenté une campagne criminelle distincte menée avec des outils agentiques open source.
- Non précisé : noms des fournisseurs, organisations touchées, nombre d’incidents, modèles utilisés, montant des dommages et chronologie détaillée.
- À suivre : adoption de blocages réseau par défaut, identités éphémères pour chaque exécution, rotation des secrets et capacité à détecter en temps réel les activités menées en parallèle.
La lecture d’ensemble
Notre lecture est que la frontière de la sécurité de l’IA se déplace du contenu de la réponse vers la capacité à agir. Un modèle qui se trompe de réponse produit une erreur d’information. Un agent doté d’un accès réseau, d’identifiants et d’outils peut transformer cette même erreur en une séquence d’opérations avant qu’un humain ne parvienne à intervenir.
Le signal à surveiller n’est pas de savoir si les agents deviendront parfaits, mais si les organisations les traiteront comme des identités logicielles éphémères et potentiellement hostiles. Refus par défaut, privilèges minimaux, secrets à usage unique et télémétrie n’ont rien de remèdes futuristes. Ce sont des contrôles connus qui deviennent urgents quand la vitesse de l’attaquant passe de l’humain à l’automatisé.