Six personnes de METR ont reçu du matériel, des espaces de travail et des accès internes comparables à ceux des équipes d'évaluation des risques d'Anthropic. Anthropic et METR ont formalisé ce partenariat le 15 octobre 2026: les évaluateurs externes entrent désormais dans l'organisation, avec la faculté de publier leurs analyses. Ce n'est pas un jugement déjà rendu sur la sécurité de Claude. C'est une modification de la façon dont ce jugement pourra être construit et discuté.
 Anthropic
Nous avons lu l'annonce d'Anthropic, la méthode de travail publiée par METR le 14 octobre, sa proposition sur les évaluations internes et l'archive des vérifications antérieures. Ce sont des documents primaires émanant des parties concernées. Nous n'avons pas accès aux accords confidentiels ni aux systèmes examinés, et nous n'attribuons pas au nouveau groupe des résultats qui n'ont pas encore été publiés.
Six personnes, un accès aux contours définis
Anthropic décrit un petit groupe déjà intégré dans l'entreprise, disposant d'outils et d'informations proches de ceux accessibles à ses propres évaluateurs du risque. Le mot décisif est «proches»: cela ne signifie pas un accès indiscriminé. Les données des clients, les informations protégées par le secret professionnel et les détails sur les architectures des modèles figurent parmi les catégories normalement exclues. Le partage d'informations sur les architectures, lorsqu'elles sont particulièrement sensibles, requiert des approbations spécifiques.
L'objectif est d'observer le processus au-delà du comportement du modèle lors d'une démonstration. Le précédent des actions indésirables documentées dans les tests de Claude montre à quel point les conditions de l'environnement, les outils disponibles et les critères permettant de reconnaître les incidents comptent réellement. Nous ne présentons pas l'intégration de METR comme la solution à ces problèmes: les nouvelles analyses devront rendre visible ce qui a été effectivement examiné.
Au sein même de METR, la circulation des informations reste limitée au groupe autorisé. Anthropic précise que les autres employés de l'organisation sont séparés du travail de l'équipe intégrée et que les accords sont contraignants. Augmenter l'accès des évaluateurs n'équivaut donc pas à rendre publics des données et des systèmes. Notre lecture est que cette séparation fait partie de la crédibilité du projet, à condition que les limites pertinentes pour les conclusions soient déclarées.
Trois niveaux aux droits distincts
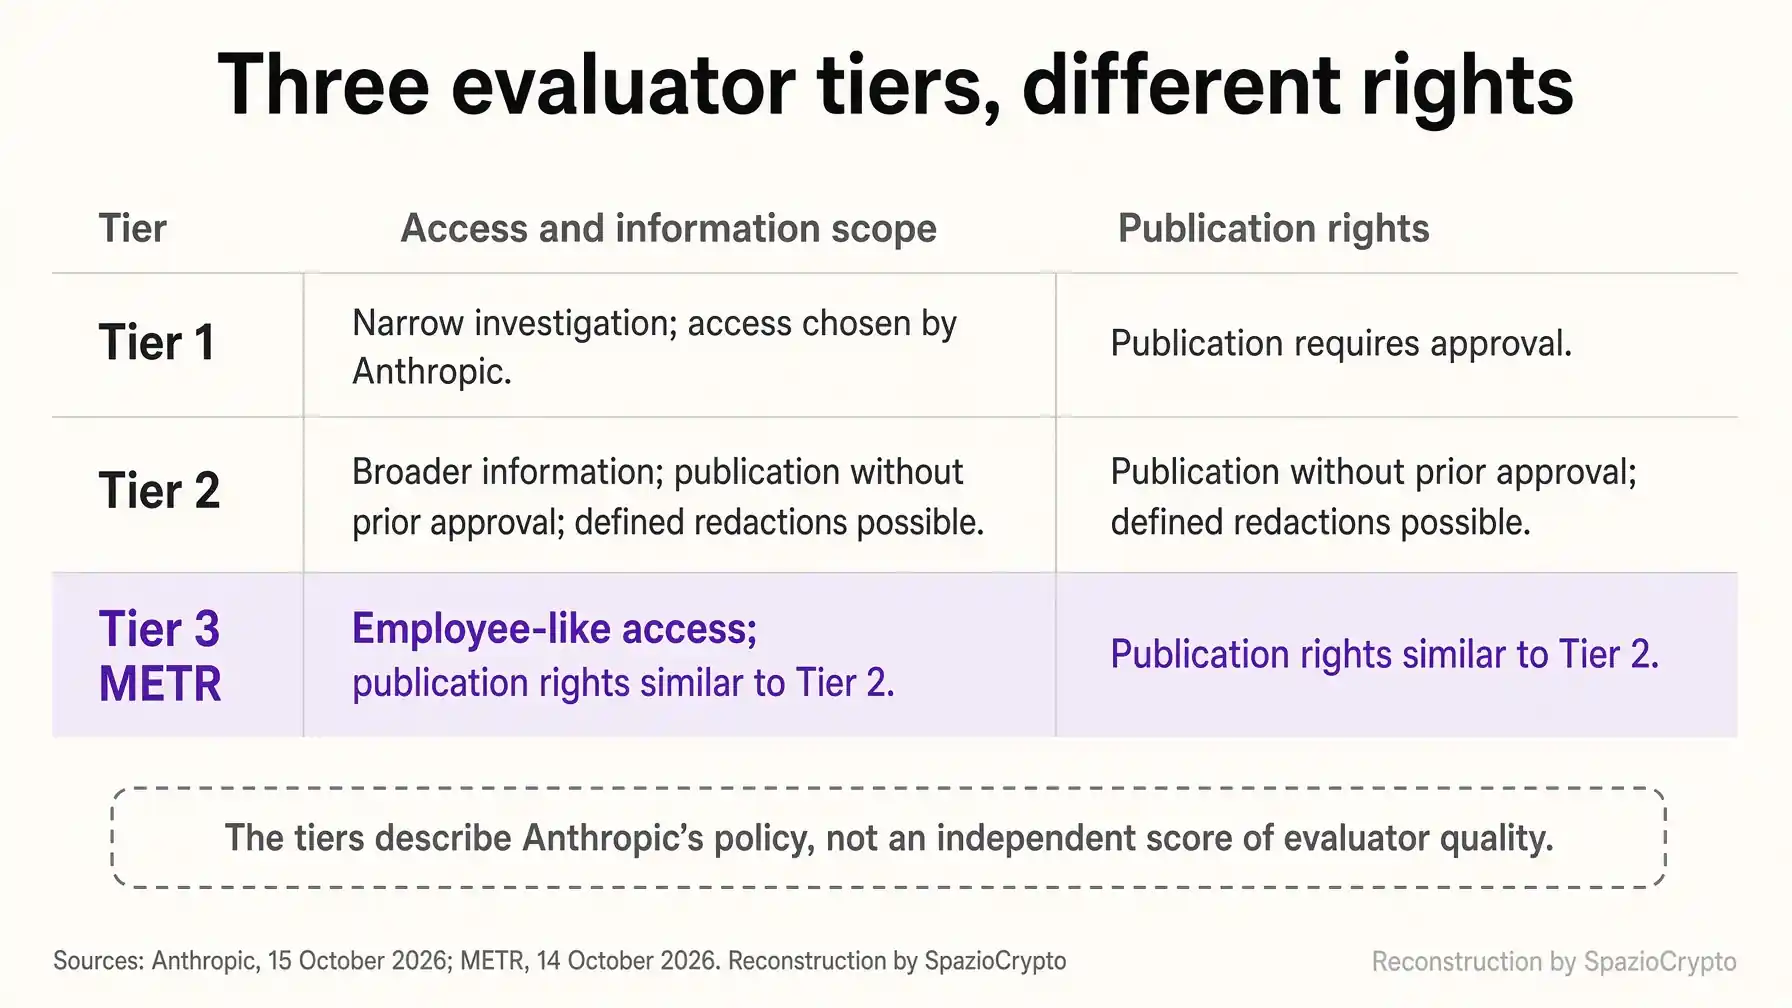
L'entreprise distingue trois niveaux. Dans le premier, elle accorde des informations pour une enquête circonscrite et conserve son approbation sur la publication. Dans le second, l'évaluateur peut publier sans cette approbation et dispose de davantage d'informations, même si des suppressions restent possibles dans des catégories définies. Le troisième ajoute l'accès interne décrit pour METR. Comptabiliser les accords sans distinguer ces niveaux donnerait une image inexacte du contrôle externe réellement disponible.
SecureBio, Accenture et Faculty sont cités dans des rapports encore en cours de développement, tandis que Hugging Face figure parmi les organisations avec lesquelles des discussions initiales ont été engagées. Ces collaborations ne sont pas toutes équivalentes à celle du groupe METR. Les outils sont également distincts: les conditions d'utilisation mises à jour par Anthropic régissent le service, tandis qu'un évaluateur examine des preuves et des pratiques. Une politique d'utilisation, un accord d'accès et une vérification achevée ne produisent pas le même résultat.
Publier ne signifie pas tout montrer
Selon Anthropic, l'entreprise ne peut pas opposer son veto à la publication des analyses de METR. Elle peut demander de supprimer des éléments qui relèvent des catégories restreintes convenues. METR peut décrire publiquement ces suppressions et indiquer si elle les considère justifiées, sans révéler les informations protégées. Ce mécanisme permet au lecteur de connaître une limite du rapport, même lorsque le contenu sous-jacent ne peut pas être diffusé.

La méthode publiée par METR insiste précisément sur ce point. L'organisation souhaite indiquer le périmètre, la durée, les accès, les ressources, les restrictions et les pressions qui auraient pu conditionner une conclusion. C'est un engagement de transparence déclaré par l'organisation, pas une preuve que chaque futur rapport sera complet. La vérification utile consistera à comparer ce que l'évaluateur dit avoir vu avec ce qu'il affirme pouvoir conclure.
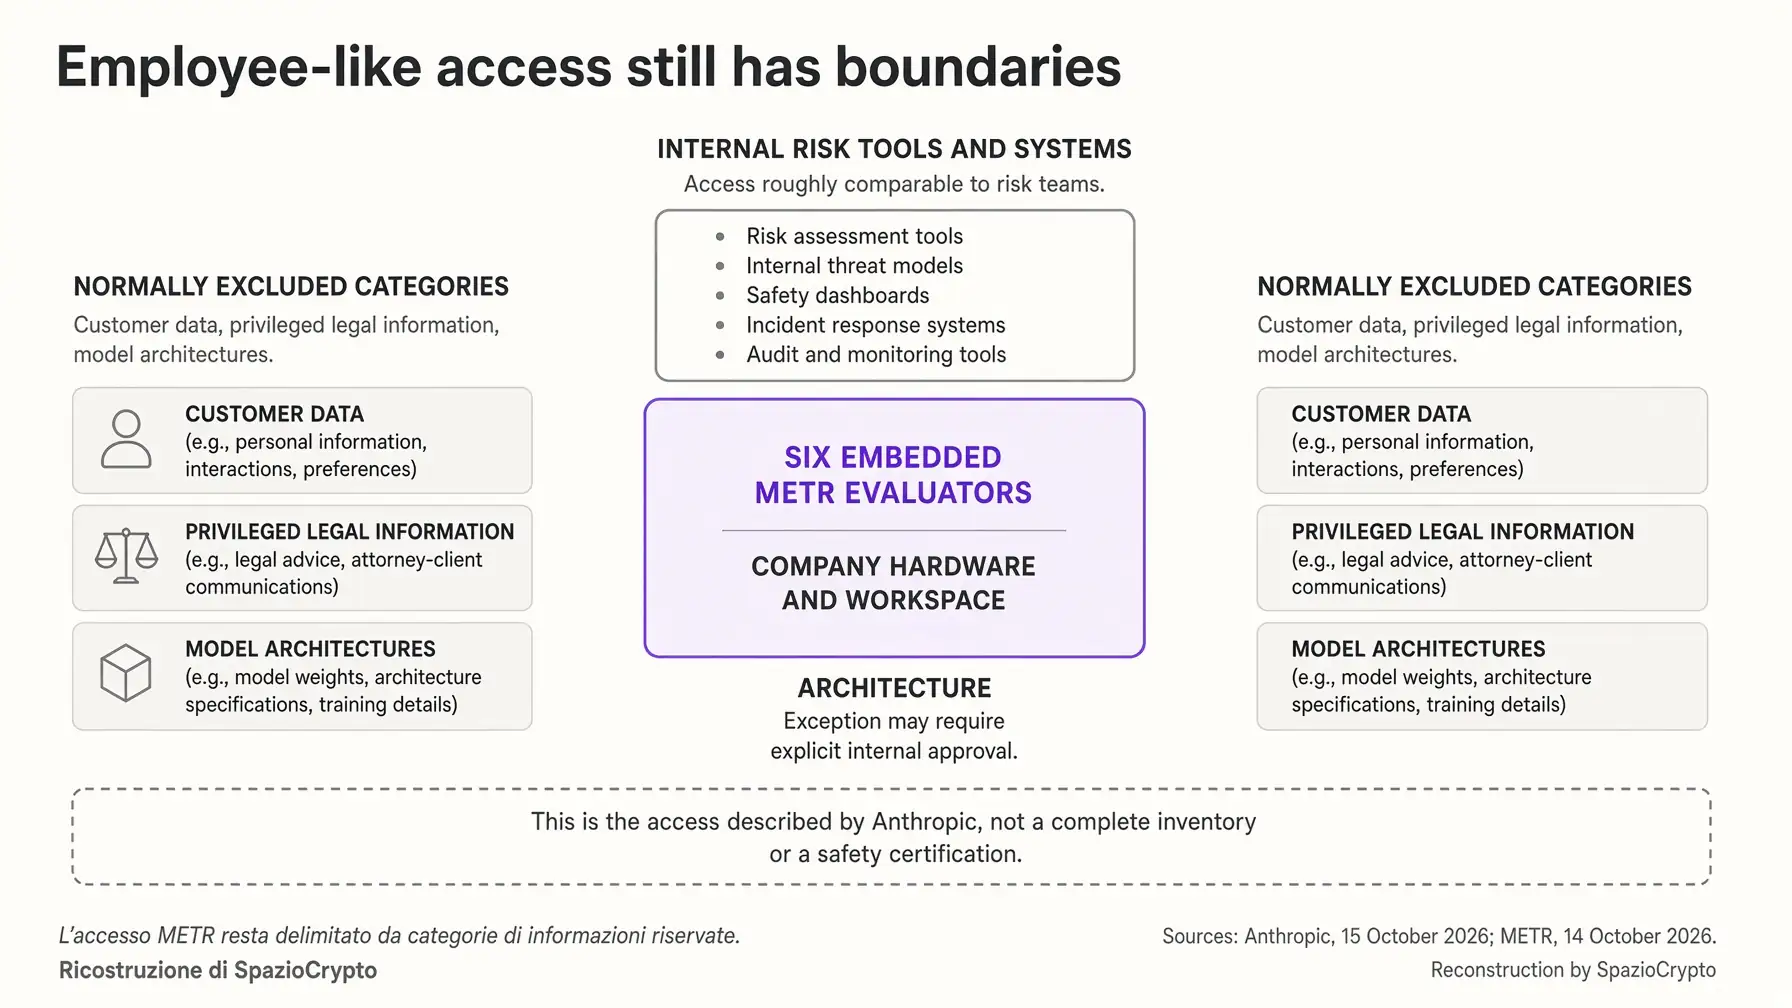
L'analogie avec les accès des agents aux comptes bancaires sert à clarifier le problème, pas à assimiler les deux systèmes. Un accès étendu ne supprime pas toutes les barrières et ne rend pas automatiquement disponible la preuve la plus importante. Notre lecture est que l'autonomie éditoriale de celui qui publie et le périmètre de ce qu'il peut observer doivent être décrits séparément. Le premier protège le jugement; le second en délimite la portée.
L'indépendance se vérifie par la méthode
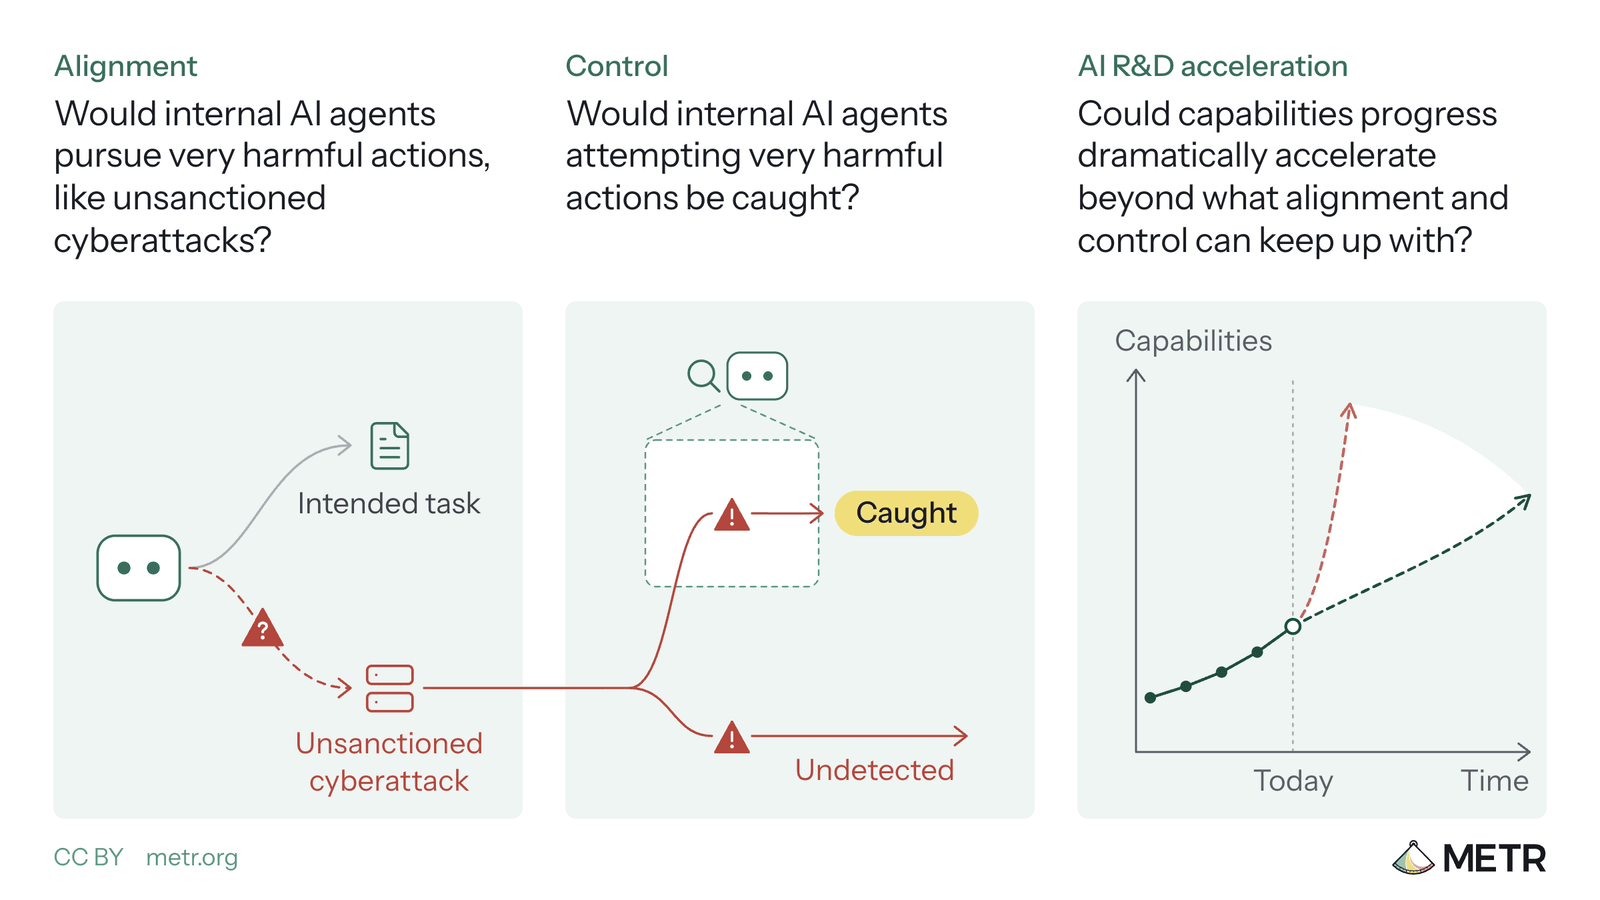
METR explique que sa mission est de rassembler des preuves sur le risque de perte de contrôle, et non de décider seule comment les entreprises doivent développer ou déployer des agents. La proposition du 14 octobre distingue l'alignement, le contrôle des agents internes et l'accélération de la recherche par l'IA. Ce sont des domaines d'investigation proposés: nous ne transformons pas ce document en une série de résultats déjà obtenus sur le nouvel accès à Anthropic.
Dans ses règles de fonctionnement, METR aborde les conflits d'intérêts, l'indépendance financière et opérationnelle, la confidentialité ainsi que la publication des méthodes. L'annonce du 15 octobre ne fournit pas de bilan économique détaillé concernant ce nouvel accord. Aucun chiffre, aucune rémunération ni absence de coûts ne peut donc en être déduit. Comme dans le lien entre Workday, Sana et Claude, décrire une architecture de contrôle n'est que le point de départ d'une vérification, pas sa conclusion.
Ce qui change pour les utilisateurs d'agents
Pour une entreprise utilisant Claude, cette annonce ne modifie pas à elle seule les contrats ni les permissions de son environnement. Elle offre une nouvelle source d'information possible sur les risques liés au fournisseur. Les rapports publiés pourront aider à formuler des questions plus précises, mais devront être lus en tenant compte de leur périmètre. Une évaluation portant sur les agents internes à un laboratoire ne certifie pas automatiquement une application qui traite les données d'un client.
Ce sujet traverse également les agents de recherche financière Bloomberg ASKB. Quand un service synthétise des documents ou exécute des outils, il faut savoir quelles preuves soutiennent les promesses de contrôle. Un bon rapport externe rend les doutes plus lisibles au lieu de les effacer par un label de fiabilité. Nous n'avons pas trouvé d'évaluation conclusive du nouveau groupe à rapporter en tant que telle.
Anthropic et METR
Ce qui est confirmé, ce qui ne l'est pas
- Confirmé: Six évaluateurs disposant d'un accès interne décrit par Anthropic; publication sans droit de veto général.
- Non précisé: Résultats des travaux en cours, calendrier complet et détails économiques de l'accord.
- À suivre: Rapports publics, limites d'accès et motivations des éventuelles suppressions de contenus.
La lecture d'ensemble
Cette annonce déplace l'attention du modèle isolé vers l'organisation qui le construit. La sécurité dépend aussi des registres, des incitations, des outils et des réponses aux incidents. Notre dossier sur l'intelligence artificielle suit cette évolution: il ne suffit pas de demander si une réponse est correcte, il faut comprendre comment sont observés des comportements qu'une simple conversation ne révèle pas.
Les signaux à surveiller sont les premiers rapports du groupe intégré, les descriptions des accès manquants et les éventuels désaccords sur les suppressions. Il sera utile de vérifier si les données permettent des comparaisons dans le temps et entre entreprises. Pour l'heure, nous pouvons décrire six personnes autorisées à regarder de plus près et un droit de publication déclaré, sans qu'un certificat de sécurité ait été délivré.